

Waarom zou u OneLogin SSO gebruiken?Het gebruik van SSO verbetert de beveiliging binnen uw organisatie doordat het aantal aanmeldpunten dat medewerkers moeten gebruiken afneemt. Het is belangrijk om een betrouwbare IAM-provider (Identity Access Management) te gebruiken, zodat SSO veilig en correct wordt uitgerold. Met behulp van identityproviders zoals OneLogin kunnen beheerders in CloudTalk administratieve taken stroomlijnen, gebruikersrechten beheren en medewerkers een toegankelijke en veilige manier bieden om CloudTalk-applicaties te starten.
Hoe u OneLogin SSO instelt in uw Dashboard
Om het installatieproces goed te laten verlopen, zorgt u ervoor dat u over het volgende beschikt:- Beheerdersrechten voor een CloudTalk-account
- Beheerdersrechten voor een OneLogin domein van uw bedrijf
Stappen voor het CloudTalk Dashboard
-
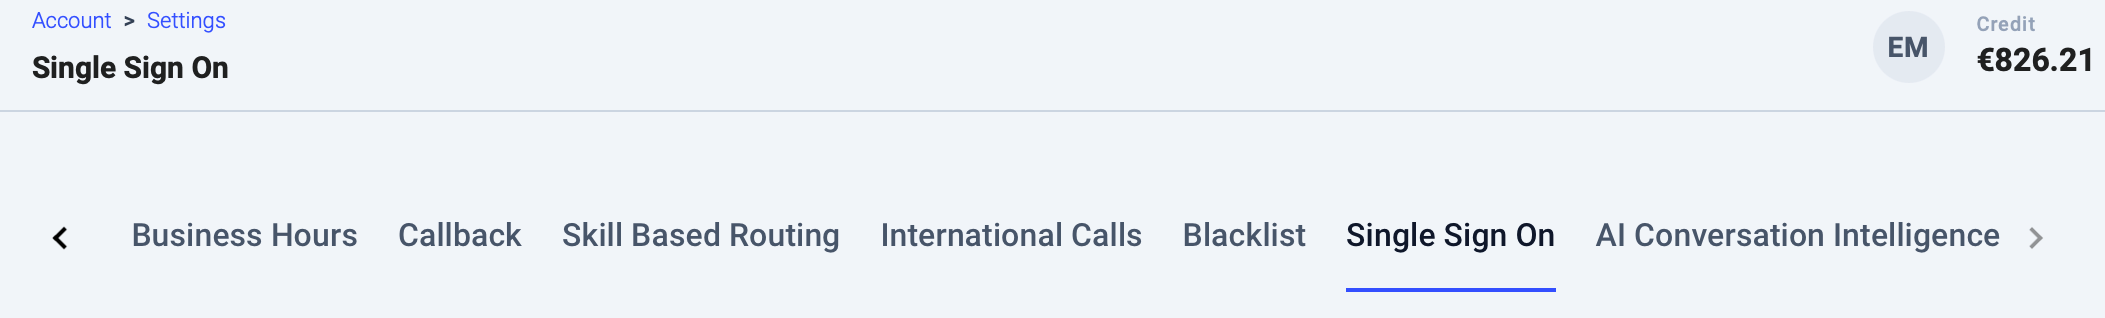
De instellingen voor SSO moeten door een beheerder via het Dashboard worden aangepast. Klik in de linkerzijbalk op Account -> Instellingen. Via de kop Single Sign-On ziet u de beschikbare SSO-opties in de vorm van schakelaars.
-
Beheerders kunnen met Aan/Uit het volgende inschakelen of afdwingen:
Klik op de schakelaar
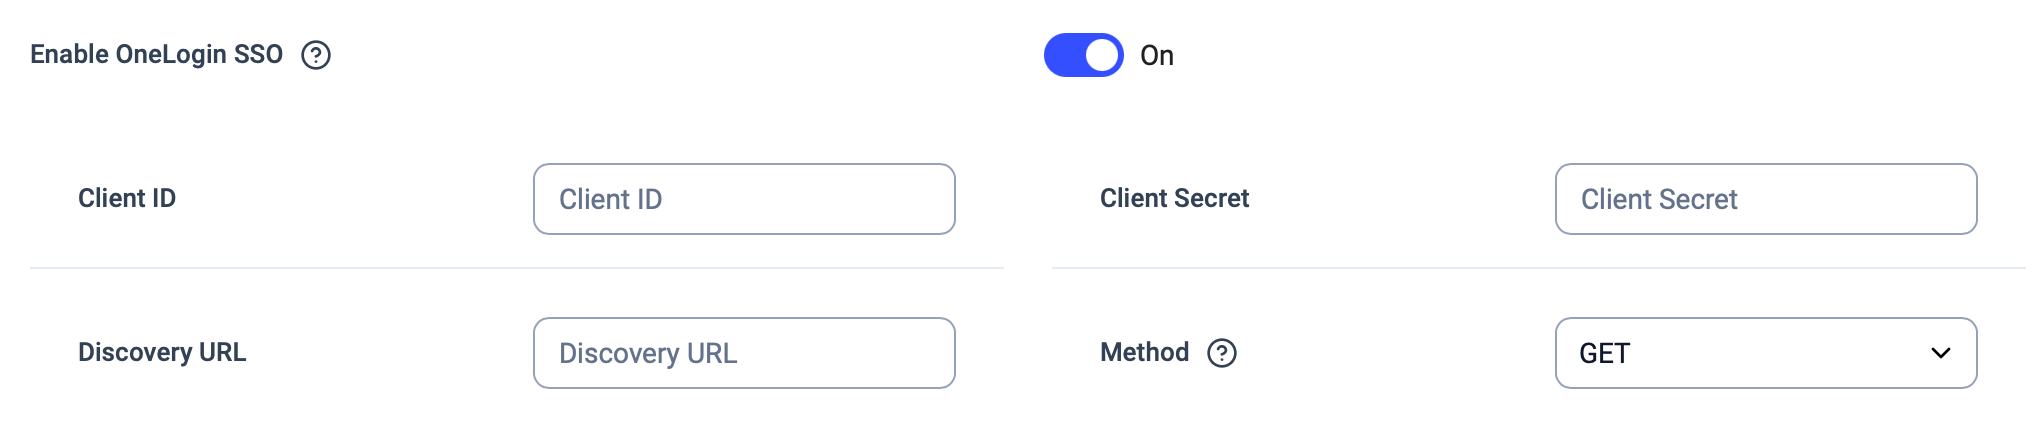
OneLogin SSO inschakelen. -
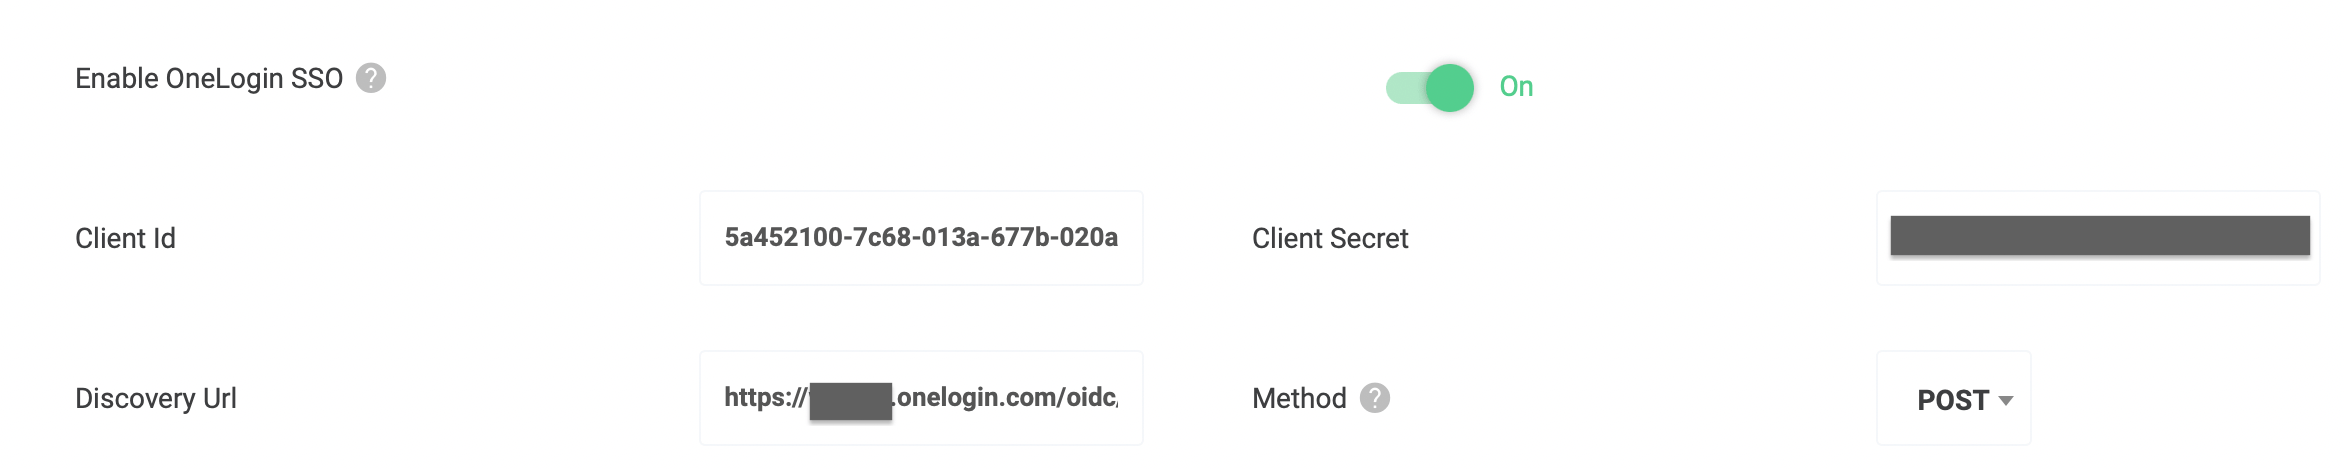
Zodra OneLogin SSO is ingeschakeld, wordt de beheerder gevraagd de volgende waarden in te vullen:
- Client-ID
- Clientgeheim
-
Discovery-URL (soms “Resource/Issuer URL” genoemd)
- Methode (GET of POST)
-
U moet een “redirect URI” invoeren in het daarvoor bestemde veld in de interface van de betreffende identityprovider — in dit geval OneLogin. In de volgende stappen moeten beheerders in een apart tabblad inloggen op hun OneLogin-account om de bovengenoemde waarden op te halen en de redirect URI in te voeren, die nodig is om de autorisatie goed te laten werken.
Stappen voor OneLogin
-
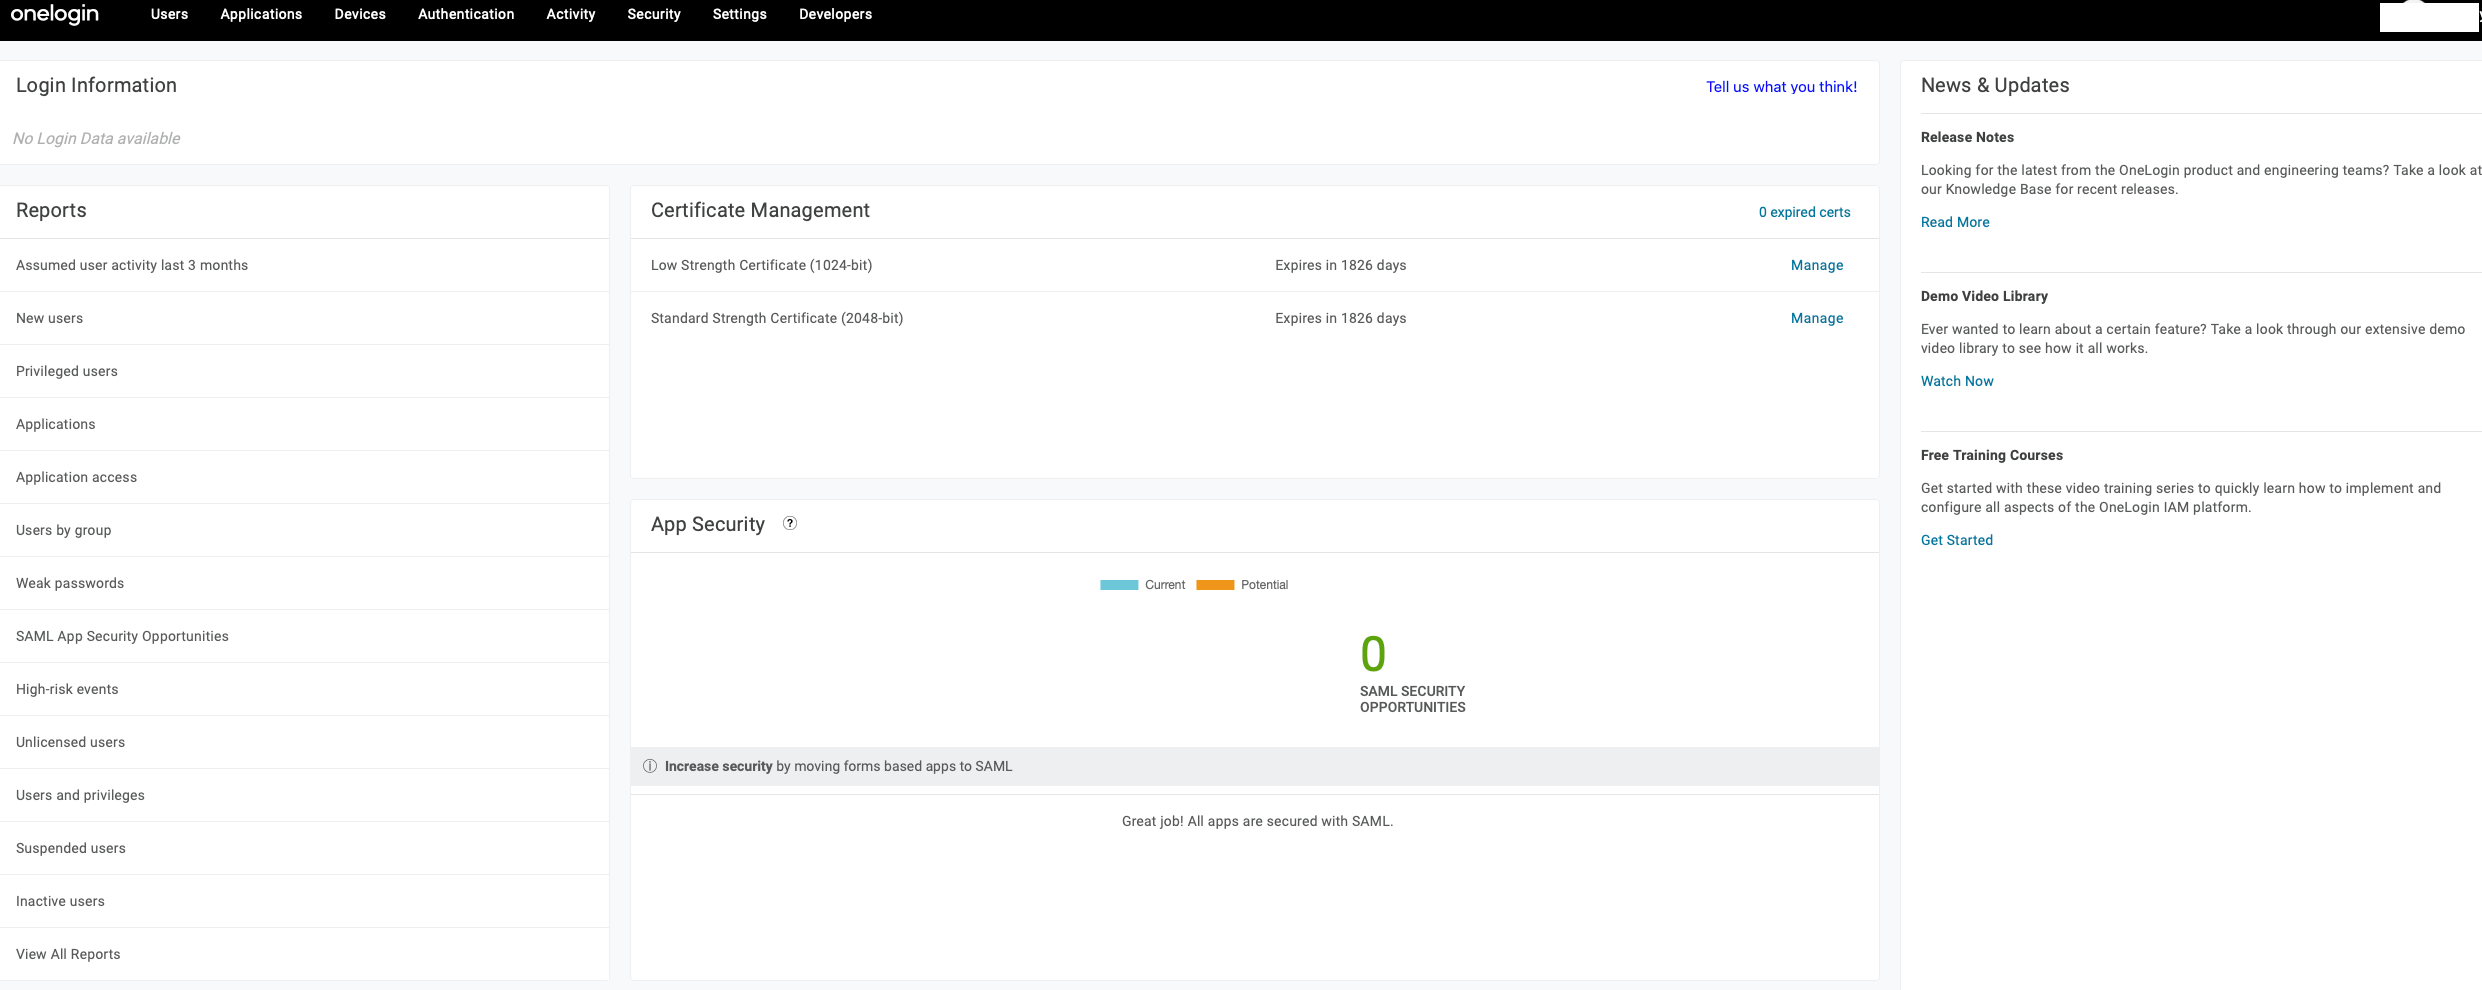
Beweeg in de zwarte werkbalk boven in uw OneLogin-beheeraccount over
Applicationsen selecteer Applications.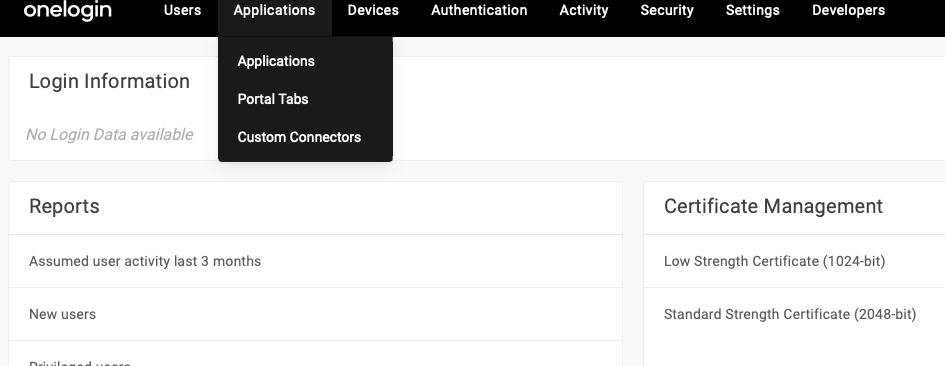
-
Gebruikers die al een bestaande applicatie hebben die op het OpenId-protocol draait, kunnen doorgaan naar stap 4 om de redirect URI in de bestaande app te configureren en de benodigde waarden op te halen. Als er nog geen applicatie met het OpenId-protocol is aangemaakt, moeten we een nieuwe maken. Zoek daarvoor eerst op
OpenId Connectin de zoekbalk van de pagina Applications.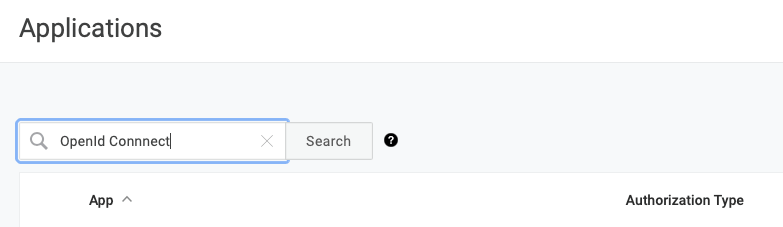
-
Wanneer OpenId Connect (OIDC) verschijnt, selecteert u deze optie. Als u op deze pagina op de applicatie klikt, komt u in de Portal van uw OIDC-app. U kunt de Display Name aanpassen en op
Opslaanklikken om de eerste configuratie af te ronden.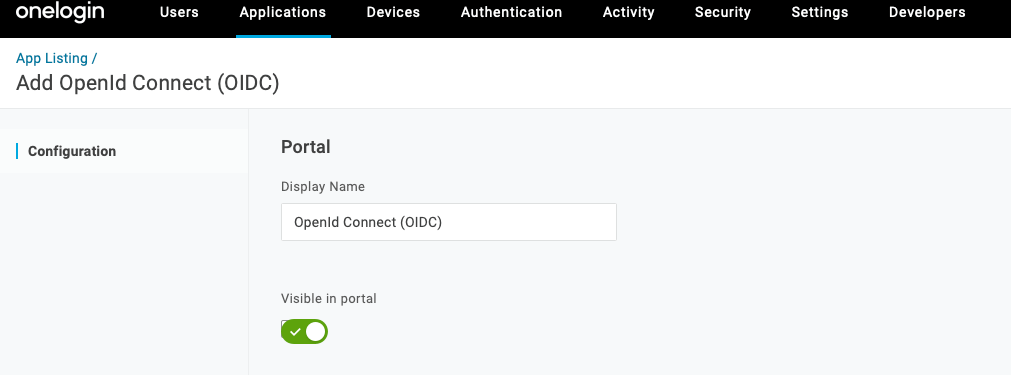
-
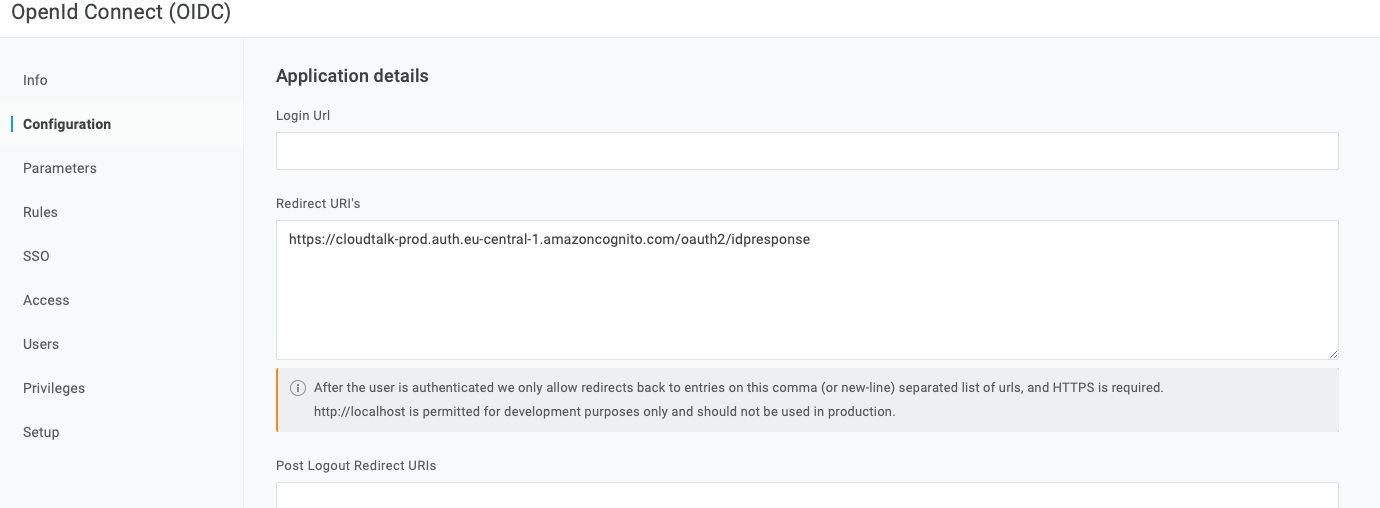
U ziet nu een lijst met tabbladen die bij uw OIDC-applicatie horen. Om onze Redirect URI voor CloudTalk in te stellen, gaan we naar het tabblad Configuration en kopiëren/plakken we de Redirect URI in het gedeelte Redirect URI’s:
-
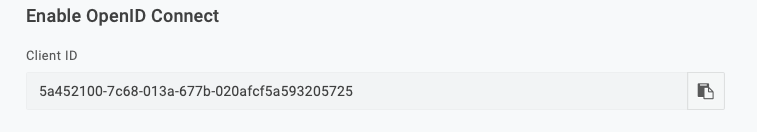
Client ID en Client Secret vindt u op het tabblad SSO onder het bovenste gedeelte, Enable OpenID Connect.
-
Klik op
Show client secreten kopieer/plak de waarde vervolgens.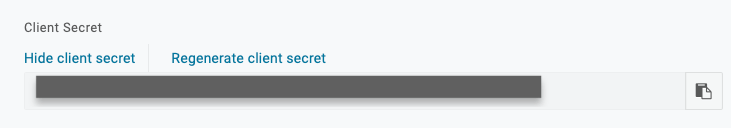
-
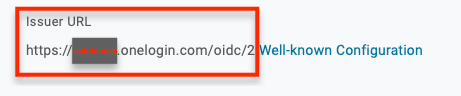
Onder deze waarden kunnen we ook de hier vermelde Issuer URL kopiëren/plakken. Dit is hetzelfde als de Discovery-URL die we in de CloudTalk-instellingen moeten invoeren om SSO in te stellen.
-
Zorg er op deze pagina onder de kop Application Type voor dat Application Type is ingesteld op
Web. Onder Token Endpoint moet de Authentication Method opPOSTstaan.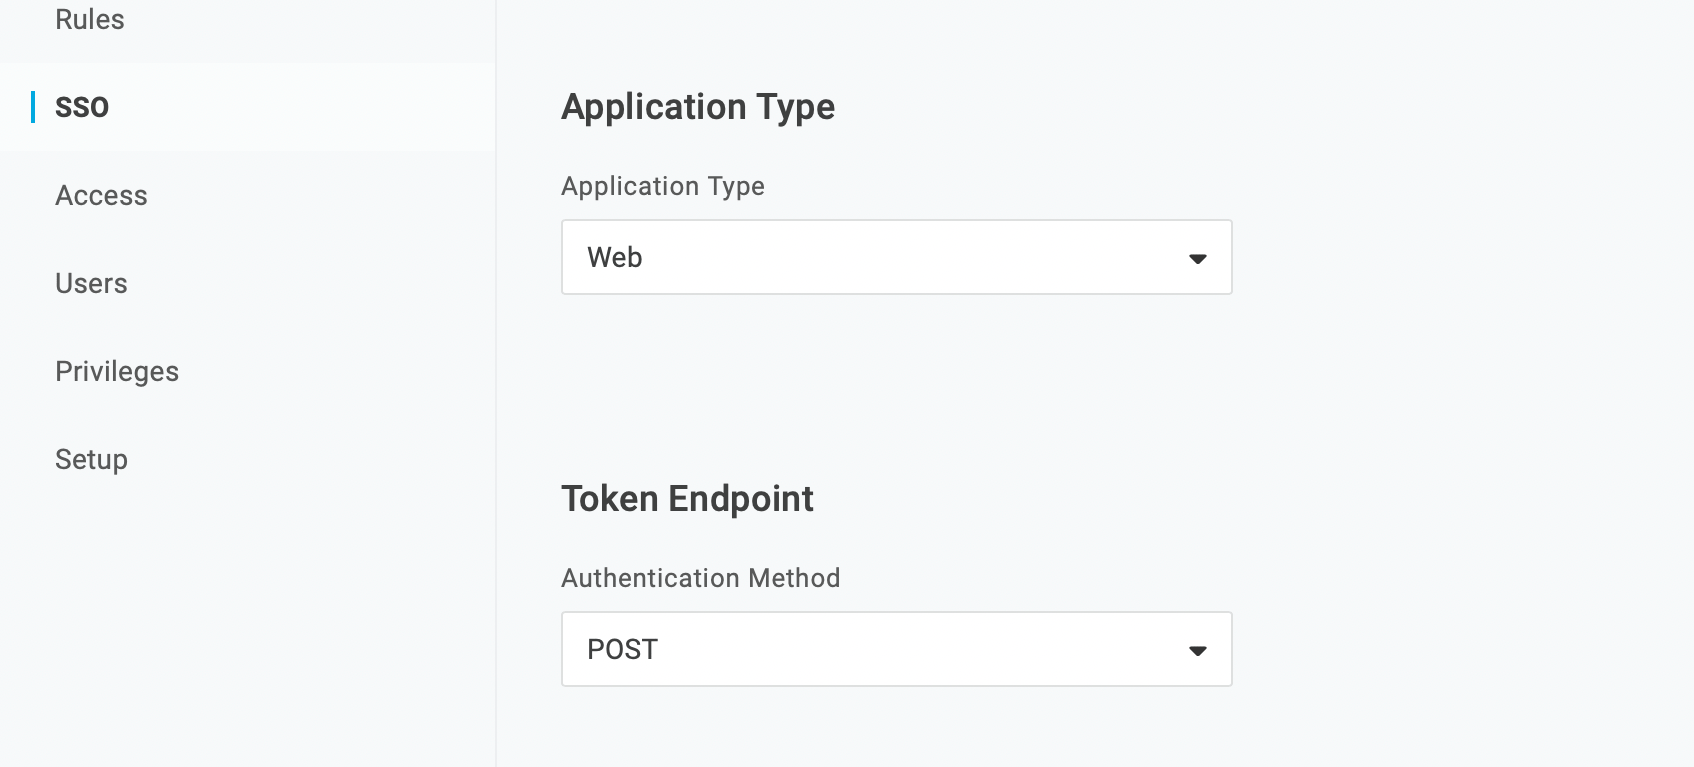
-
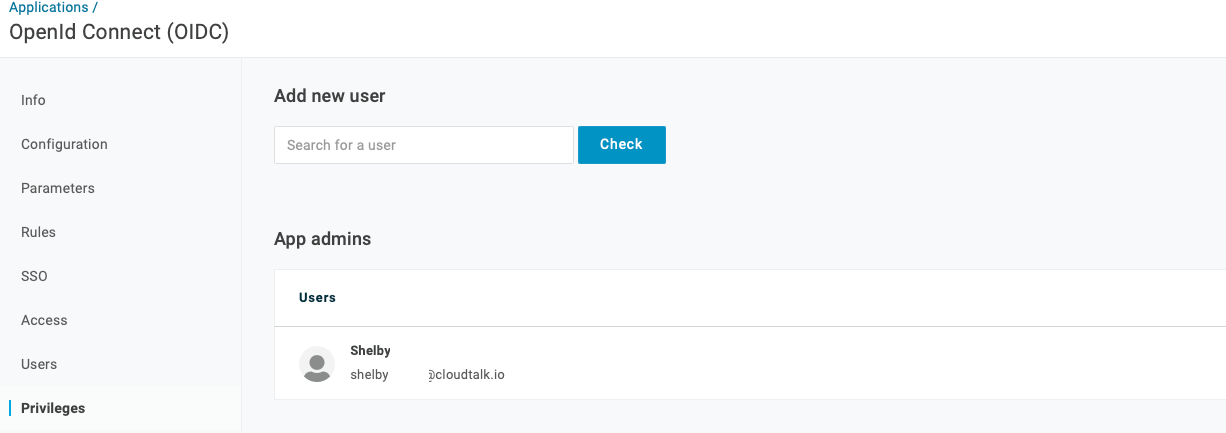
Als u dit nog niet hebt gedaan, kunt u app-beheerders toevoegen door de gewenste gebruiker te zoeken en toe te voegen via het tabblad Privileges.
-
Nu onze app is geconfigureerd en we de benodigde waarden hebben, gaan we terug naar het tabblad met het CloudTalk Dashboard om de Client-ID, het Clientgeheim en de Discovery-URL (uit de Issuer URL) in de bijbehorende velden te plakken.
-
POSTzou moeten werken als Methode, maar u kunt ookGETproberen.
OneLogin SSO inschakelen in CloudTalk Phone
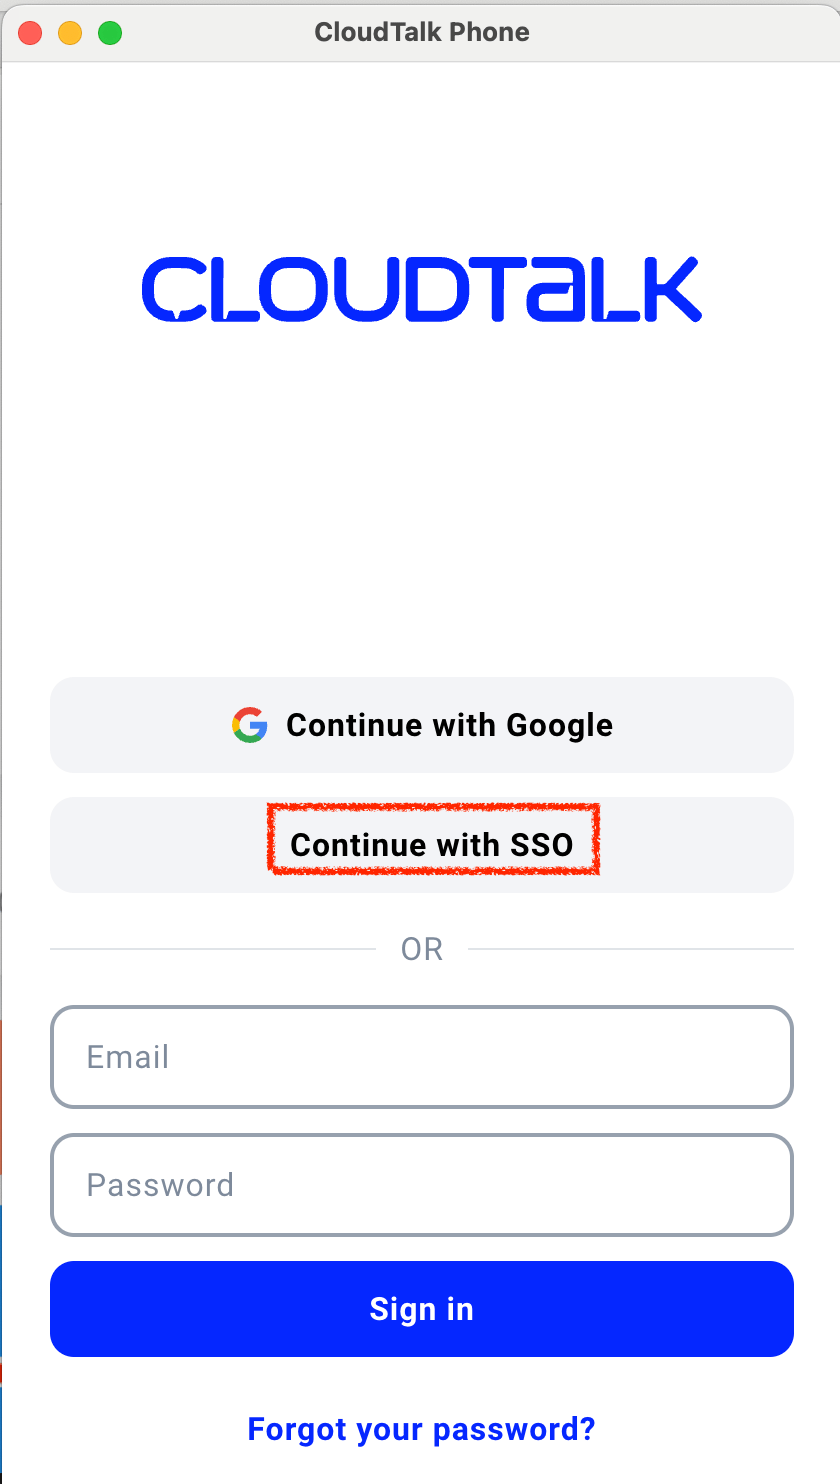
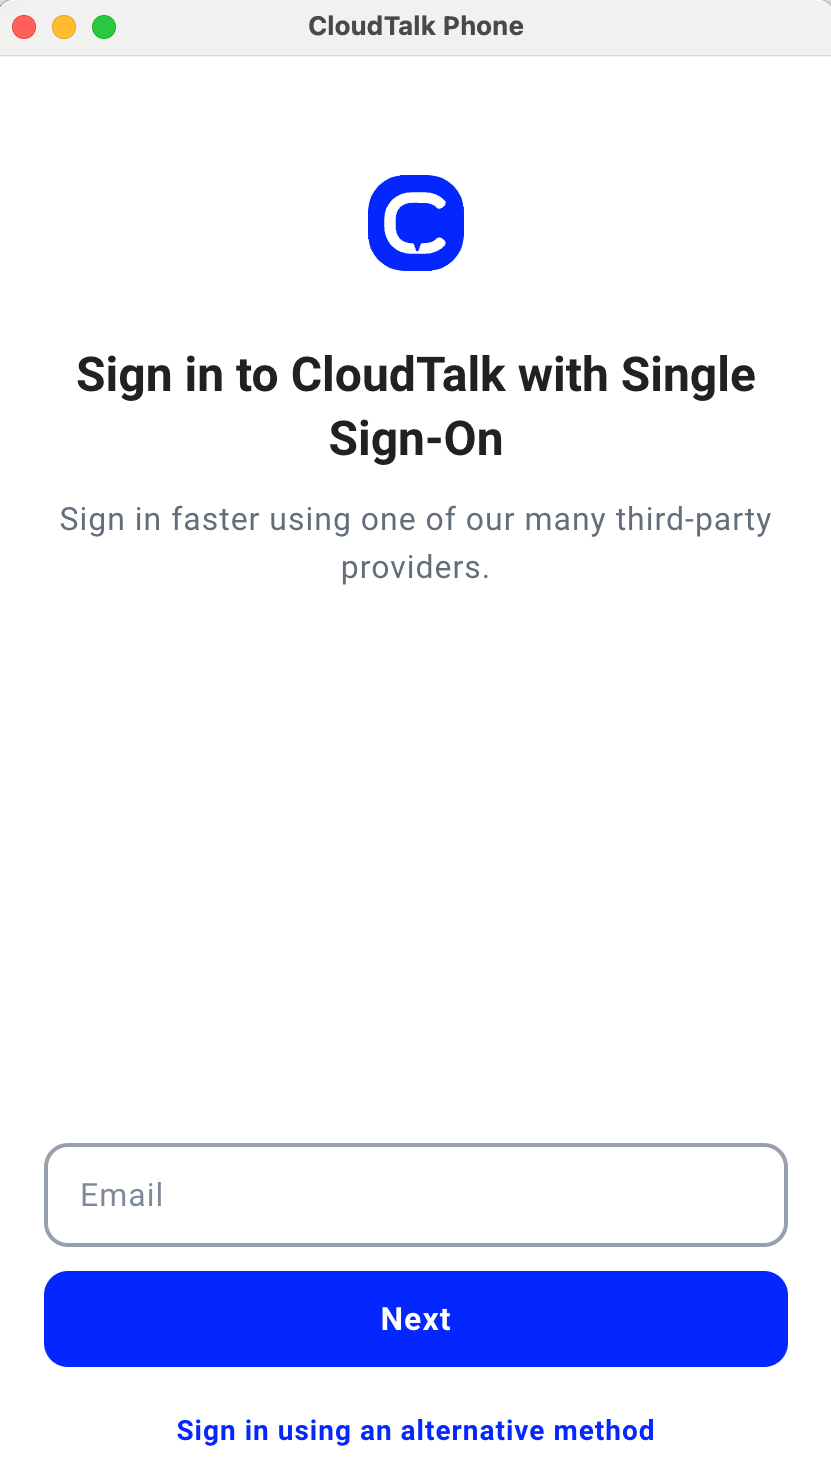
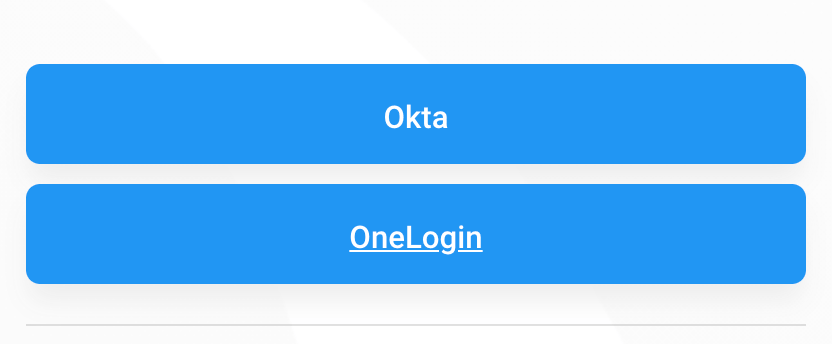
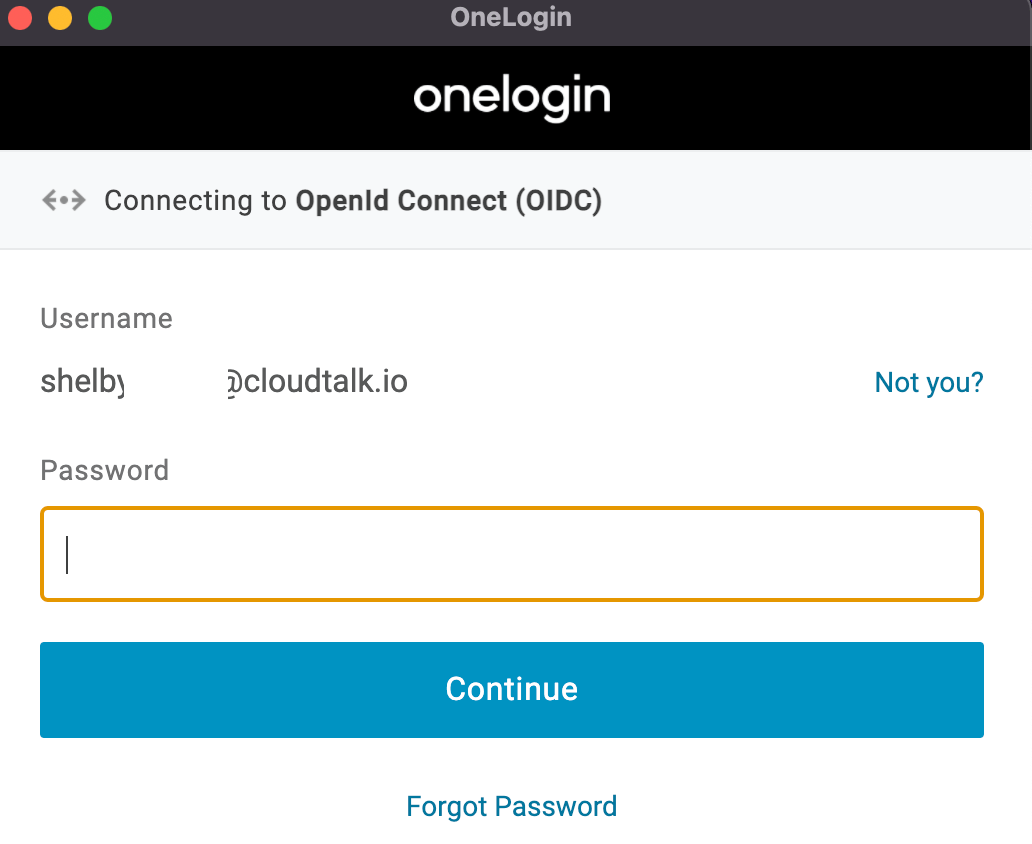
De instellingen die via het Dashboard worden gekozen, bepalen wat gebruikers op alle inlogschermen van CloudTalk zien. Wanneer dit is ingeschakeld, is op de inlogschermen een knop met het labelDoorgaan met SSO zichtbaar.
Hulp nodig of hebt u een vraag? Neem gerust contact met ons op via ons supportportaal — we staan voor u klaar.