

Waarom zou u Microsoft Azure SSO gebruiken?Met Azure SSO kunnen Microsoft Azure-gebruikers zich met één set inloggegevens aanmelden bij de diensten van CloudTalk. Een veilige implementatie van SSO verhoogt de beveiliging binnen uw organisatie, doordat het aantal inlogpunten dat een bedrijf moet gebruiken wordt beperkt. Gebruikers van het Azure Portal kunnen SSO inzetten om administratieve taken te stroomlijnen, gebruikersrechten te beheren en medewerkers een toegankelijke en veilige manier te bieden om CloudTalk-applicaties te starten.
SSO instellen via Azure
Zorg voor een vlot verloop van het installatieproces dat u over het volgende beschikt:- Beheerdersrechten voor een CloudTalk account
- Beheerdersrechten voor een Microsoft Azure account
Stappen in het CloudTalk Dashboard
-
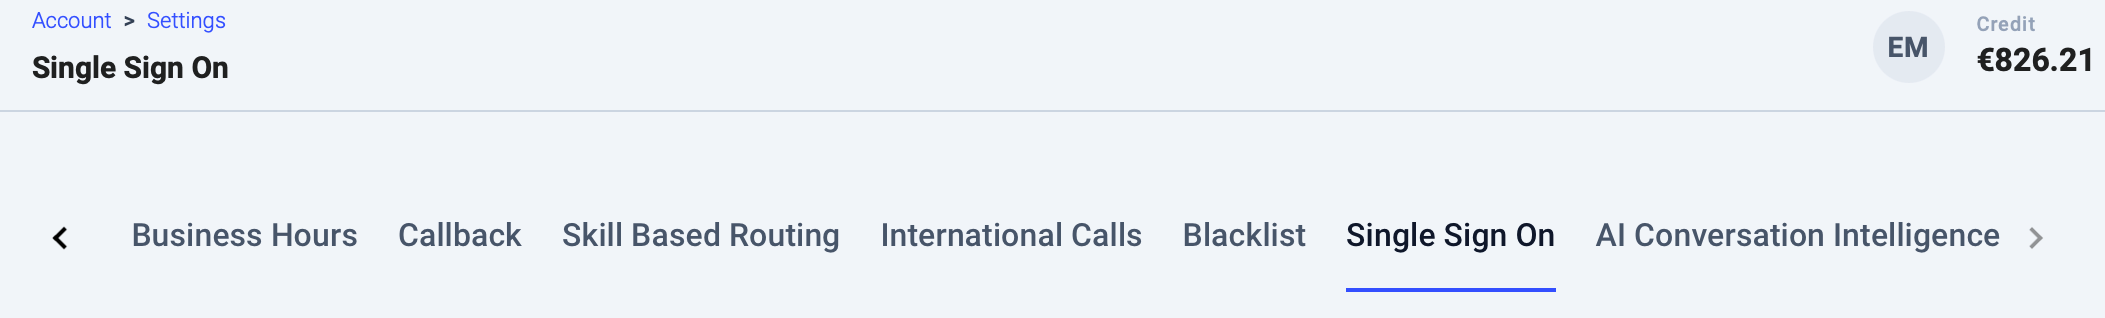
De instellingen voor SSO moeten door een beheerder via het Dashboard worden aangepast. Klik in de linkerzijbalk op Account -> Instellingen. Onder de kop Single Sign-On ziet u de beschikbare SSO-opties in de vorm van schakelaars.
-
Beheerders kunnen met Aan/Uit het volgende inschakelen of verplicht stellen:
- Google SSO
- Azure SSO
- Okta SSO
- Keycloak SSO
- Onelogin SSO
Klik op de schakelaar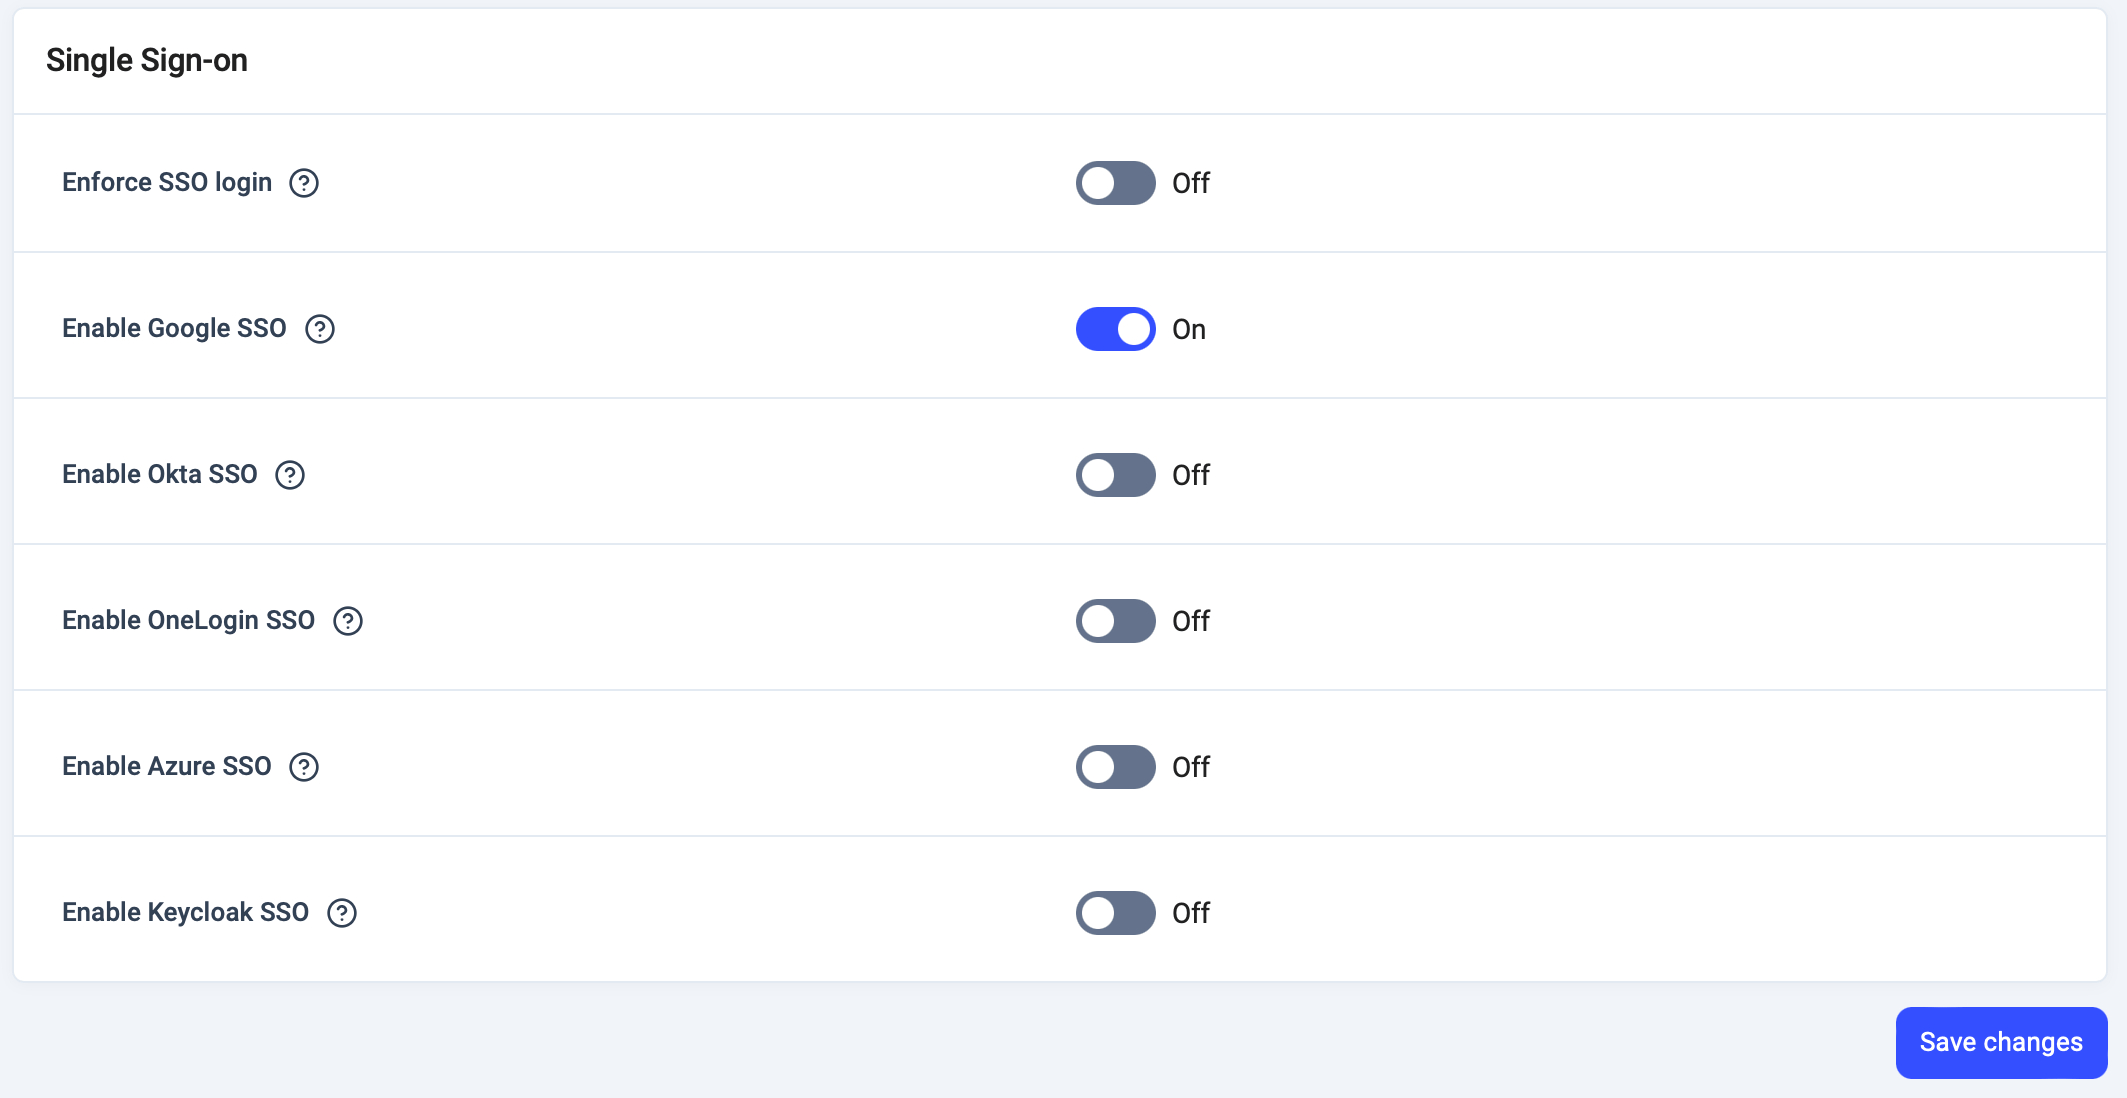
Azure SSO inschakelen. -
Zodra Azure SSO is ingeschakeld, wordt de beheerder gevraagd de volgende waarden in te vullen:
- Client-ID
- Clientgeheim
-
Discovery-URL (soms een “Resource/Issuer URL” genoemd)
- Methode (GET of POST)
-
Daarnaast moet u een “redirect URI” invoeren in het daarvoor bestemde veld in de interface van de betreffende identityprovider — in dit geval Azure. In de volgende stappen logt u in een apart tabblad in op uw Azure Portal om de hierboven genoemde waarden op te halen en de redirect URI in te voeren, die nodig is om de autorisatie goed te laten werken.
Stappen in het Azure Portal
-
Log eerst in op uw Microsoft Azure-account en zorg dat u begint in het Azure Portal op
portal.azure.com. Op de startpagina ziet u een lijst met pictogrammen onder de kop Azure services. Klik op het piramide-pictogram met het label Azure Active Directory.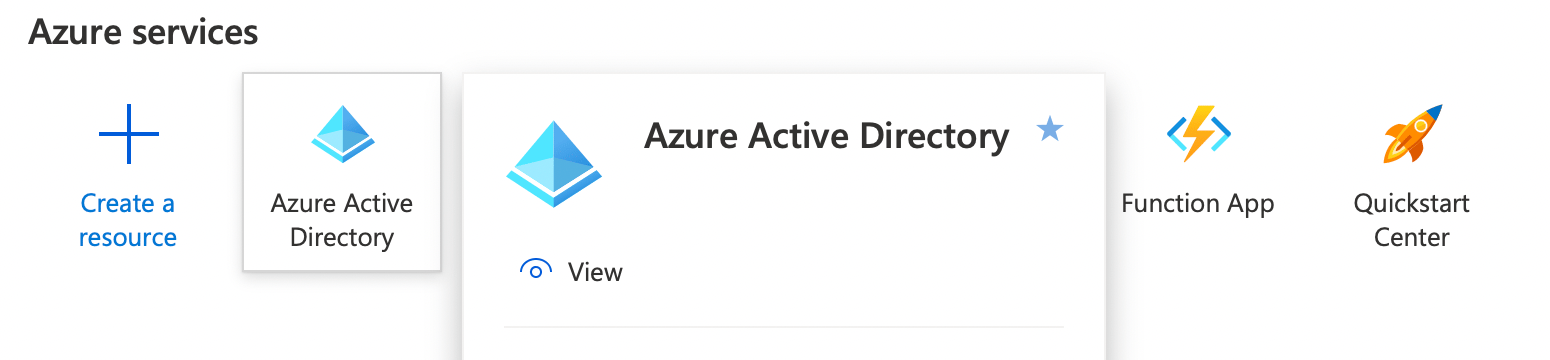
-
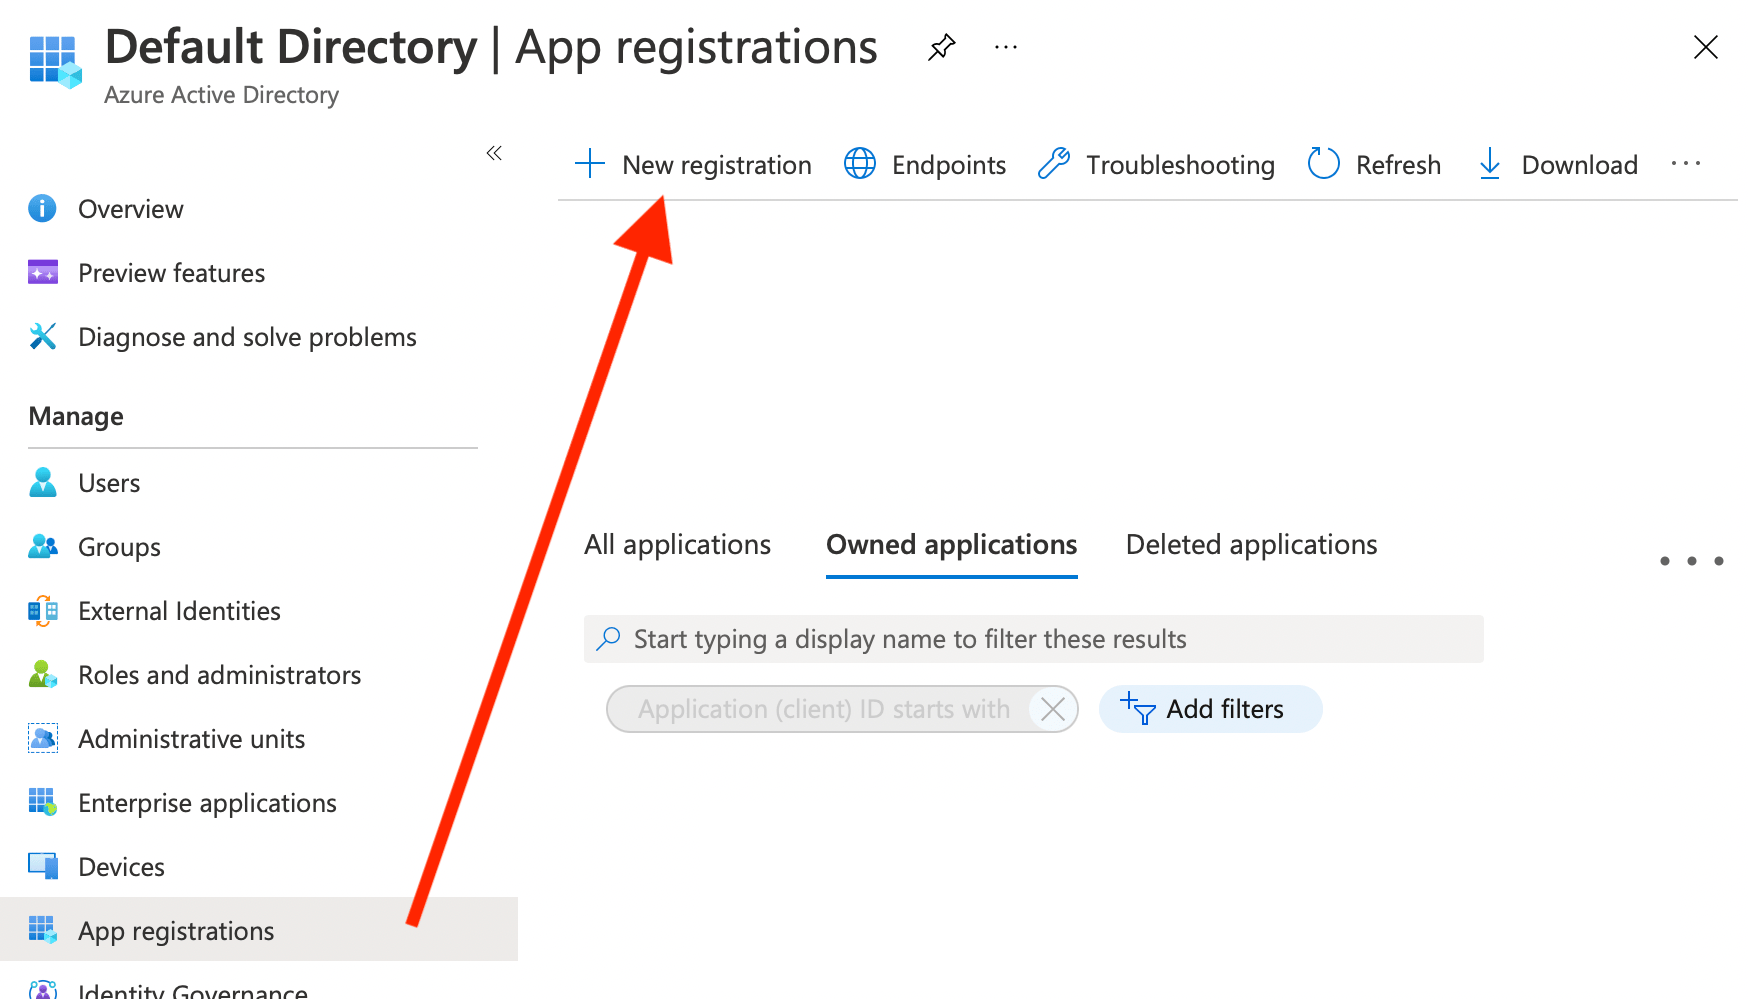
Selecteer in de tabbladen aan de linkerkant App registrations. Als dat nog niet is gebeurd, klikken we op + New Registration om CloudTalk als nieuwe app-registratie toe te voegen.
-
Voer een naam in voor de applicatie (
CloudTalk) en maak een keuze bij Who can use this application or access this API.Voer de Redirect URIs voor CloudTalk in: *Belangrijk*: wijzig in de vervolgkeuzelijst links de optie Public client/native (weergegeven) in Web. Klik op de blauwe knop
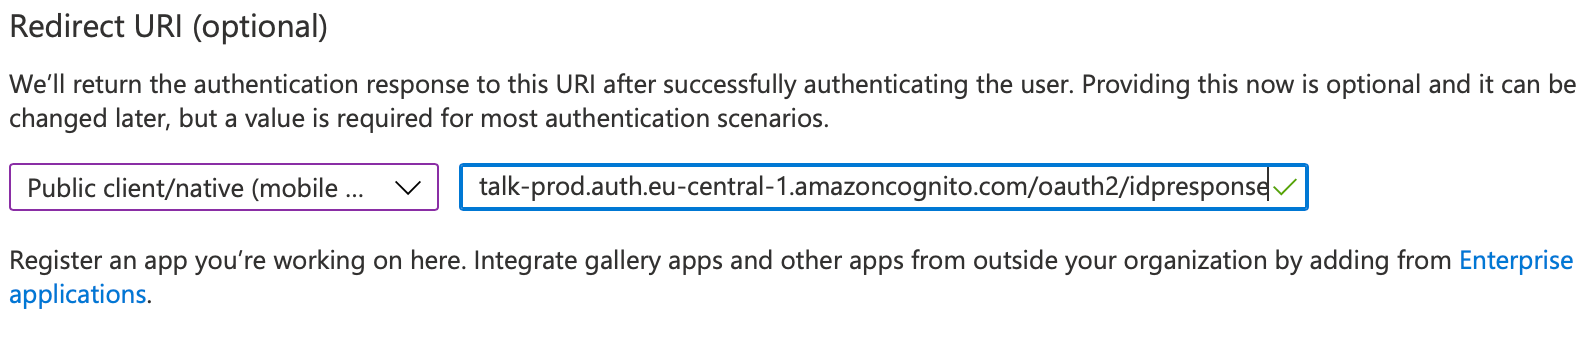
Registerom CloudTalk als applicatie te registreren. -
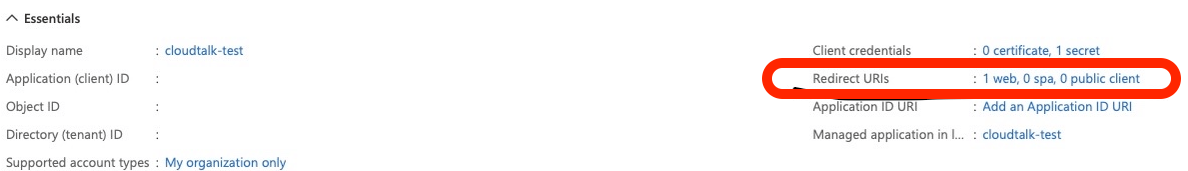
Moet u de Redirect URI toevoegen of wijzigen nadat de CloudTalk-applicatie al is geregistreerd? Klik dan op de blauwe tekst naast Redirect URIs op het tabblad Overview in de geregistreerde applicatiemap van CloudTalk.
- Zodra CloudTalk is geregistreerd en de Redirect URI is toegevoegd, kunnen we de overige waarden opzoeken die we tijdens het instellen in het CloudTalk Dashboard moeten invoeren. Bewaar deze waarden op een veilige plek of houd CloudTalk in een ander tabblad open om ze direct te kopiëren en te plakken.
-
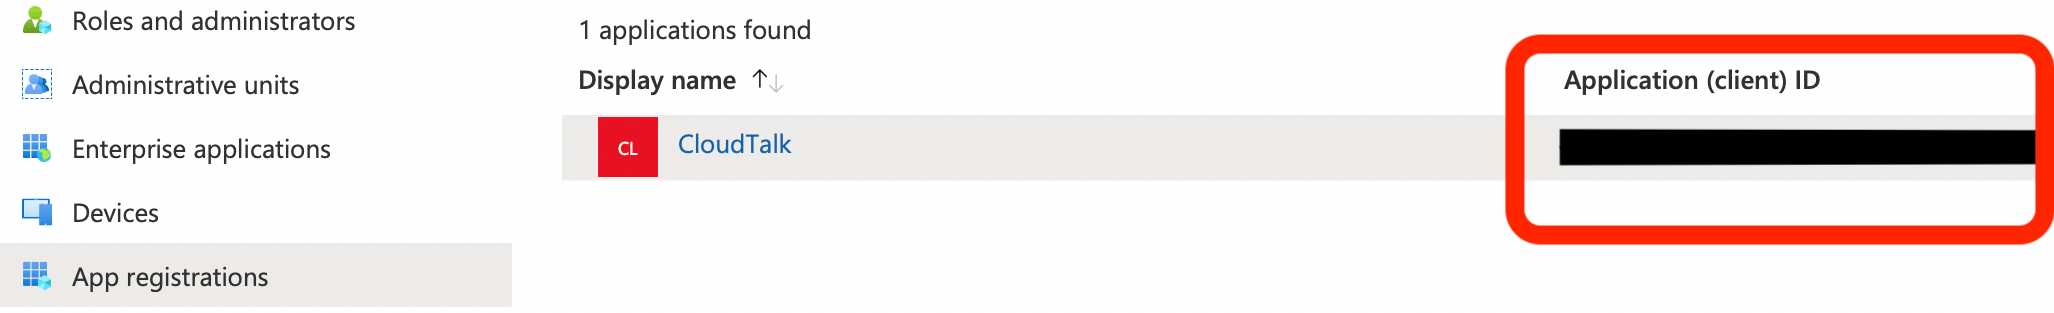
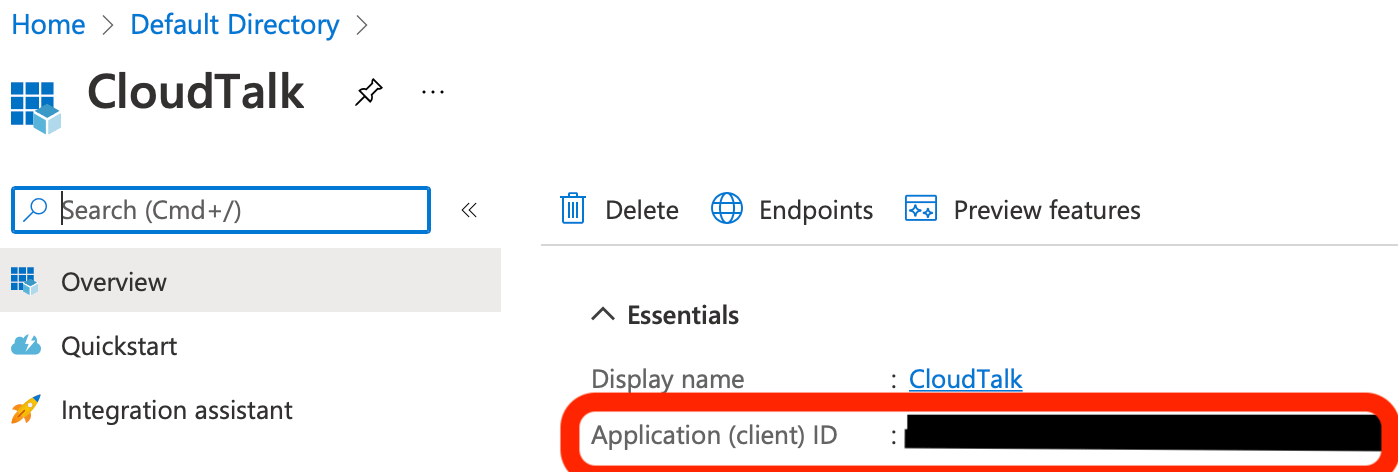
De Client-ID verwijst in dit geval naar de Application Client ID die u ziet op het tabblad App Registrations, direct naast de Display name van de registratie van CloudTalk.
U vindt de ID ook nadat u in de geregistreerde applicatiemap van CloudTalk hebt geklikt, op het tabblad Overview.
-
Er moet een nieuw Clientgeheim worden aangemaakt, als dat nog niet is gebeurd. Klik op het tabblad App Registrations in Azure op de registratie van CloudTalk, die blauw is gemarkeerd als een link. Op de overzichtspagina van Azure voor de app-map van CloudTalk klikt u op de optie Add a certificate or secret, naast de aanduiding Client Credentials .
Een andere mogelijkheid is om via de tabbladen aan de linkerkant Certificates & secrets te selecteren. Beide routes leiden naar dezelfde pagina, waar de certificaten worden getoond die we al hebben gegenereerd.
 Om een nieuw clientgeheim te genereren, zorgt u dat u onder de kop Client secrets staat en klikt u op het pictogram
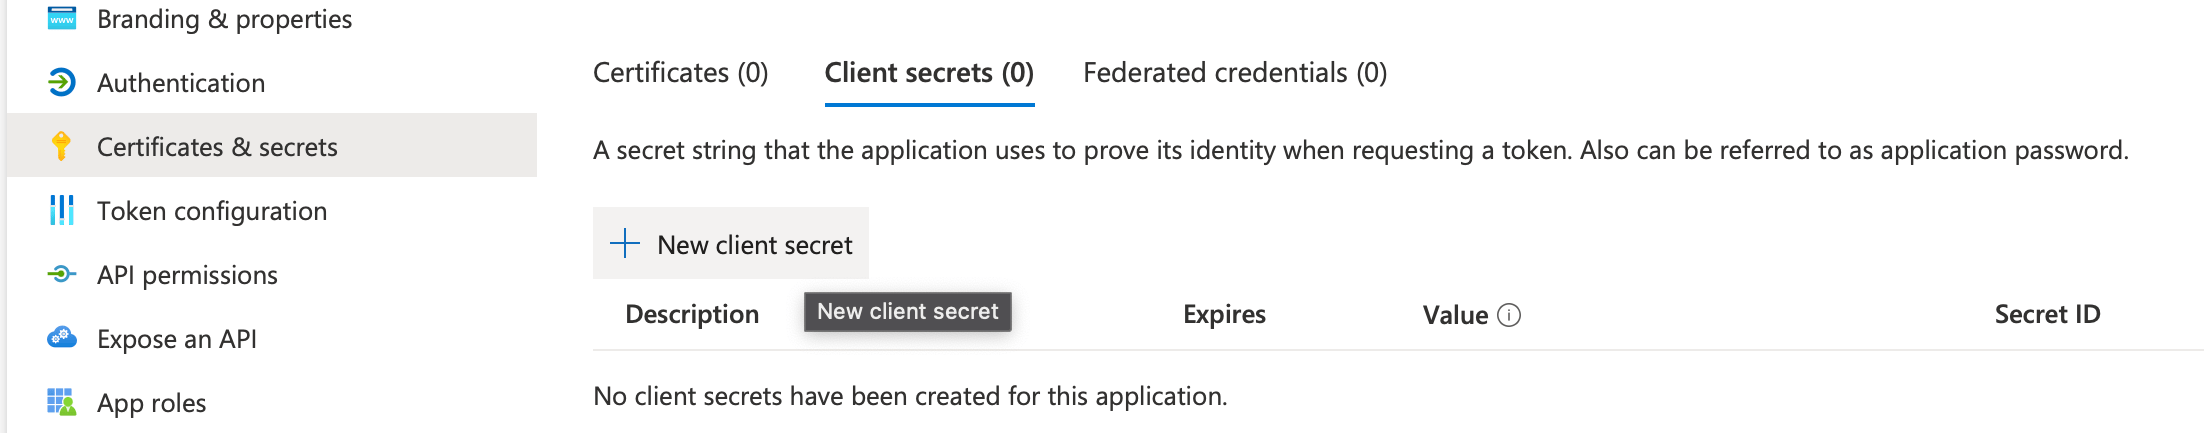
+ New Client Secret. -
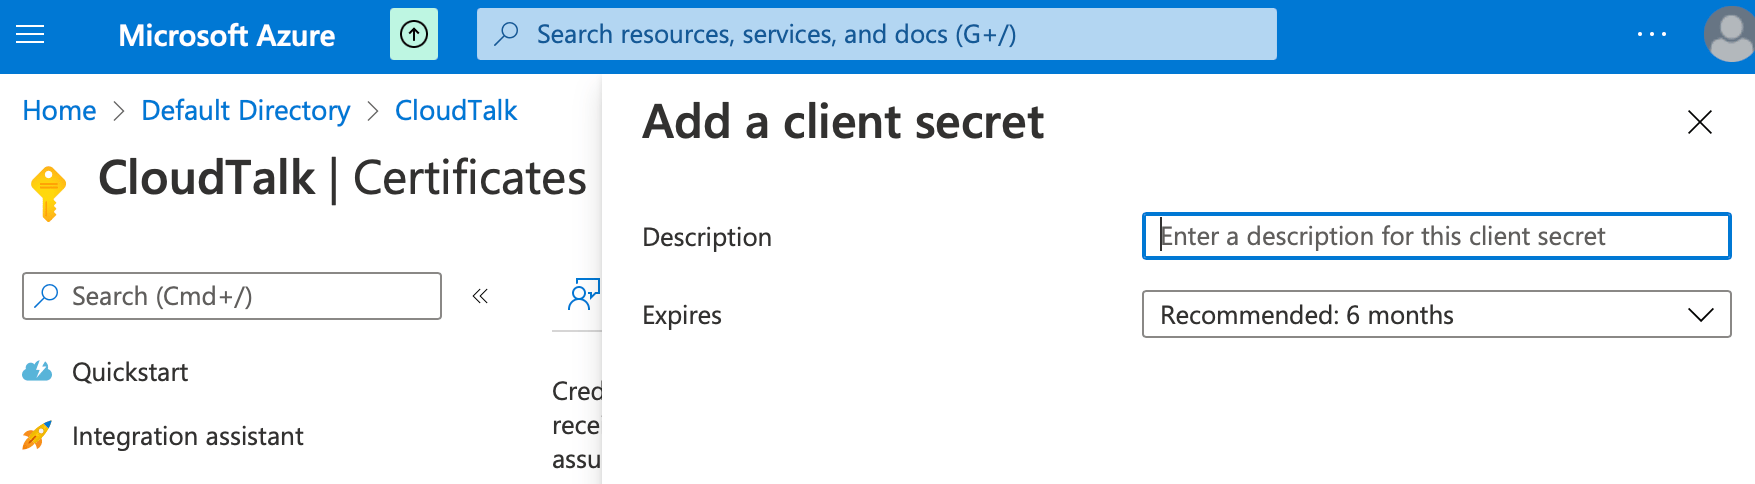
Voer een Description en een vervaldatum voor de authenticatiecode in.
Klik op
Toevoegen.
-
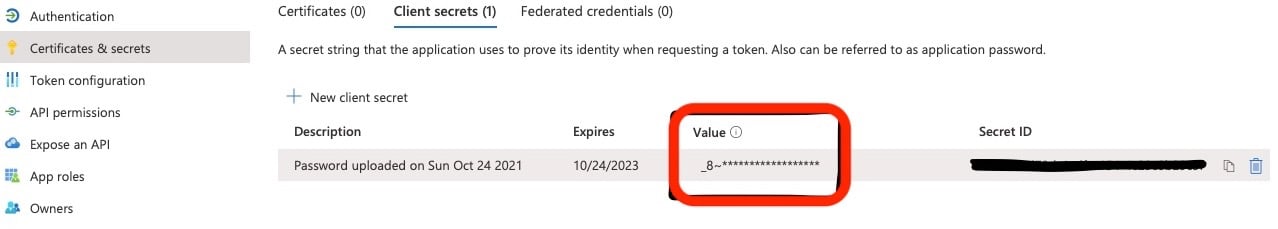
Houd er rekening mee dat het deel van het Clientgeheim dat u moet kopiëren, de code in de kolom Value is, zoals hieronder weergegeven.
-
Tot slot hebben we de Discovery-URI nodig, niet te verwarren met de redirect URI die we eerder hebben gebruikt. Voor Azure moet de discovery-URI de volgende indeling hebben:
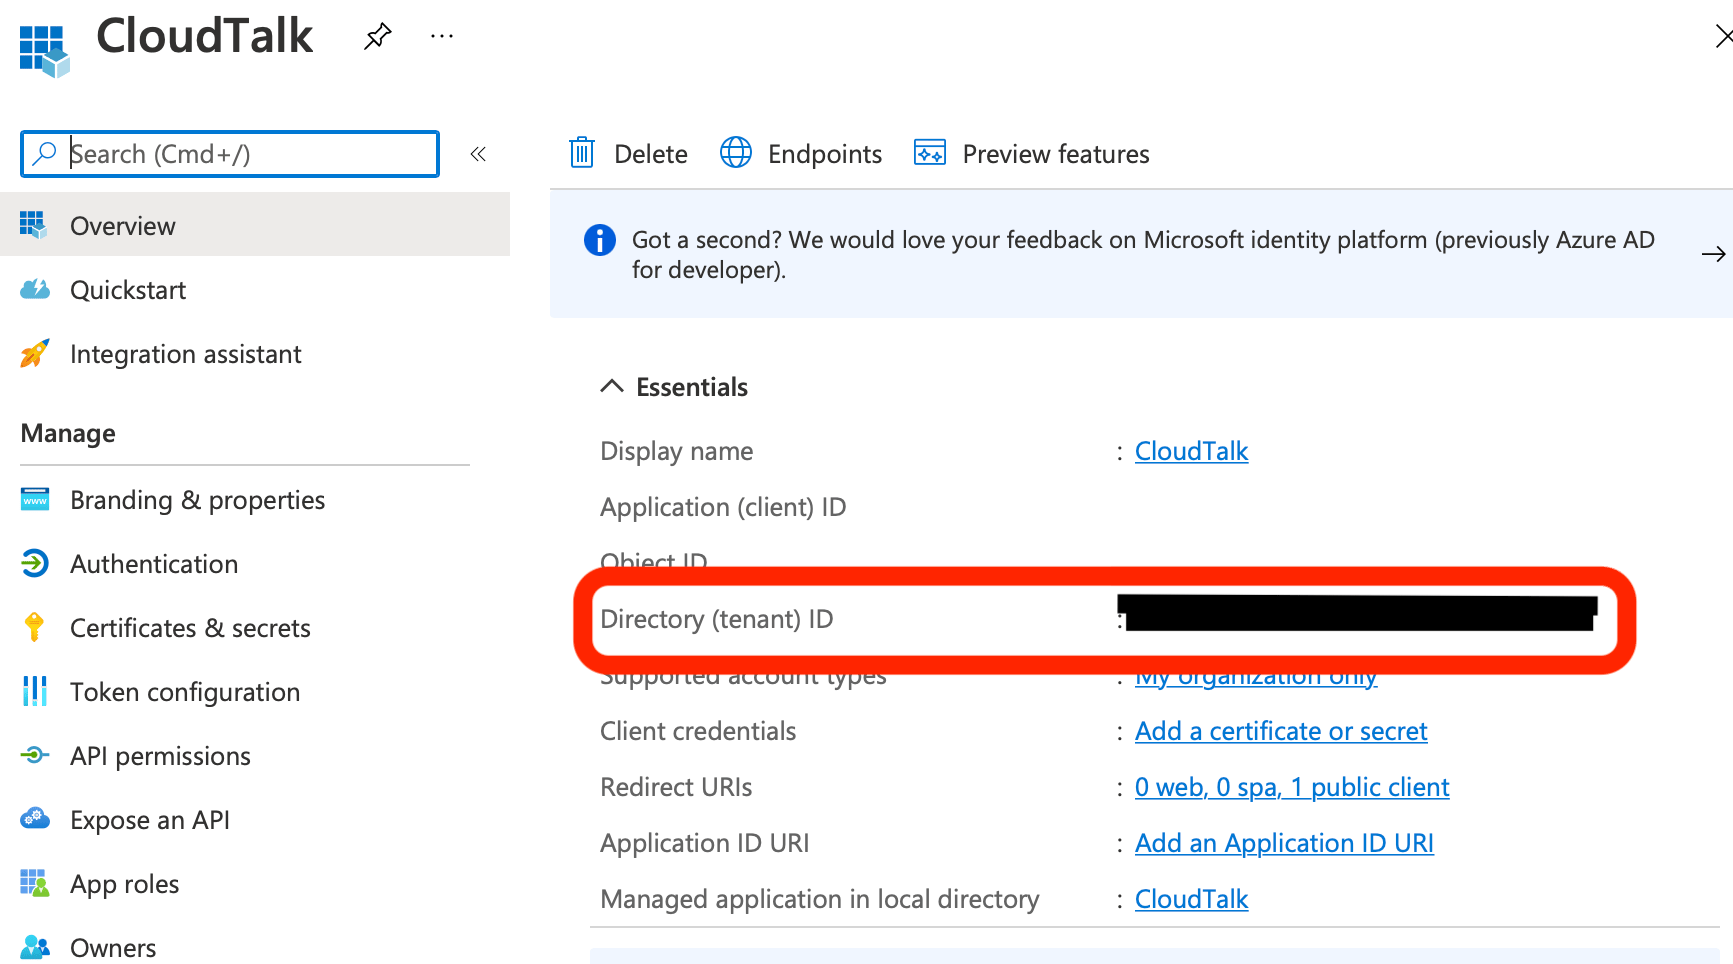
Deze URI met de juiste tenant-ID kunnen we op een paar manieren samenstellen. De meest nauwkeurige methode is de indeling hierboven exact over te nemen en
{tenant}te vervangen door de echte tenant-ID. Die vindt u buiten de app-map van CloudTalk op de tabbladen Overview of Properties, of binnen de app-map van CloudTalk, op het tabblad Overview.Weergave van Default Directory Binnen de geregistreerde app-map van CloudTalk
Extra stap voor CloudTalk.io
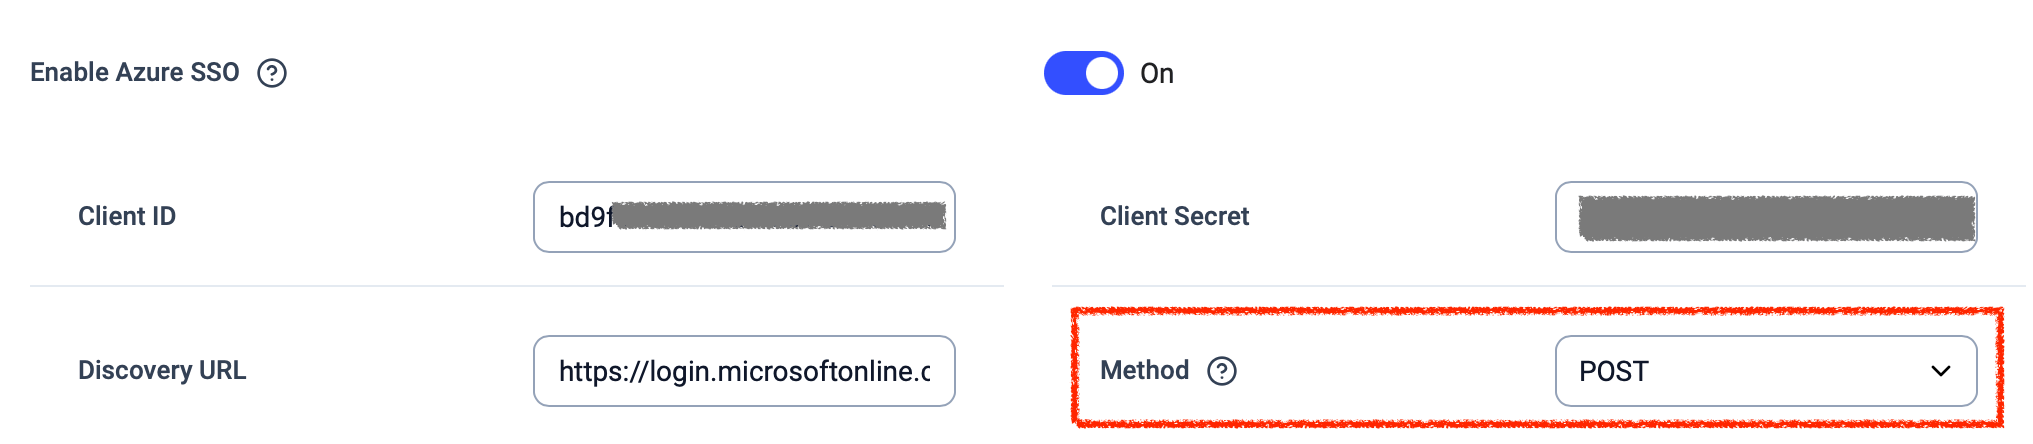
- Een laatste waarde die we moeten invoeren in de velden onder **Dashboard->Account->Instellingen->Single Sign-On voor Azure is de Methode.
POSTis de aanbevolen keuze uitGETofPOST, al is de methode bij Azure meestal uitwisselbaar: werkt de configuratie metPOSTniet, probeer danGET.
Hulp nodig of nog een vraag? Neem gerust contact op via ons supportportaal — we staan voor u klaar.