

¿Por qué deberías usar el SSO de Microsoft Azure?Implementar el SSO de Azure permite que los usuarios de Microsoft Azure inicien sesión en los servicios de CloudTalk con un conjunto simplificado de credenciales de acceso. Un despliegue seguro del SSO puede aumentar la seguridad de la empresa al limitar el número de puntos de inicio de sesión que tiene que utilizar. Los usuarios del Azure Portal pueden implementar el SSO para agilizar las tareas administrativas, controlar los privilegios de los usuarios y ofrecer a los empleados una forma accesible y segura de abrir las aplicaciones de CloudTalk.
Configurar el SSO a través de Azure
Para que el proceso de configuración se realice correctamente, asegúrate de tener lo siguiente:- Privilegios de Administrador en una cuenta de CloudTalk
- Privilegios de Administrador en una cuenta de Microsoft Azure
Pasos en el CloudTalk Dashboard
-
La configuración del SSO la debe ajustar un administrador desde el Dashboard. En la barra lateral izquierda, haz clic en Cuenta -> Configuración. Al elegir el apartado Inicio de sesión único, verás las opciones disponibles para el SSO en forma de botones de activación.
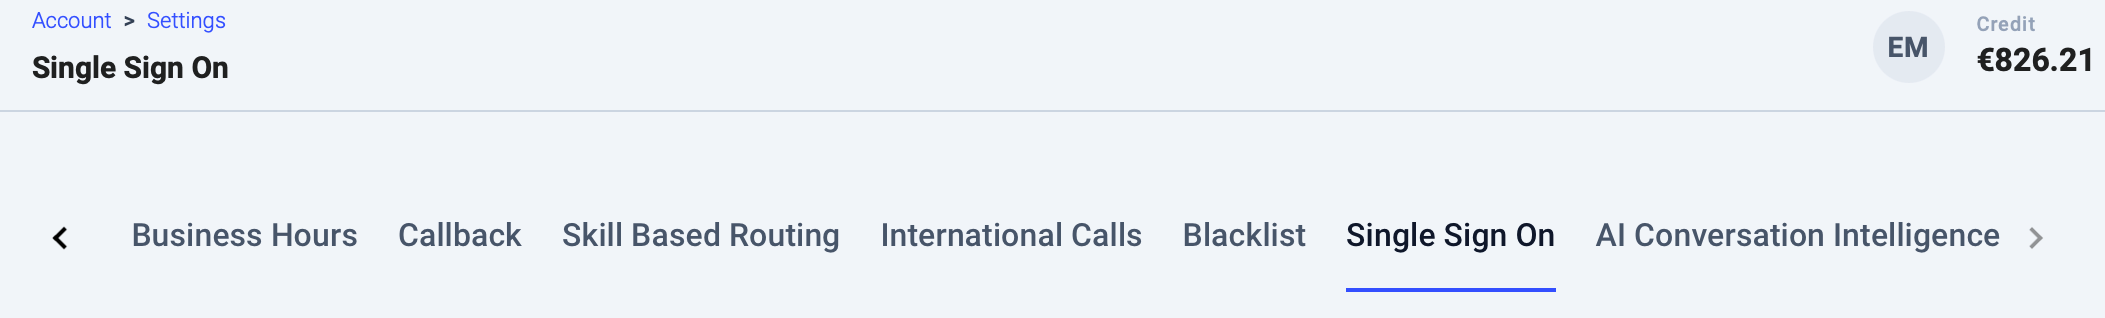
-
Los administradores pueden cambiar entre On/Off para habilitar o imponer:
- SSO de Google
- SSO de Azure
- SSO de Okta
- SSO de Keycloak
- SSO de Onelogin
Haz clic en el botón de activación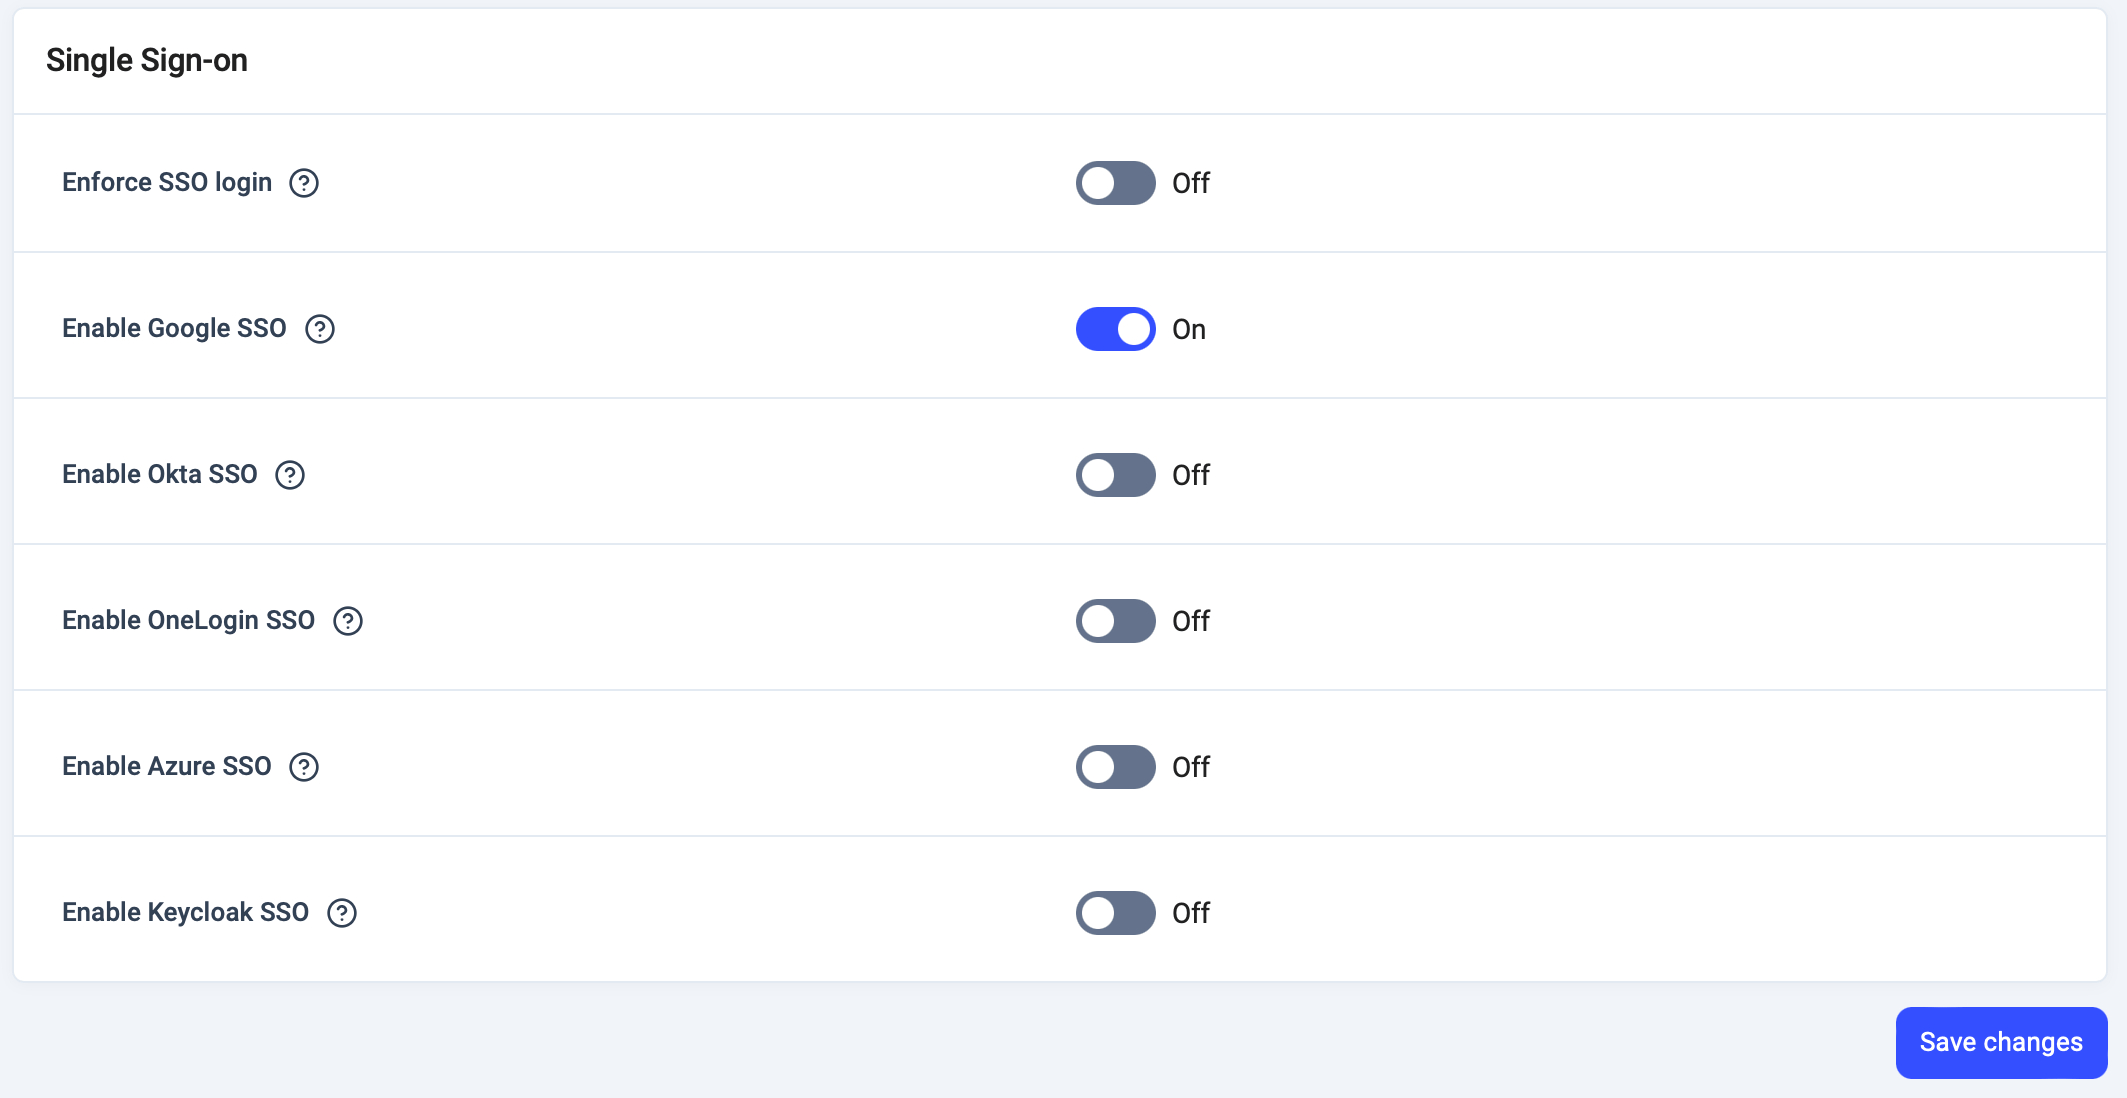
Habilitar SSO de Azure. -
Una vez habilitado el SSO de Azure, se pedirá al administrador que introduzca los siguientes valores:
- ID del Cliente
- Secreto de consumidor
-
URL de Descubrimiento (a veces llamada «Resource/Issuer URL»)
- Método (GET o POST)
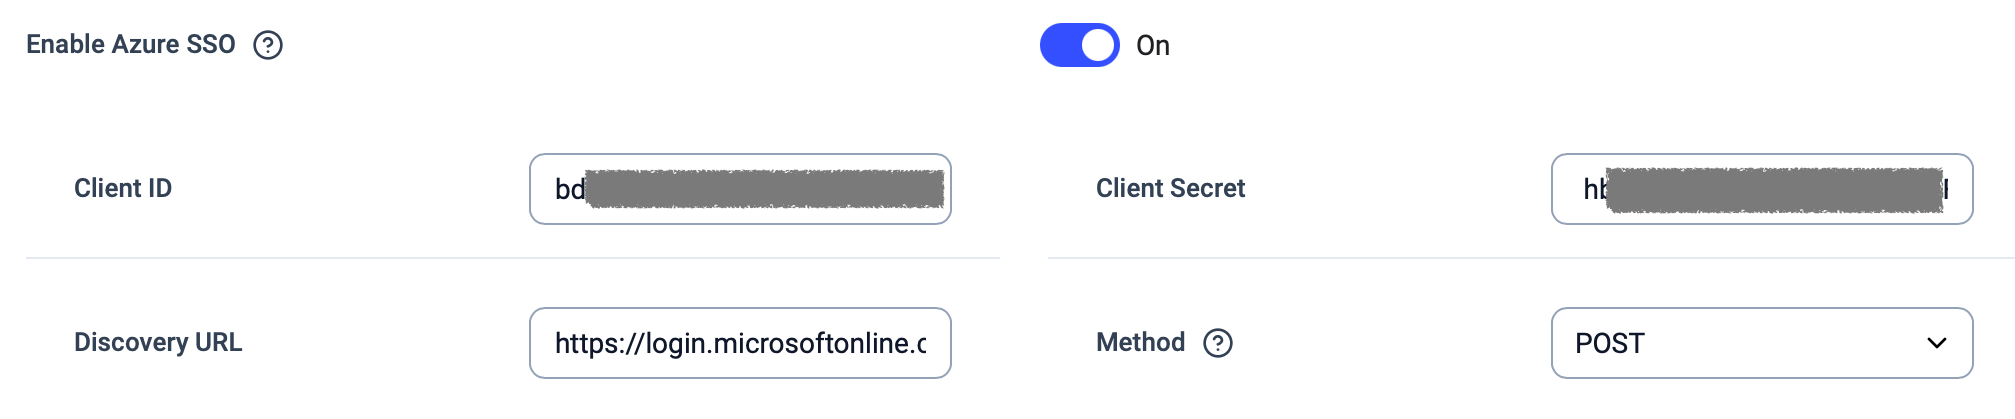
-
Además, será necesario introducir un «redirect URI» en el campo correspondiente de la interfaz del proveedor de identidad en cuestión; en este caso, Azure. En los siguientes pasos, tendrás que iniciar sesión en tu Azure Portal desde otra pestaña para obtener los valores mencionados arriba e introducir el redirect URI, necesario para que la autorización funcione correctamente.
Pasos en el Azure Portal
-
Como primer paso, inicia sesión en tu cuenta de Microsoft Azure y asegúrate de partir del Azure Portal alojado en
portal.azure.com. En la página de inicio verás una lista de iconos bajo el encabezado Azure services. Haz clic en el icono de pirámide con el nombre Azure Active Directory.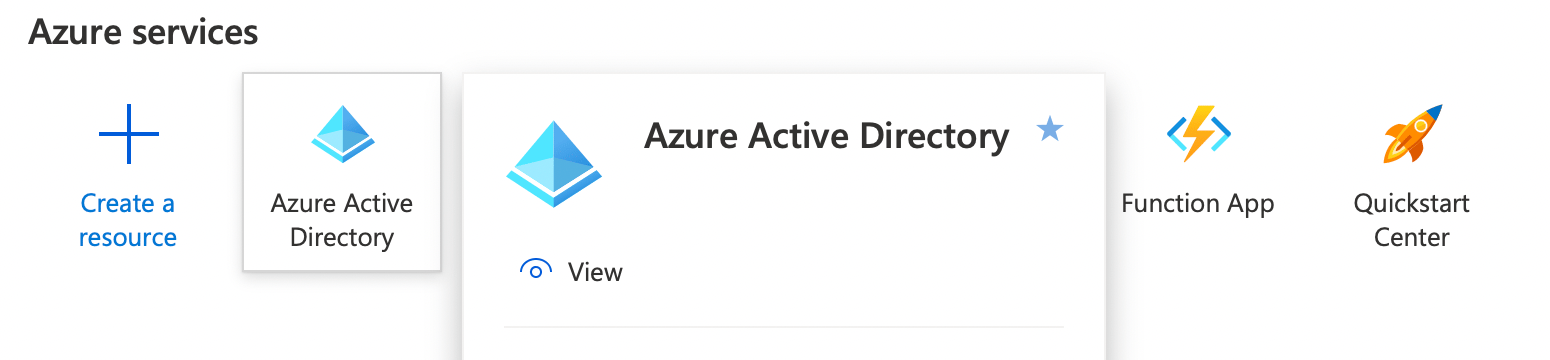
-
Entre las pestañas que aparecen a la izquierda, selecciona App registrations. Si aún no lo has hecho, tendrás que hacer clic en + New Registration para añadir CloudTalk como un nuevo registro de aplicación.
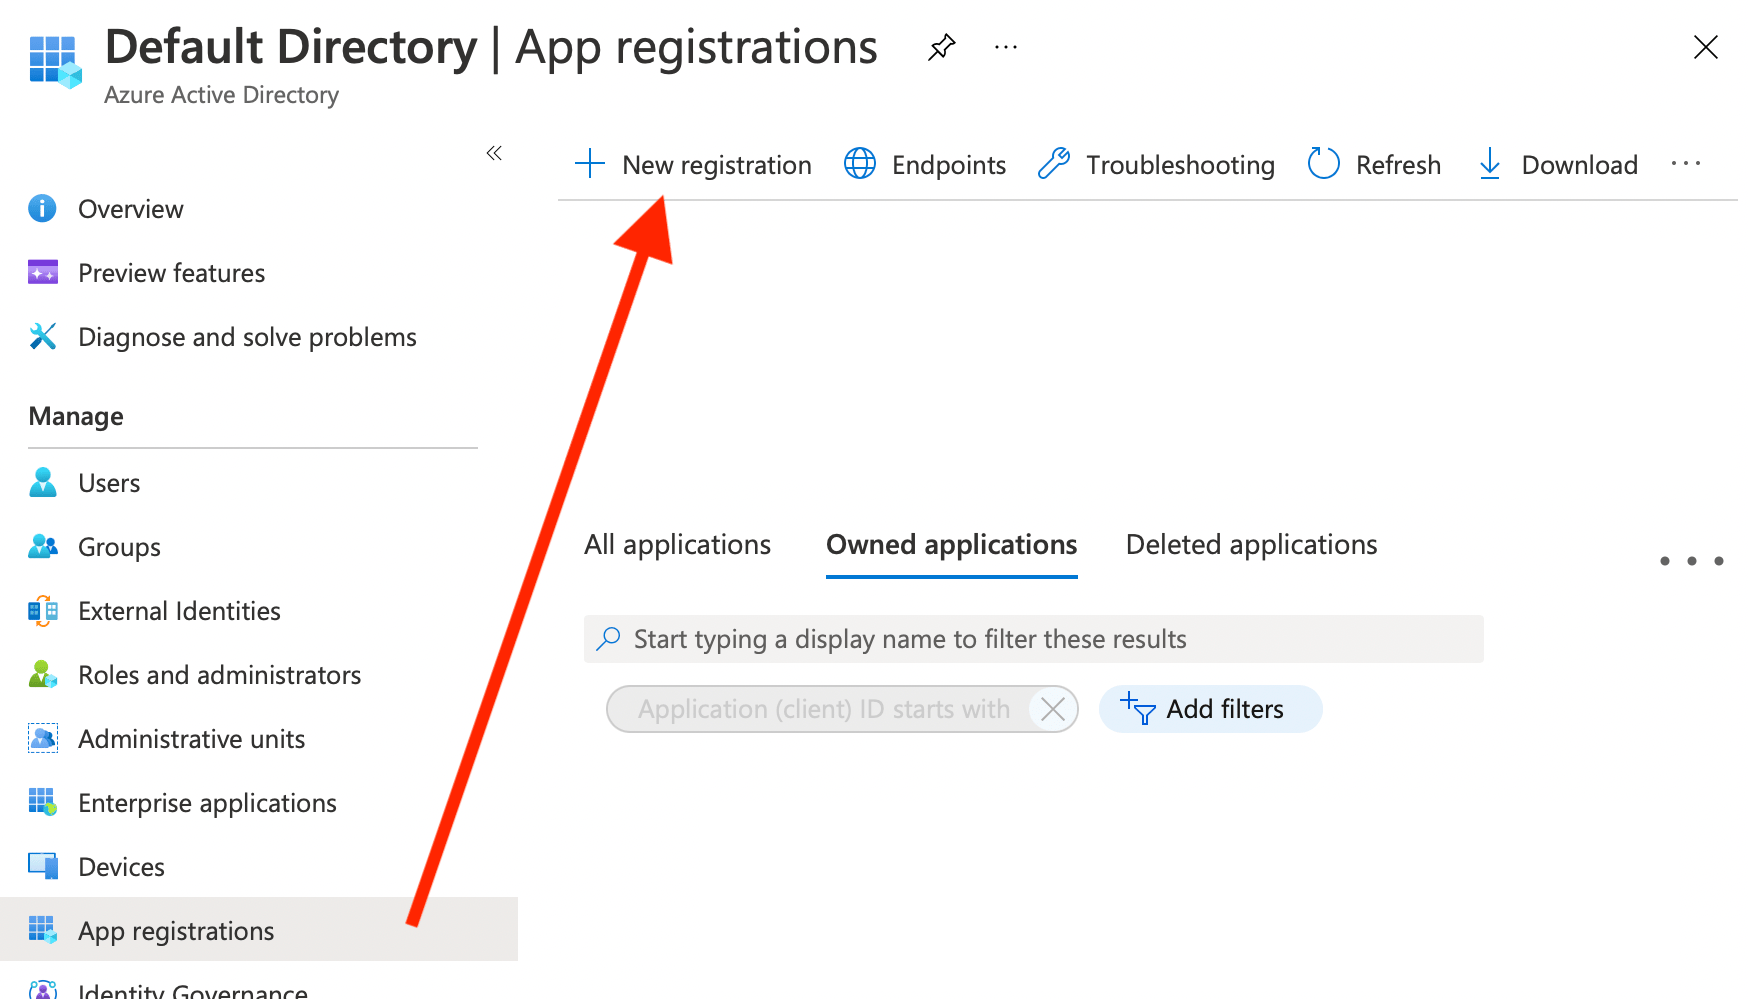
-
Introduce un nombre para la aplicación (
CloudTalk) y elige una opción en Who can use this application or access this API.Introduce las Redirect URIs de CloudTalk: *Importante*: cambia la opción de la lista desplegable de la izquierda de Public client/native (la que se muestra) a Web. Haz clic en el botón azul
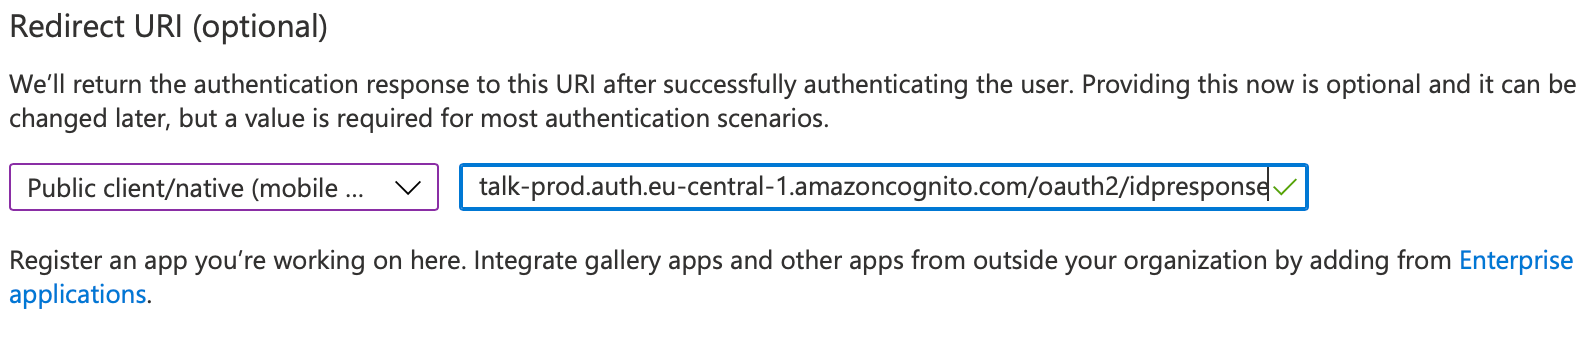
Registerpara registrar CloudTalk como aplicación. -
Si necesitas añadir o cambiar el Redirect URI cuando la aplicación de CloudTalk ya está registrada, puedes hacerlo haciendo clic en el texto azul que hay junto a Redirect URIs en la pestaña Overview del directorio de aplicaciones registradas de CloudTalk.
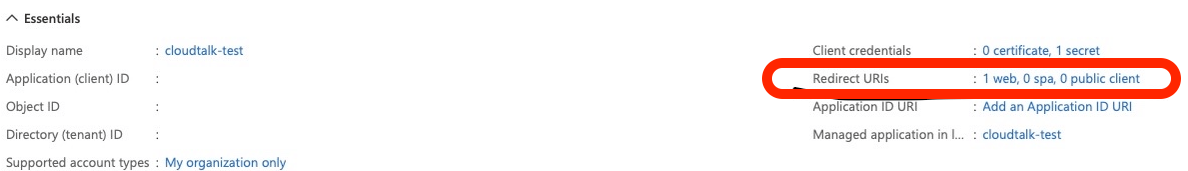
- Una vez registrado CloudTalk y añadido el Redirect URI, podemos localizar los demás valores que habrá que introducir durante la configuración en el CloudTalk Dashboard. Guarda estos valores en un lugar seguro o ten CloudTalk abierto en otra pestaña para copiarlos y pegarlos directamente.
-
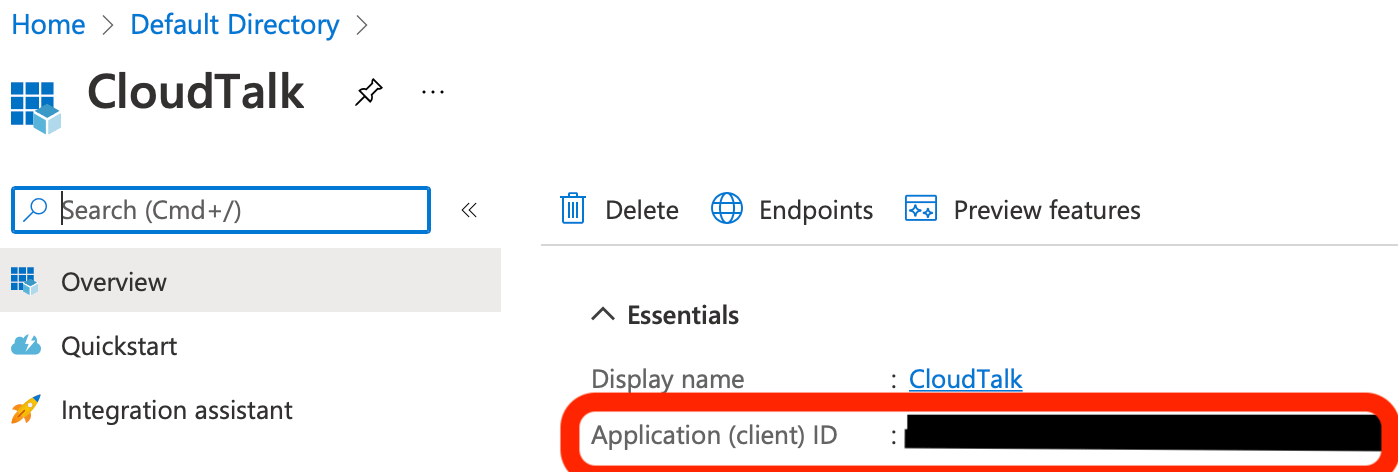
En este caso, el ID del Cliente se refiere al Application Client ID, que se puede ver en la pestaña App Registrations, justo al lado del Display name del registro de CloudTalk.
También se puede encontrar tras entrar en el directorio de aplicaciones registradas de CloudTalk, en la pestaña Overview.
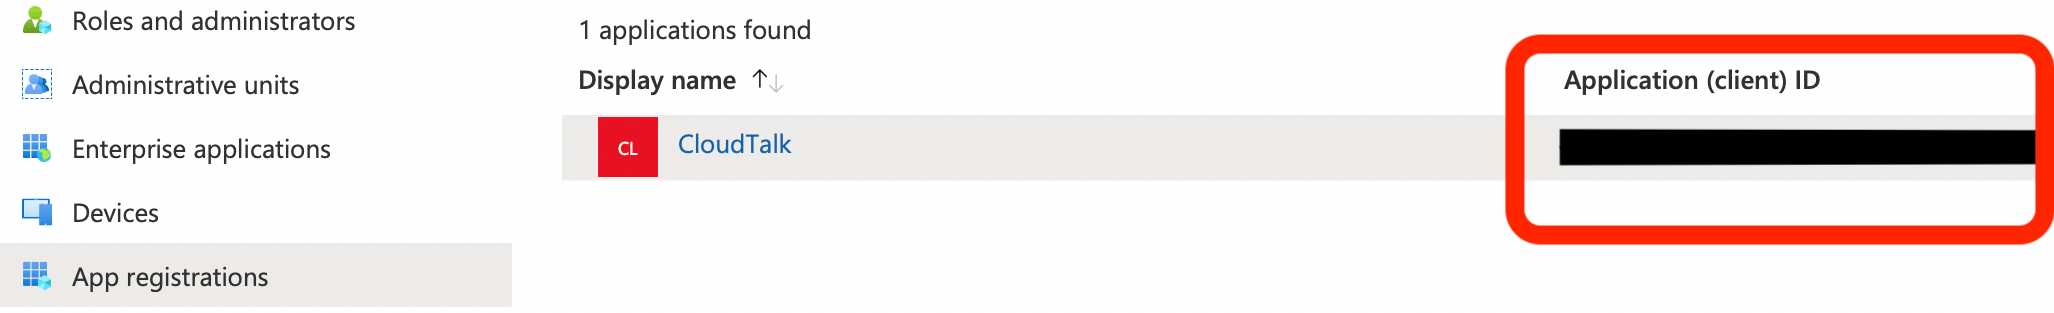
-
Habrá que crear un nuevo Secreto de consumidor, si aún no lo has hecho. En la pestaña App Registrations de Azure, haz clic en el registro de CloudTalk, que debería aparecer resaltado en azul, como un enlace. En la página de resumen de Azure del directorio de aplicaciones de CloudTalk, puedes hacer clic en la opción Add a certificate or secret, junto a la característica Client Credentials .
Otra opción es ir a las pestañas de la izquierda y seleccionar Certificates & secrets. Las dos rutas llevan a la misma página, donde se mostrarán los certificados que ya hayamos generado.
 Para generar un nuevo secreto de consumidor, asegúrate de estar en el apartado Client secrets y haz clic en el icono
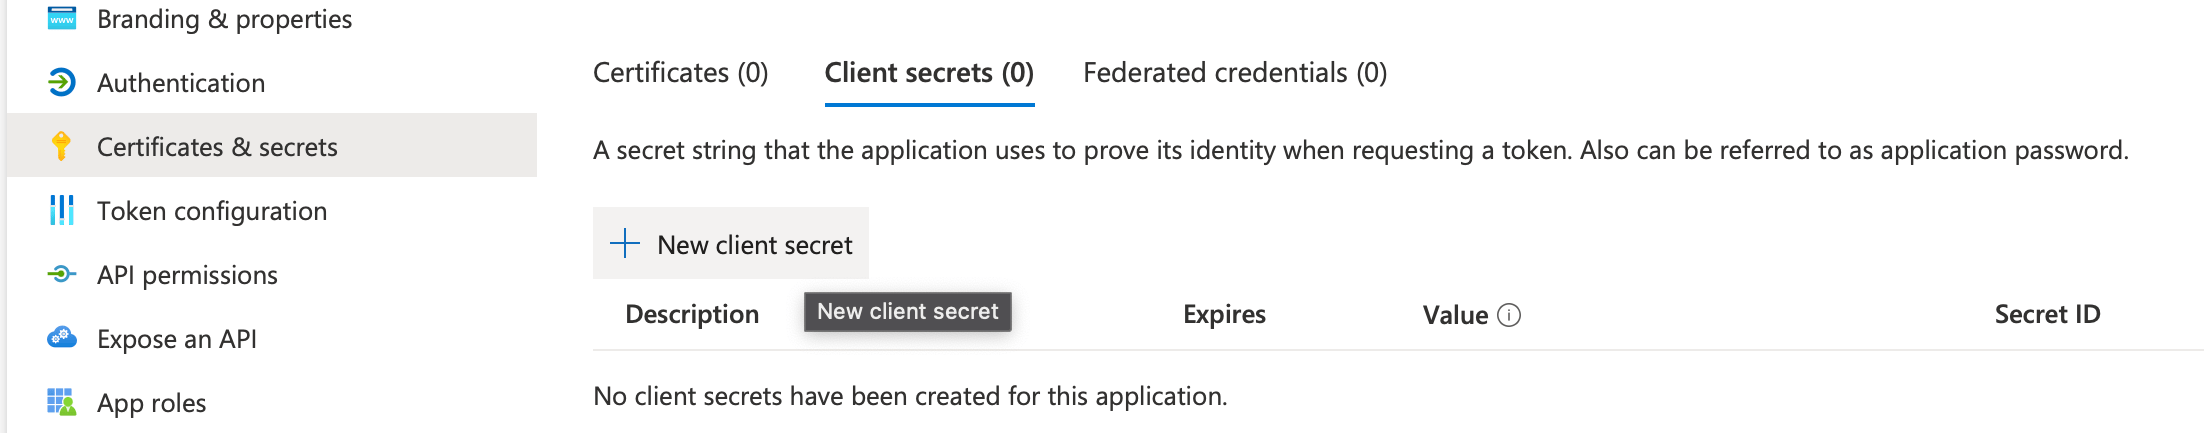
+ New Client Secret. -
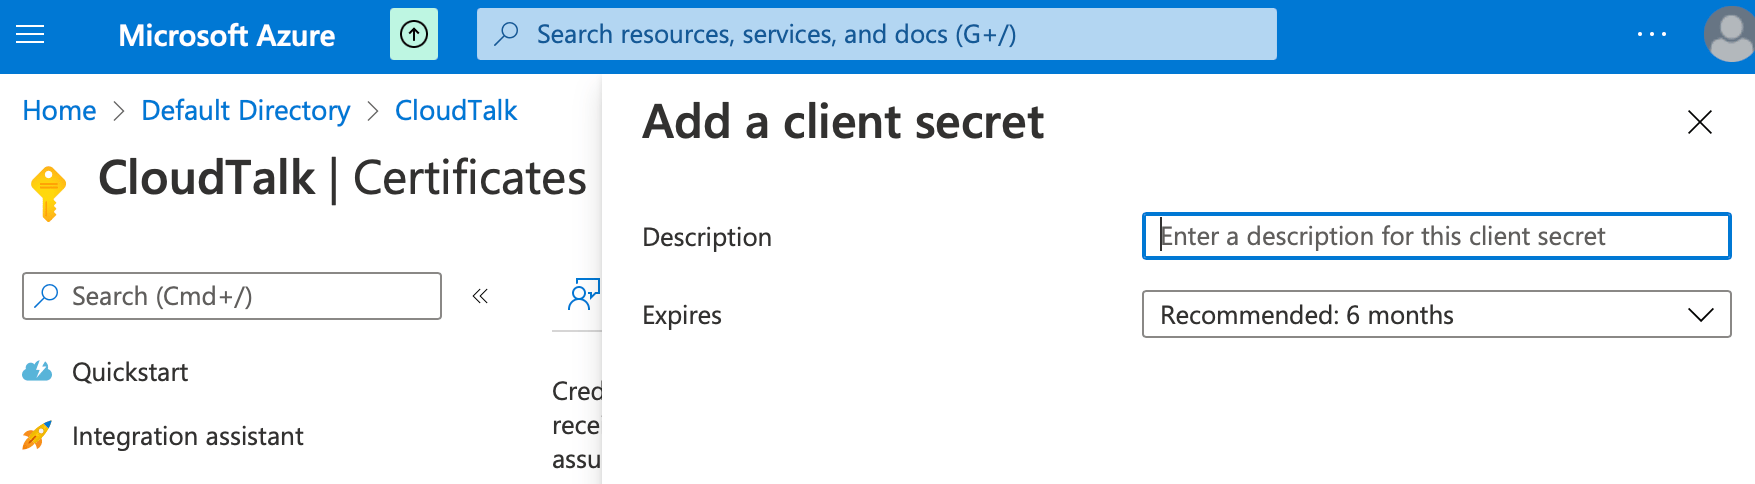
Introduce una Description y una fecha de caducidad para el código de autenticación.
Haz clic en
Añadir.
-
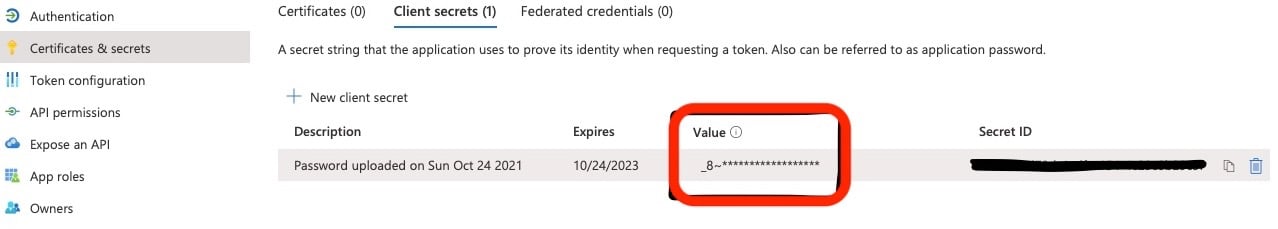
Ten en cuenta que la parte del Secreto de consumidor que hay que copiar y pegar es el código de la columna Value, como se muestra abajo.
-
Por último, pero no menos importante, necesitamos obtener el URI de Descubrimiento, que no hay que confundir con el redirect URI que hemos usado antes. En el caso de Azure, el URI de descubrimiento debe tener el siguiente formato:
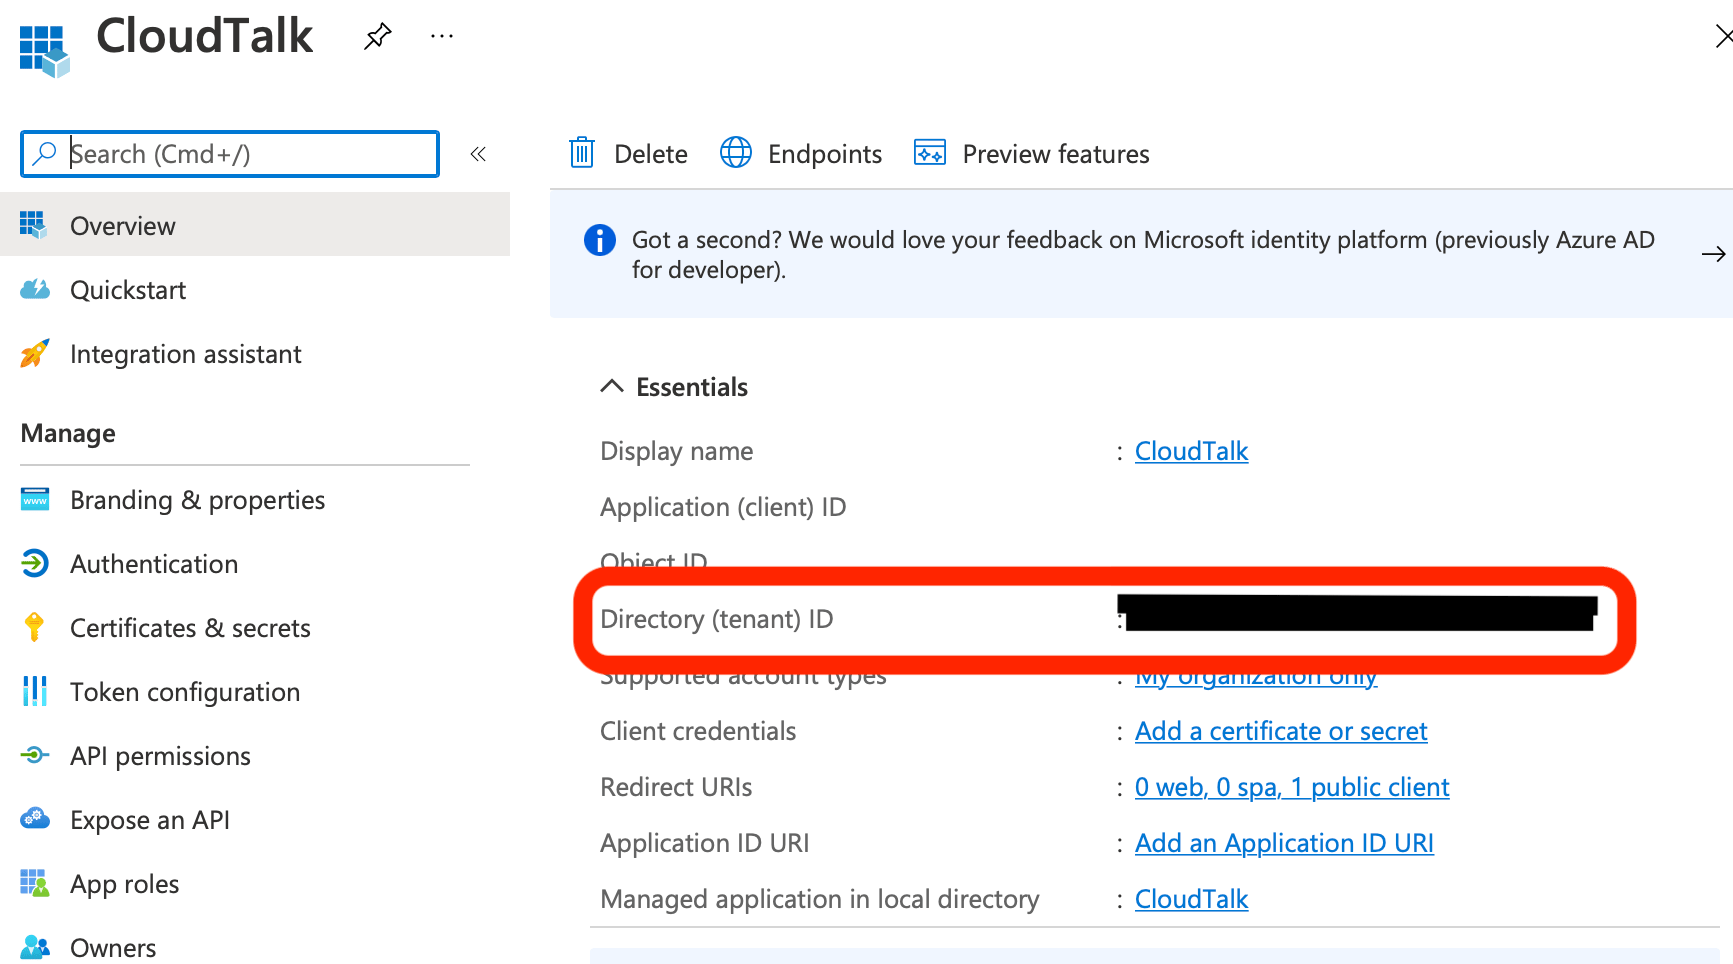
Hay varias maneras de construir este URI con el tenant ID correcto. El método preferido, por precisión, es usar exactamente el formato anterior y sustituir
{tenant}por el tenant ID real, que se puede encontrar fuera del directorio de aplicaciones de CloudTalk, en las pestañas Overview o Properties, o dentro del directorio de aplicaciones de CloudTalk, en la pestaña Overview.Vista del Default Directory Dentro del directorio de aplicaciones registradas de CloudTalk
Paso adicional en CloudTalk.io
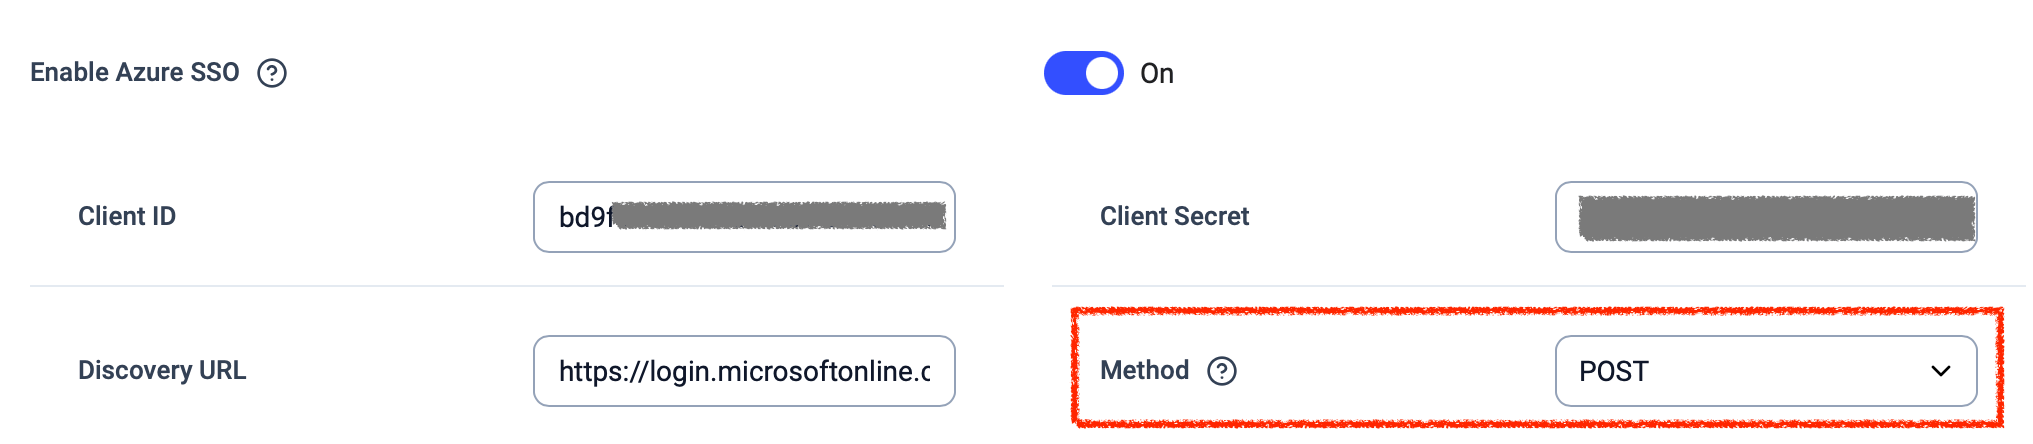
- Un último valor que tendremos que introducir en los campos de **Dashboard->Cuenta->Configuración->Inicio de sesión único para Azure es el Método.
POSTes la opción recomendada entreGETyPOST, aunque en el caso de Azure el método suele ser intercambiable: si la configuración conPOSTno funciona, prueba conGET.
¿Necesitas ayuda o tienes alguna pregunta? Escríbenos a través de nuestro Portal de atención al cliente : estamos aquí para ayudarte.