

¿Qué es el SSO?En lugar de la típica combinación de nombre de usuario y contraseña, el SSO (Inicio de sesión único) utiliza un proveedor de identidad externo para autenticar al usuario. Esta función simplifica la gestión de las credenciales de los usuarios y puede usarse de forma estratégica para reforzar la seguridad de una empresa.
Configuración del SSO para administradores en el Dashboard
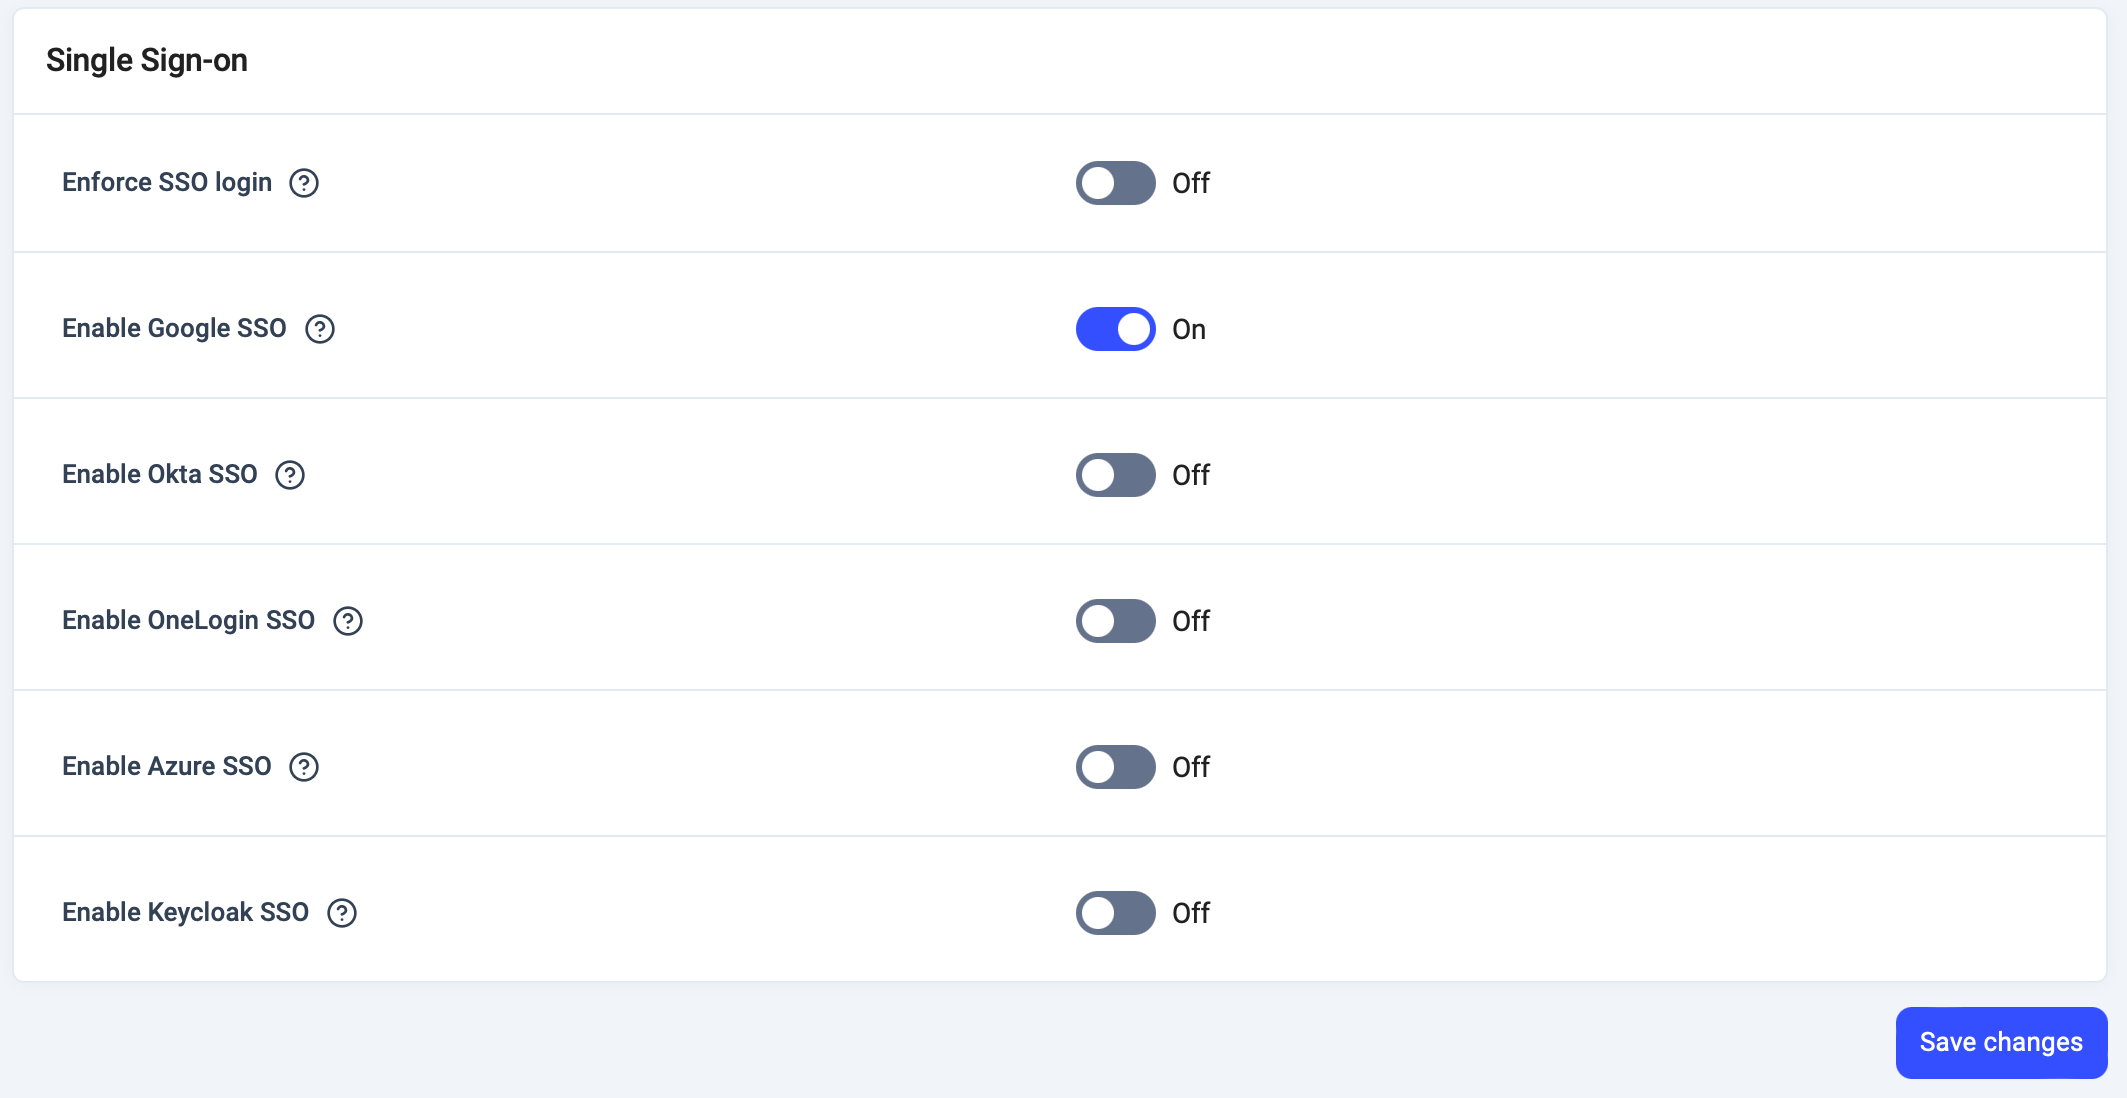
Un administrador debe ajustar la configuración del SSO desde el Dashboard. En la barra lateral izquierda, haz clic en Cuenta -> Configuración. Al elegir el encabezado Inicio de sesión único, podrás ver las opciones disponibles de SSO en forma de botones de activación.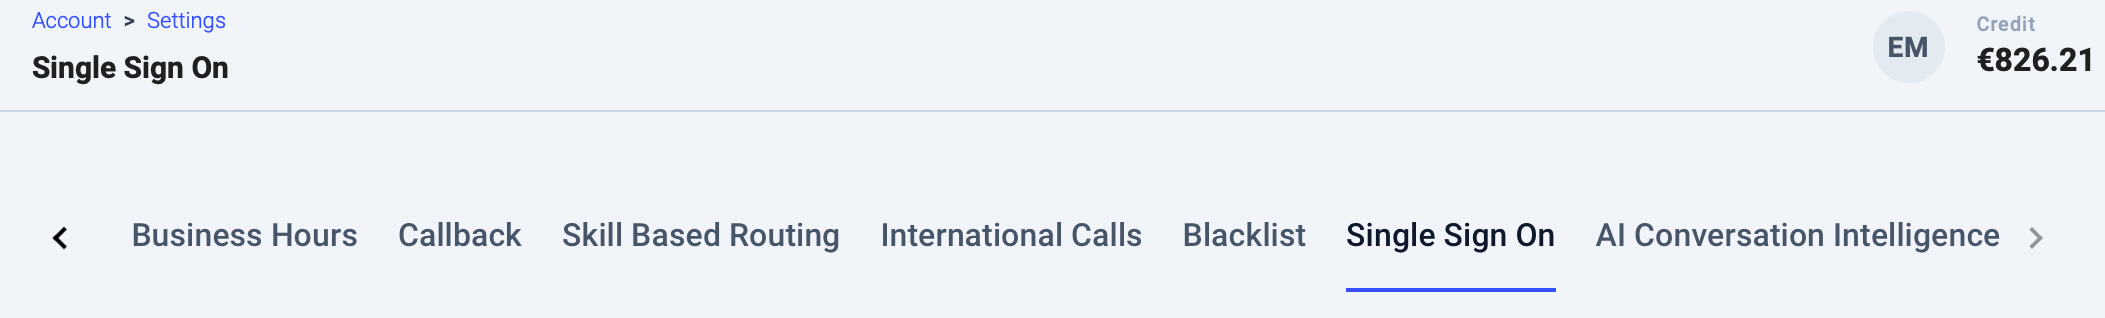
- Google SSO
- Azure SSO
- Okta SSO
- Keycloak SSO
- Onelogin SSO
Google SSO
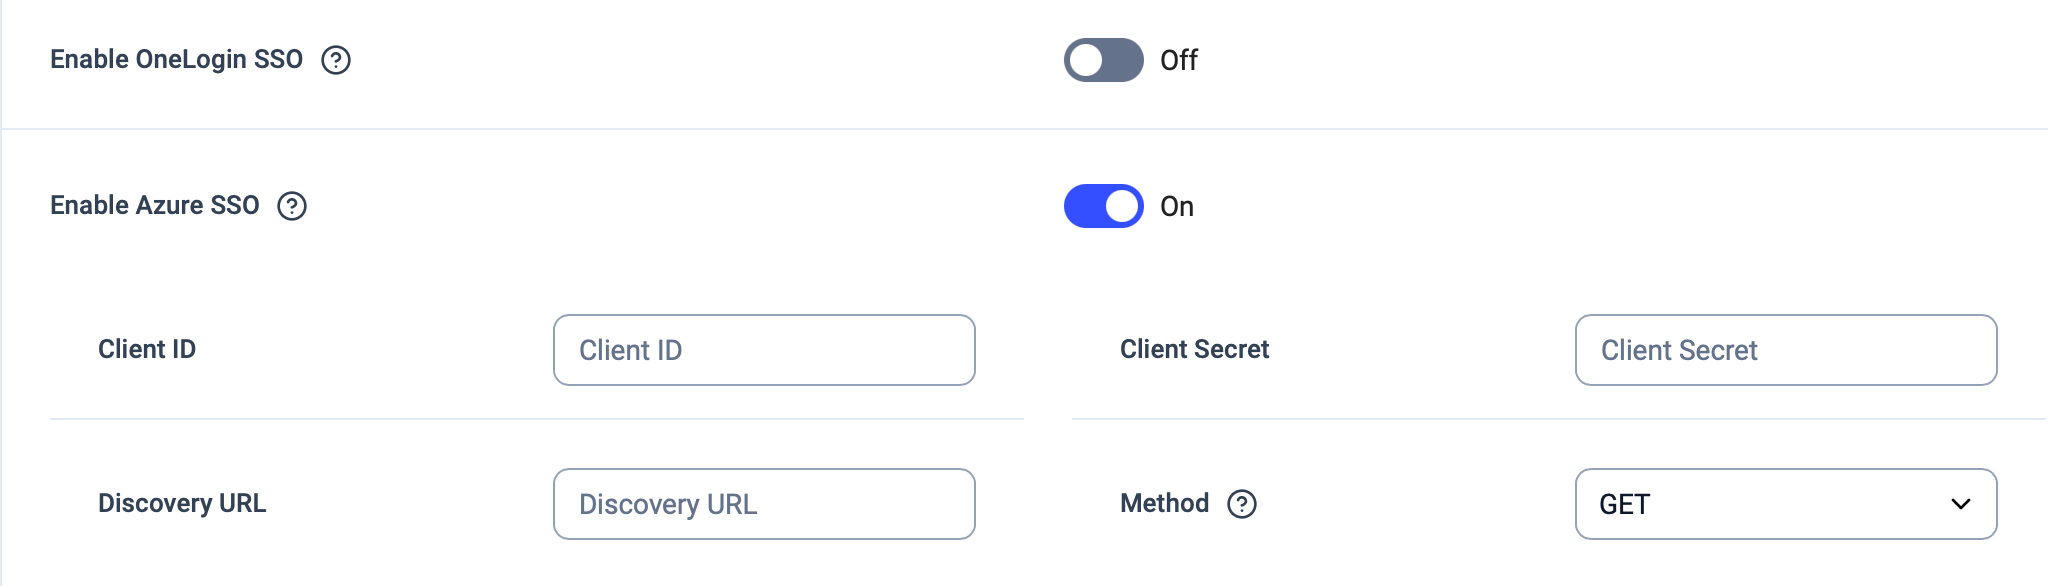
Google es el único proveedor externo que no requiere información de configuración adicional.Okta, OneLogin, Azure, Keycloak SSO
Se pedirá al administrador que complete lo siguiente:- ID del Cliente
- Secreto de consumidor
- URL de Descubrimiento (a veces llamada «Resource/Issuer URL»)
- Método (GET o POST)
URL de Descubrimiento La URL de Descubrimiento se encuentra en la documentación o en los perfiles de usuario del proveedor de identidad. A veces se la denomina de otra forma, como URL «Resource» o «Issuer», y debería tener el aspecto de un enlace https, como en el ejemplo siguiente.
-
Para Microsoft Azure:
https://login.microsoftonline.com/{tenant}/v2.0 -
Donde
{tenant}debe sustituirse por el ID de inquilino real
URI de redirección
Para Okta, OneLogin, Azure, Keycloak y otros proveedores externos, los clientes también tendrán que configurar una URI de redirección en la interfaz de configuración del proveedor de SSO. La configuración varía según el proveedor.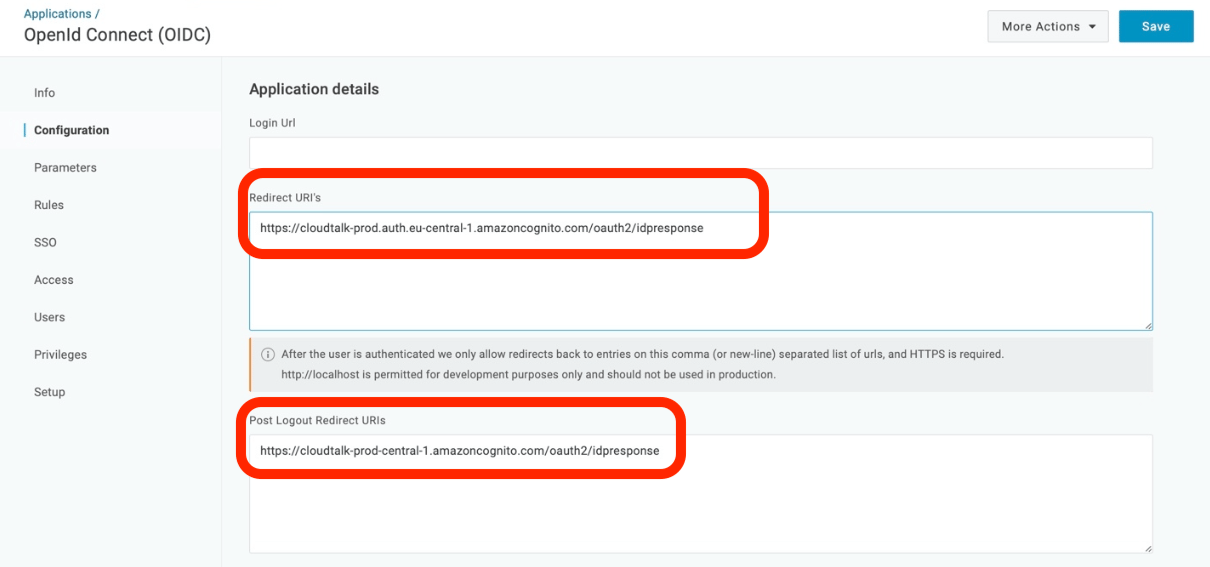
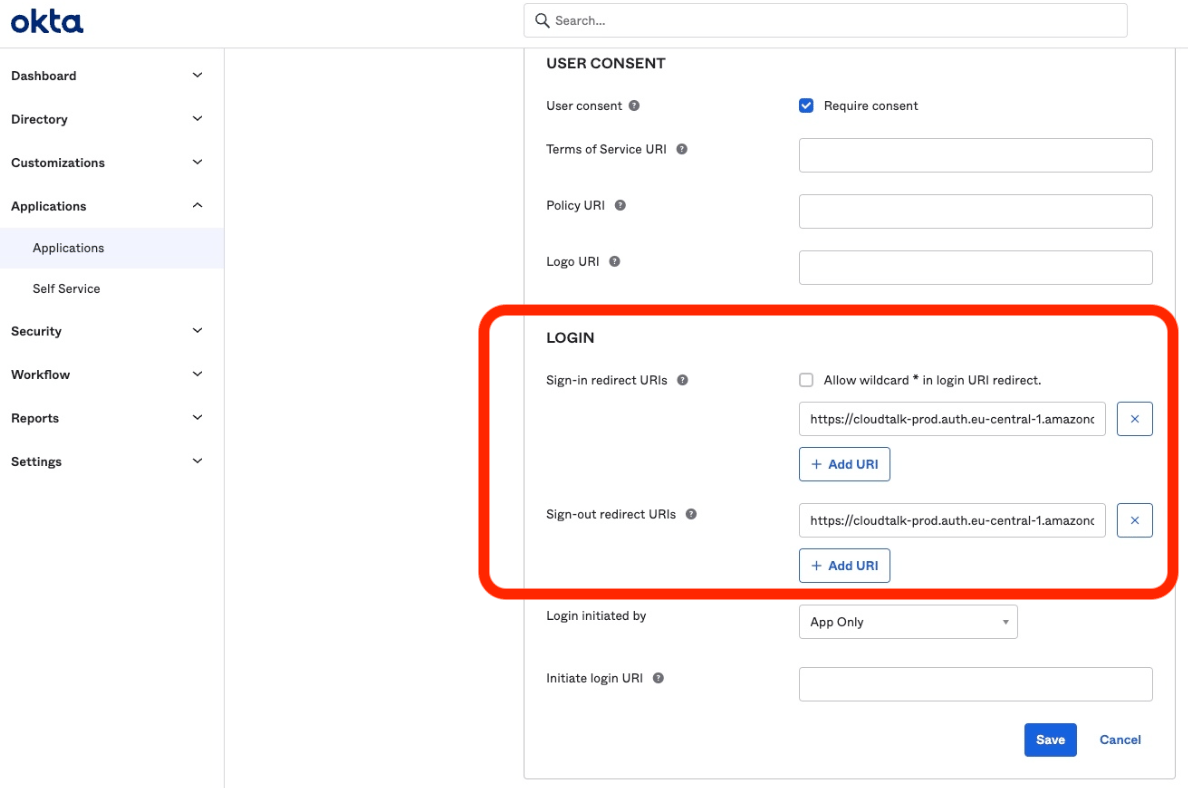
Pantalla de inicio de sesión para todos
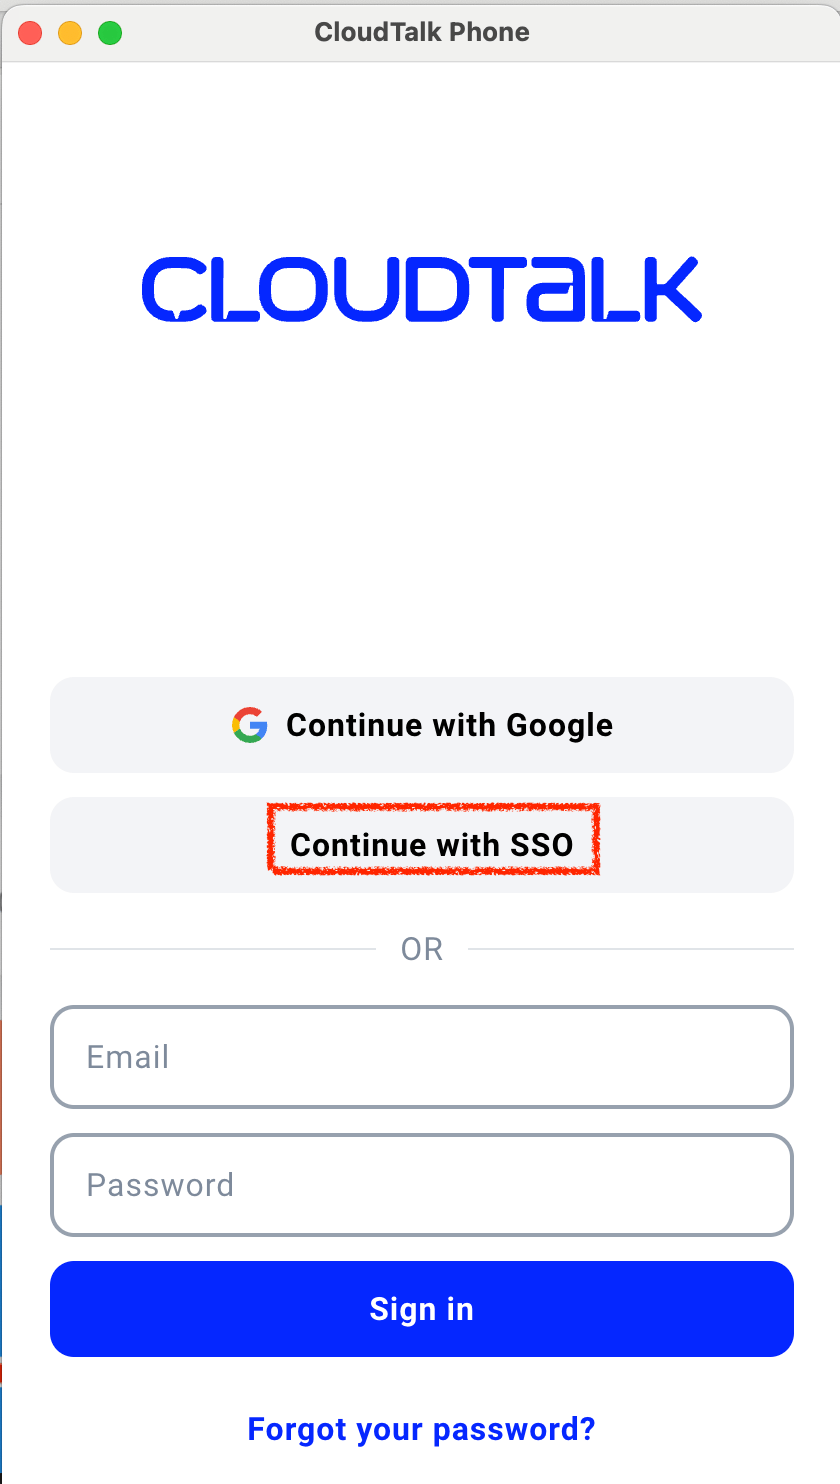
Continuar con SSO en las pantallas de inicio de sesión.
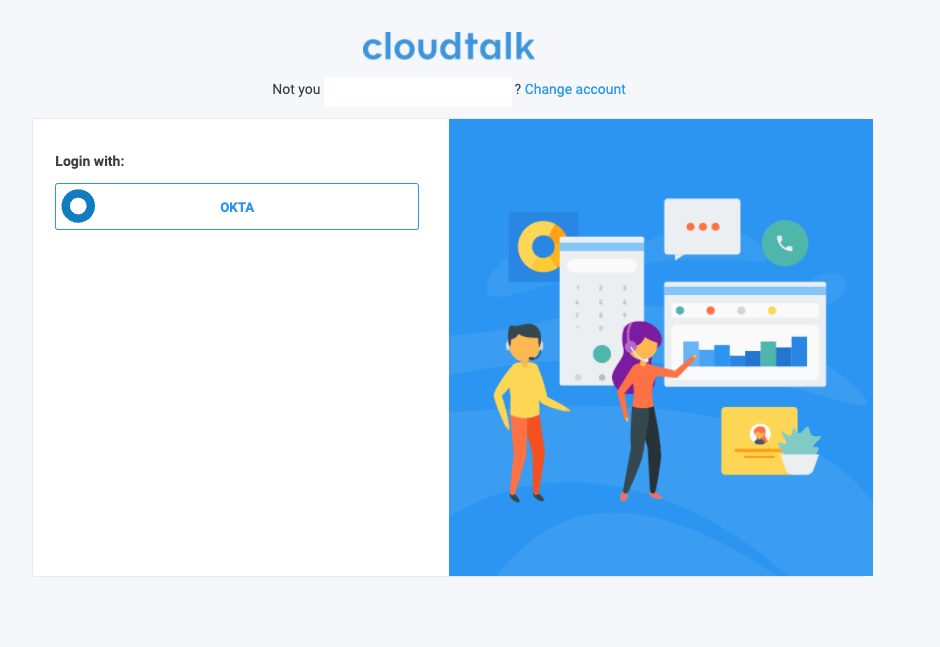
Al seleccionar esta opción, se pedirá a los usuarios que introduzcan su correo electrónico de CloudTalk.


¿Necesitas ayuda o tienes alguna pregunta? Escríbenos a través de nuestro Portal de atención al cliente — estamos aquí para ayudarte.