

Porquê utilizar o SSO Okta?Classificada de forma consistente entre os principais fornecedores de gestão de identidades e acessos (IAM), a Okta oferece segurança e facilidade de utilização através da sua funcionalidade de SSO. Configurar o SSO Okta através do Dashboard permite aos utilizadores administradores da CloudTalk manter tarefas de administração simplificadas, um melhor controlo dos privilégios dos utilizadores e uma forma igualmente acessível e segura de os colaboradores iniciarem as suas aplicações CloudTalk.
Configurar o SSO Okta no seu Dashboard
Para garantir um processo de configuração correto, certifique-se de que dispõe do seguinte:- Privilégios de Administrador numa conta CloudTalk
- Privilégios de Administrador numa conta de programador Okta
Passos para o CloudTalk Dashboard
-
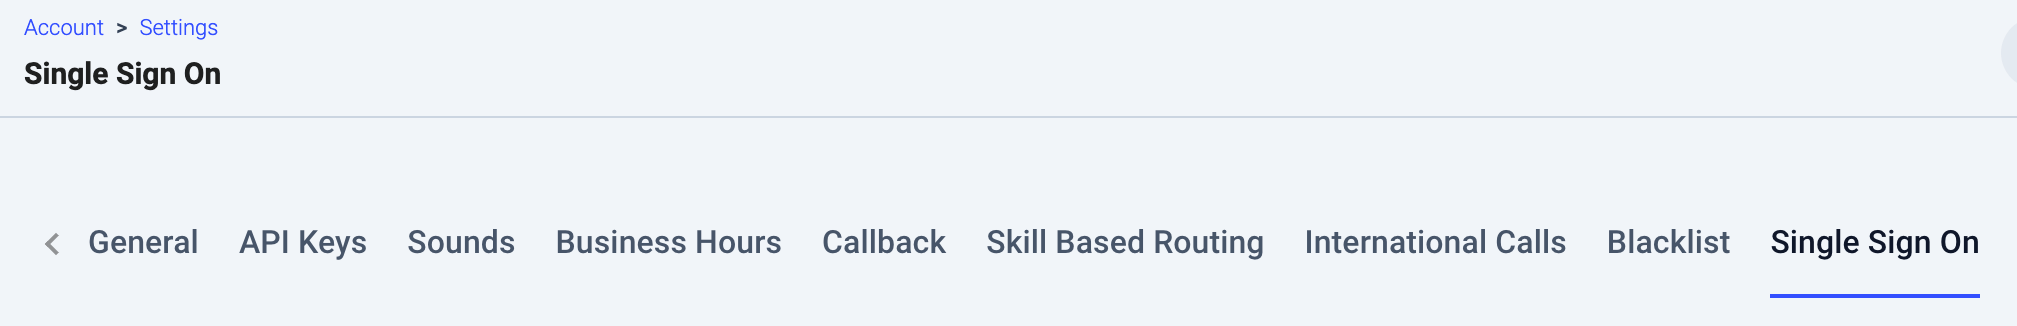
As definições de SSO têm de ser ajustadas por um administrador através do Dashboard. Na barra lateral esquerda, clique em Conta -> Definições. Ao escolher o cabeçalho Início de sessão único, poderá ver as opções de SSO disponíveis sob a forma de botões de alternância.
-
Os administradores podem alternar On/Off para ativar ou tornar obrigatório:
- Google SSO
- Azure SSO
- Okta SSO
- Keycloak SSO
- Onelogin SSO
Clique no botão de alternância para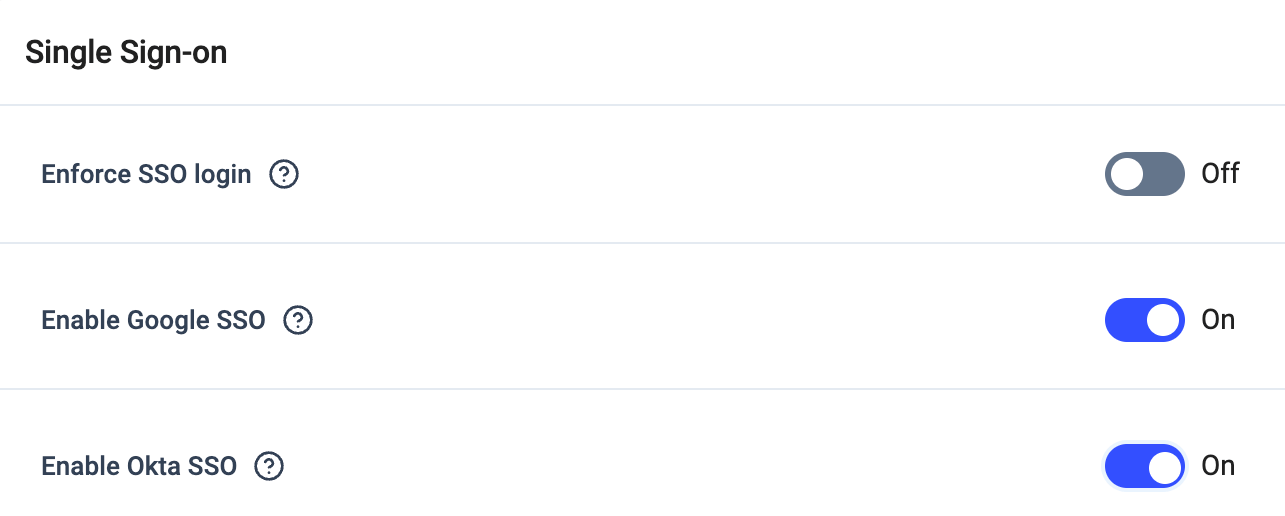
Ativar SSO Okta. -
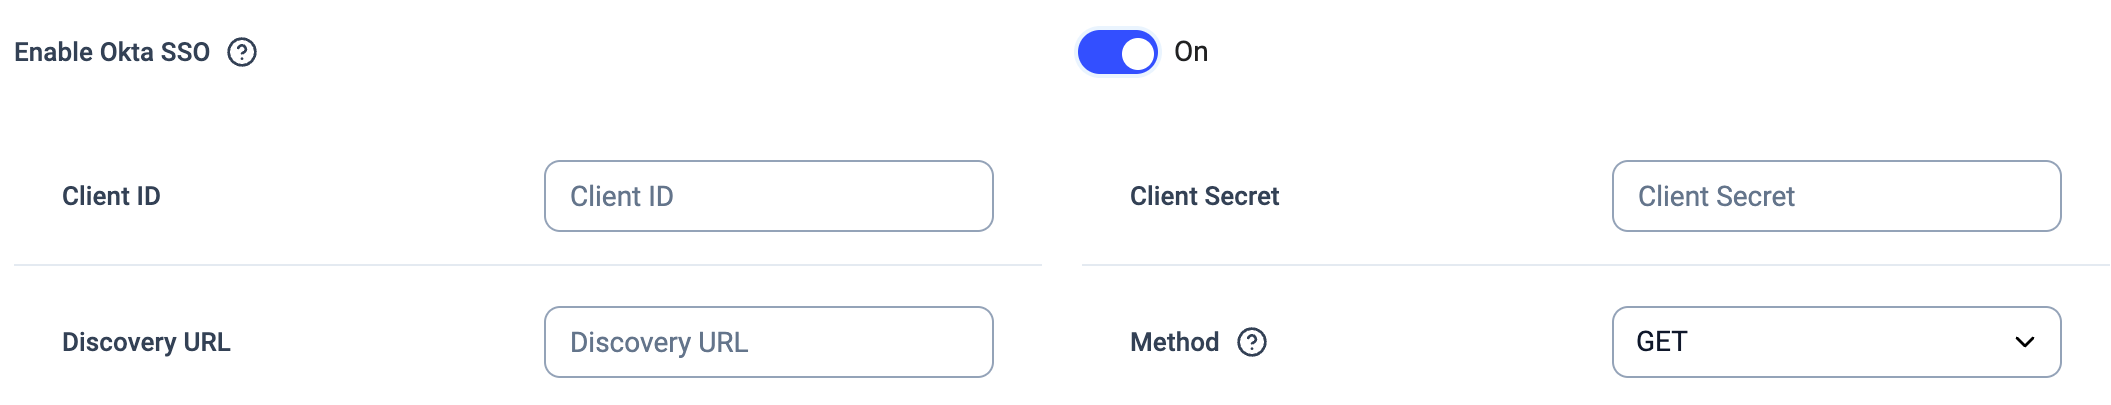
Depois de o SSO Okta estar ativado, será pedido ao administrador que preencha os seguintes valores:
- ID do Cliente
- Segredo do consumidor
-
URL de Descoberta (por vezes designado «Resource/Issuer URL»)
- Método (GET ou POST)
-
Além disso, será necessário introduzir um «redirect URI» num campo adequado na interface do respetivo fornecedor de identidade — neste caso, a Okta. Nos passos seguintes, os utilizadores terão de iniciar sessão na sua conta de programador Okta a partir de um separador à parte, para obter os valores acima referidos e introduzir o redirect URI, que é necessário para que a autorização funcione corretamente.
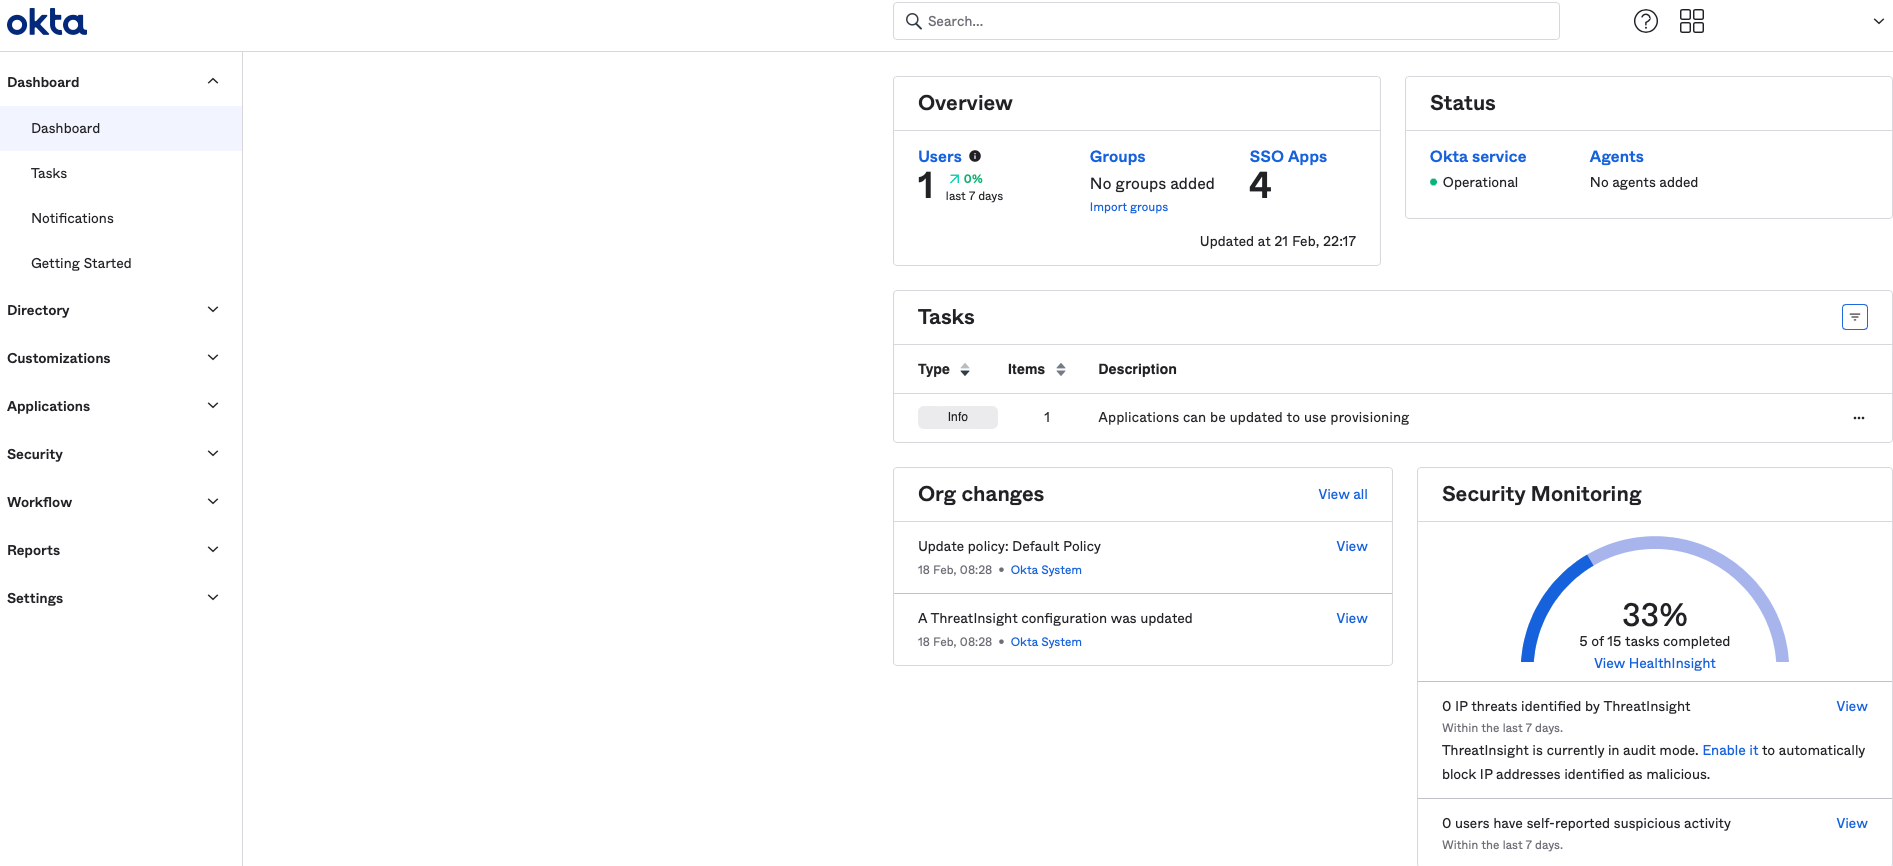
Passos para o Okta Developer Portal
-
Os utilizadores do Okta-dev que já tenham uma aplicação a funcionar com o protocolo OpenId podem avançar diretamente para os passos 4-8, para introduzir o redirect URI na aplicação existente e obter os valores necessários. Se ainda não tiver sido criada nenhuma aplicação com o protocolo OpenId, teremos de criar uma nova. Para isso, clique no separador Applications->Applications na barra lateral esquerda e, em seguida, clique em
Create App Integration.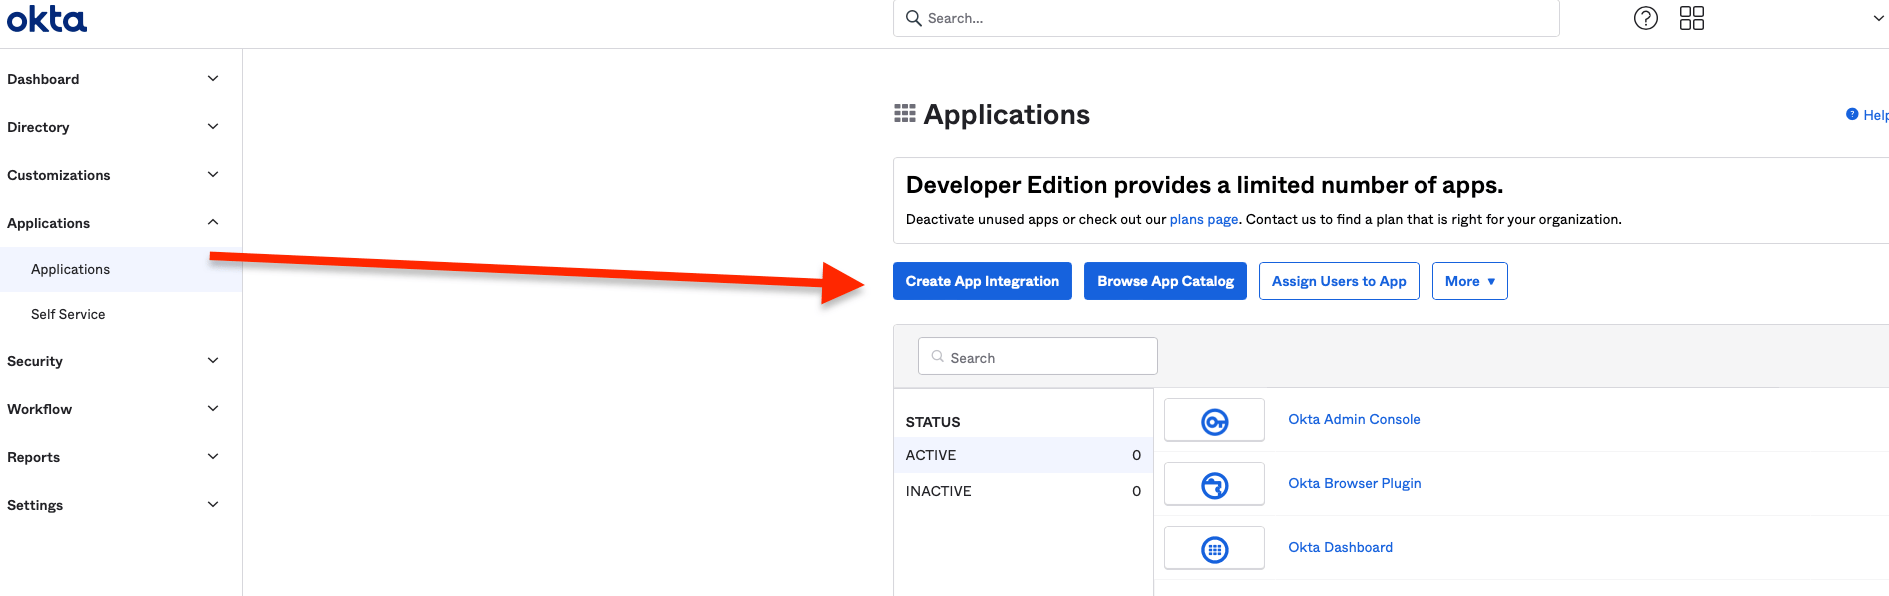
-
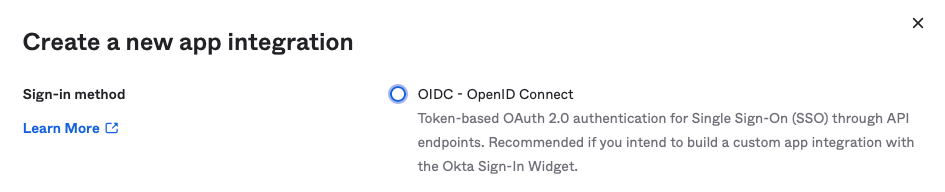
Serão apresentadas quatro opções de protocolos de início de sessão, das quais devemos selecionar a primeira: OIDC - OpenID Connect.
-
Em Application Type, devemos escolher Web Application e clicar no botão
Próximo.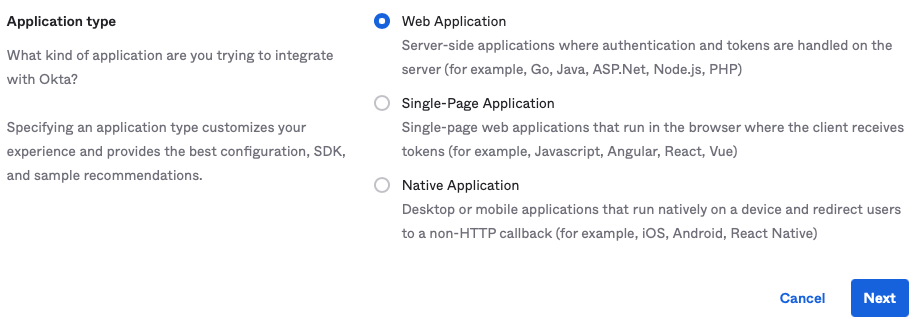
-
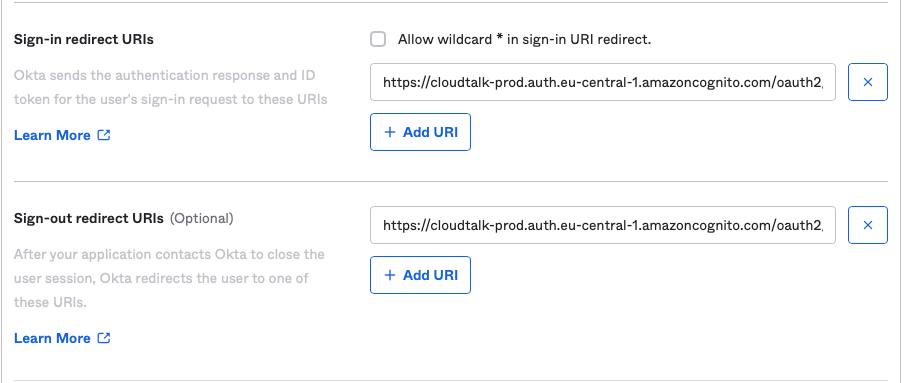
Podemos agora alterar o nosso App integration name e ajustar outras definições, se assim o pretendermos. Duas definições importantes que temos de alterar aqui são os Sign-in Redirect URIs e os Sign-out Redirect URIs. Em ambas as caixas, vamos introduzir os Redirect URIs indicados acima:
-
Depois de concluirmos as definições iniciais da nossa nova integração de aplicação, poderemos ver os valores Client ID e Client Secret. Podemos copiá-los e colá-los a qualquer momento a partir do separador Applications->Applications, clicando no nome da aplicação que criámos e consultando o cabeçalho General.
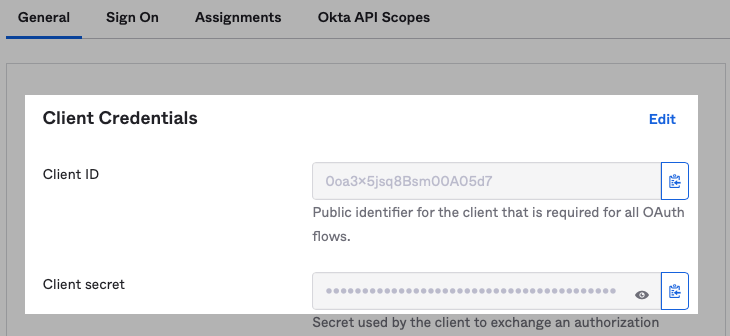
-
Por último, temos de copiar ou guardar uma referência do domínio Okta da conta de administrador que está a ser utilizada. Encontra-se no canto superior direito da página, onde deverá existir uma seta de lista pendente junto ao
account username. Clique na seta para expandir. O domínio Okta é a linha por baixo do nome de utilizador, que começa por «dev-», contém um número de série no meio e termina com «.okta.com» .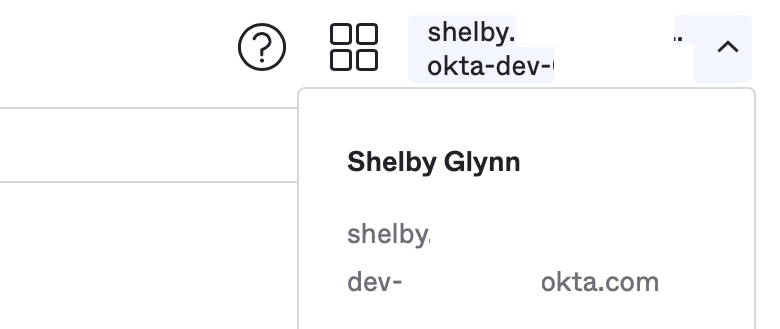
-
Depois de obter os valores necessários, voltamos ao separador do CloudTalk Dashboard para copiar e colar o ID do Cliente, o Segredo do consumidor e o URL de Descoberta nas respetivas caixas. Não se esqueça de substituir
{yourOktaDomain}pela referência de domínio real obtida no passo 6 para o URL de Descoberta:https://{yourOktaDomain}.okta.com/ - Para o método, GET deverá funcionar. Caso contrário, experimente POST.
Ativar o SSO Okta no CloudTalk Phone
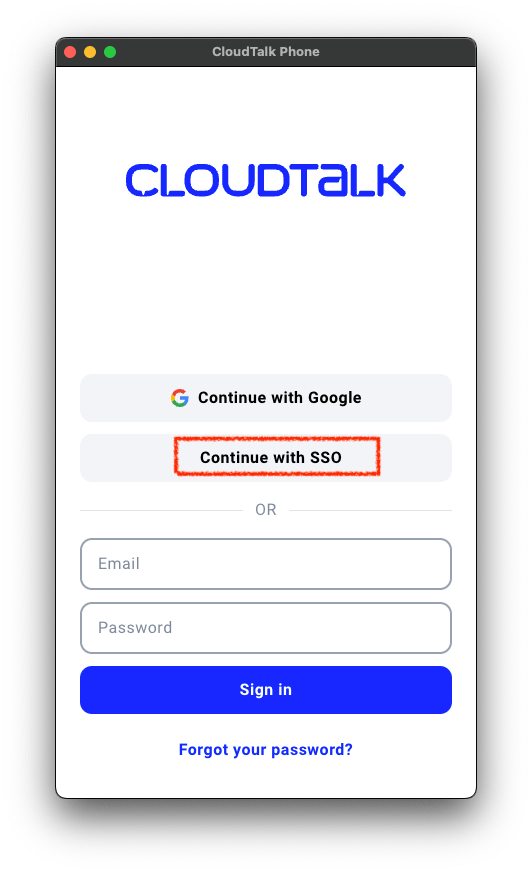
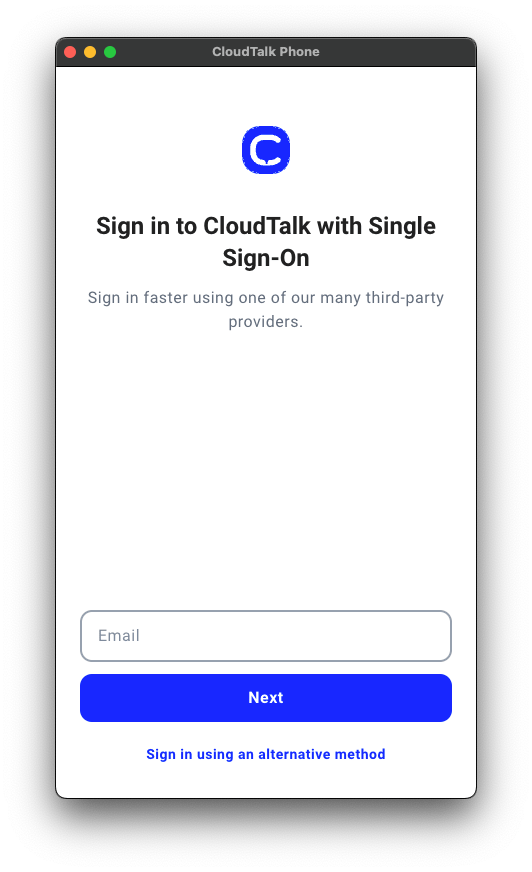
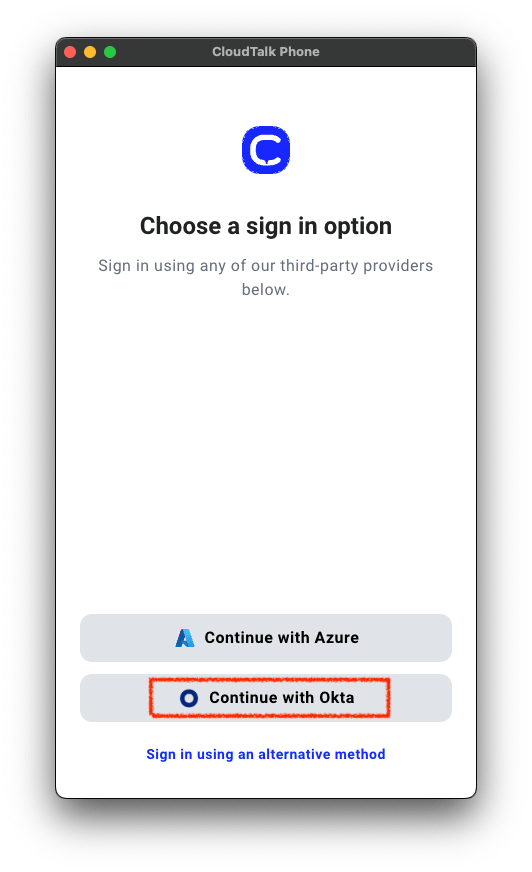
As definições escolhidas através do Dashboard afetam o que os utilizadores veem em todos os ecrãs de início de sessão da CloudTalk. Quando estiver ativado, deverá ser visível um botão com a etiquetaContinuar com SSO nos ecrãs de início de sessão.
Precisa de ajuda ou tem alguma questão? Contacte-nos através do nosso portal de Suporte — estamos aqui para si.