

O que é o SSO?Em vez da habitual combinação de nome de utilizador e palavra-passe, o SSO (Início de Sessão Único) utiliza um fornecedor de identidade externo para autenticar um utilizador. Esta funcionalidade simplifica a gestão das credenciais dos utilizadores e pode ser usada estrategicamente para reforçar a segurança de uma empresa.
Configuração do SSO para administradores no Dashboard
As definições do SSO têm de ser ajustadas por um administrador através do Dashboard. Na barra lateral esquerda, clique em Conta -> Definições. Ao escolher o cabeçalho Início de sessão único, poderá ver as opções de SSO disponíveis sob a forma de botões de alternância.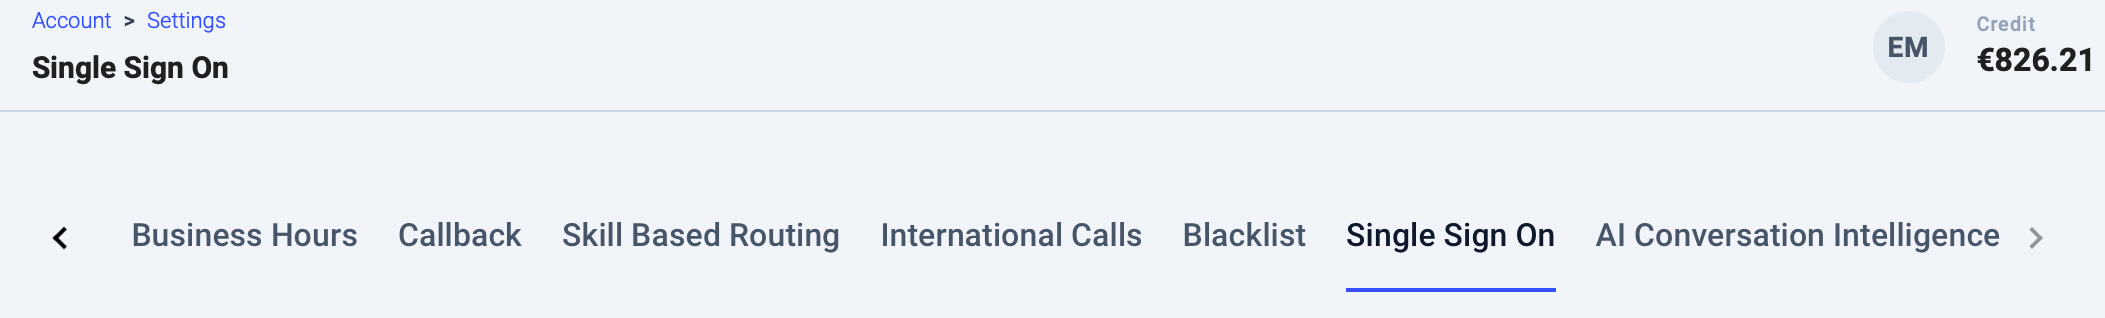
- Google SSO
- Azure SSO
- Okta SSO
- Keycloak SSO
- Onelogin SSO
Google SSO
A Google é o único fornecedor externo que não exige informações de configuração adicionais.Okta, OneLogin, Azure, Keycloak SSO
Será pedido ao administrador que preencha o seguinte:- ID do Cliente
- Segredo do consumidor
- URL de Descoberta (por vezes designado “Resource/Issuer URL”)
- Método (GET ou POST)
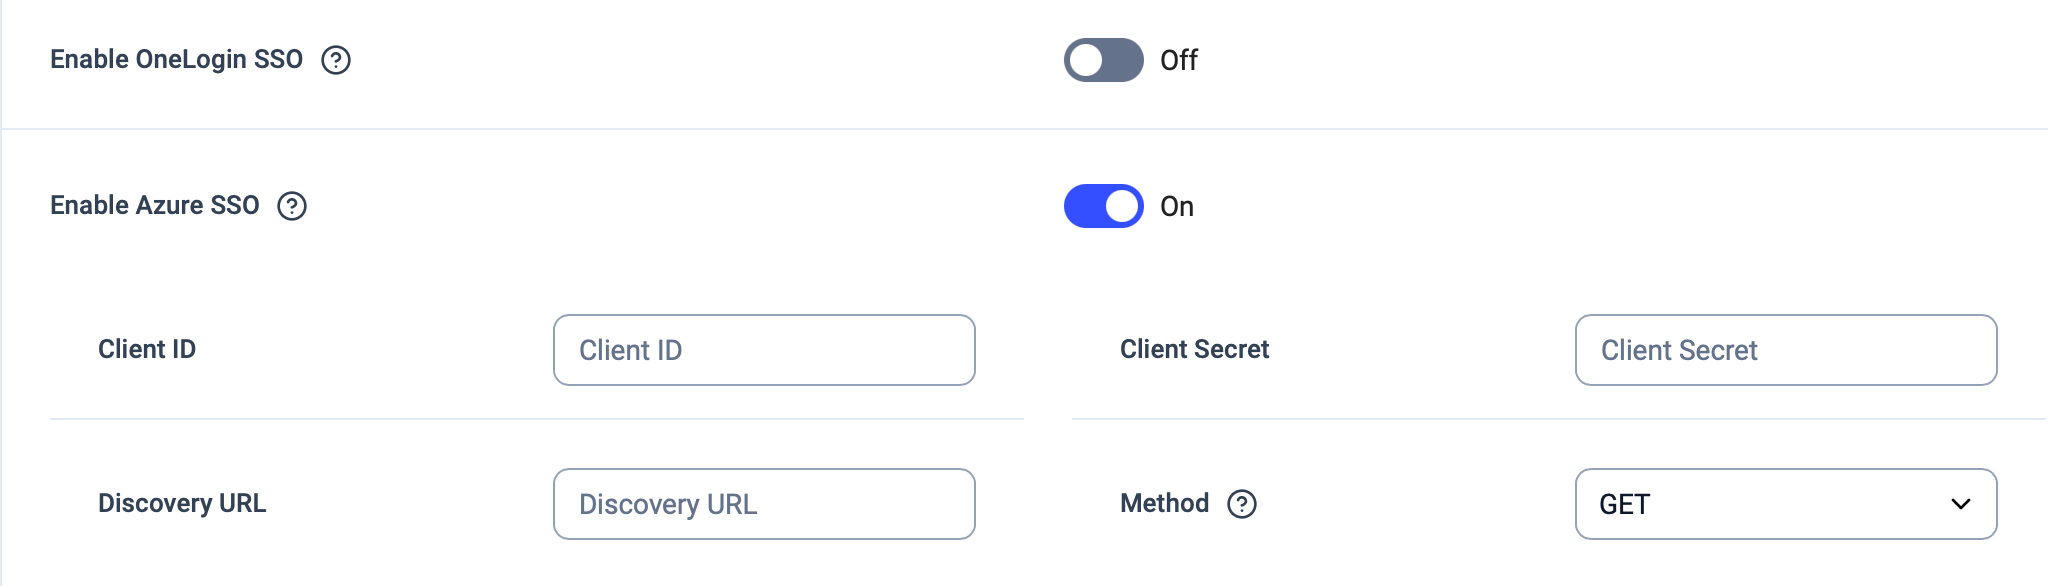
URL de Descoberta O URL de Descoberta pode ser encontrado na documentação ou nos perfis de utilizador do fornecedor de identidade. Por vezes é indicado com outro nome, como URL de “Resource” ou de “Issuer”, e deve ter o aspeto de uma ligação https, como no exemplo abaixo.
-
Para o Microsoft Azure:
https://login.microsoftonline.com/{tenant}/v2.0 -
Em que
{tenant}tem de ser substituído pelo ID real do tenant
URI de redirecionamento
No caso do Okta, OneLogin, Azure, Keycloak e de outros fornecedores externos, os clientes terão também de configurar um URI de redirecionamento na interface de configuração do fornecedor de SSO. A configuração varia consoante o fornecedor.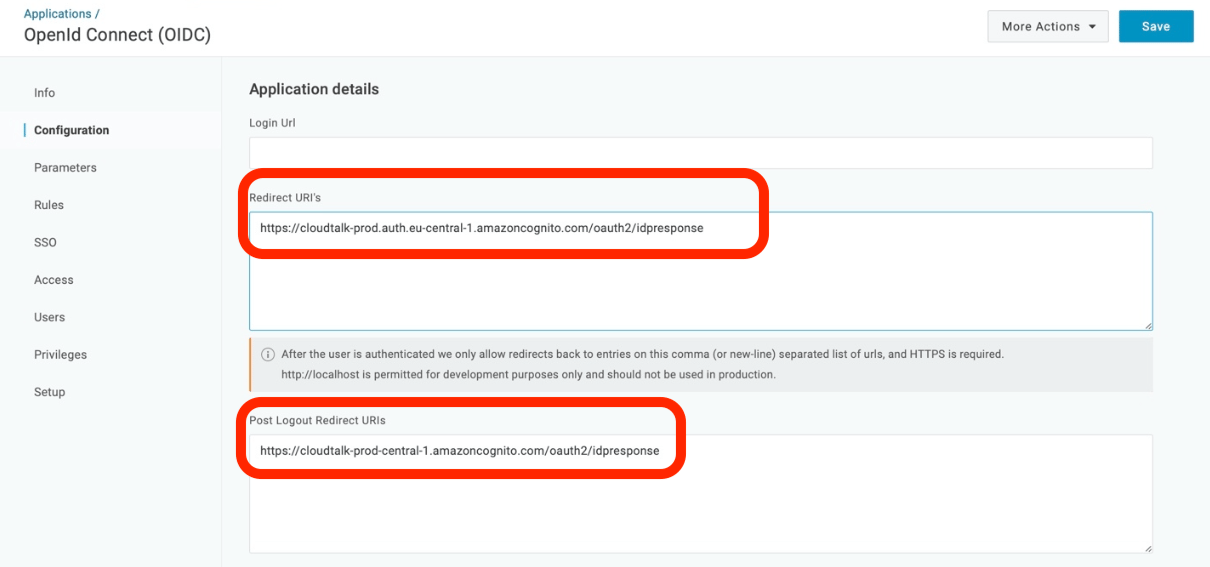
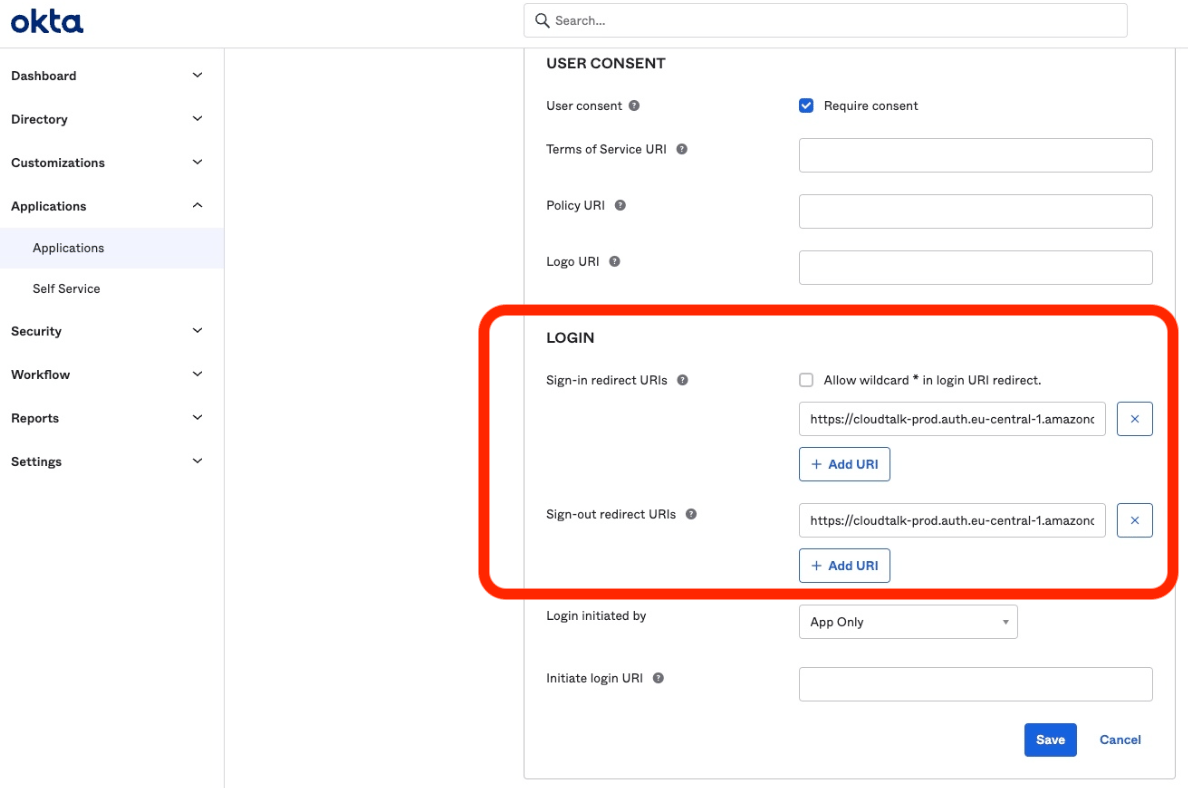
Ecrã de início de sessão para todos
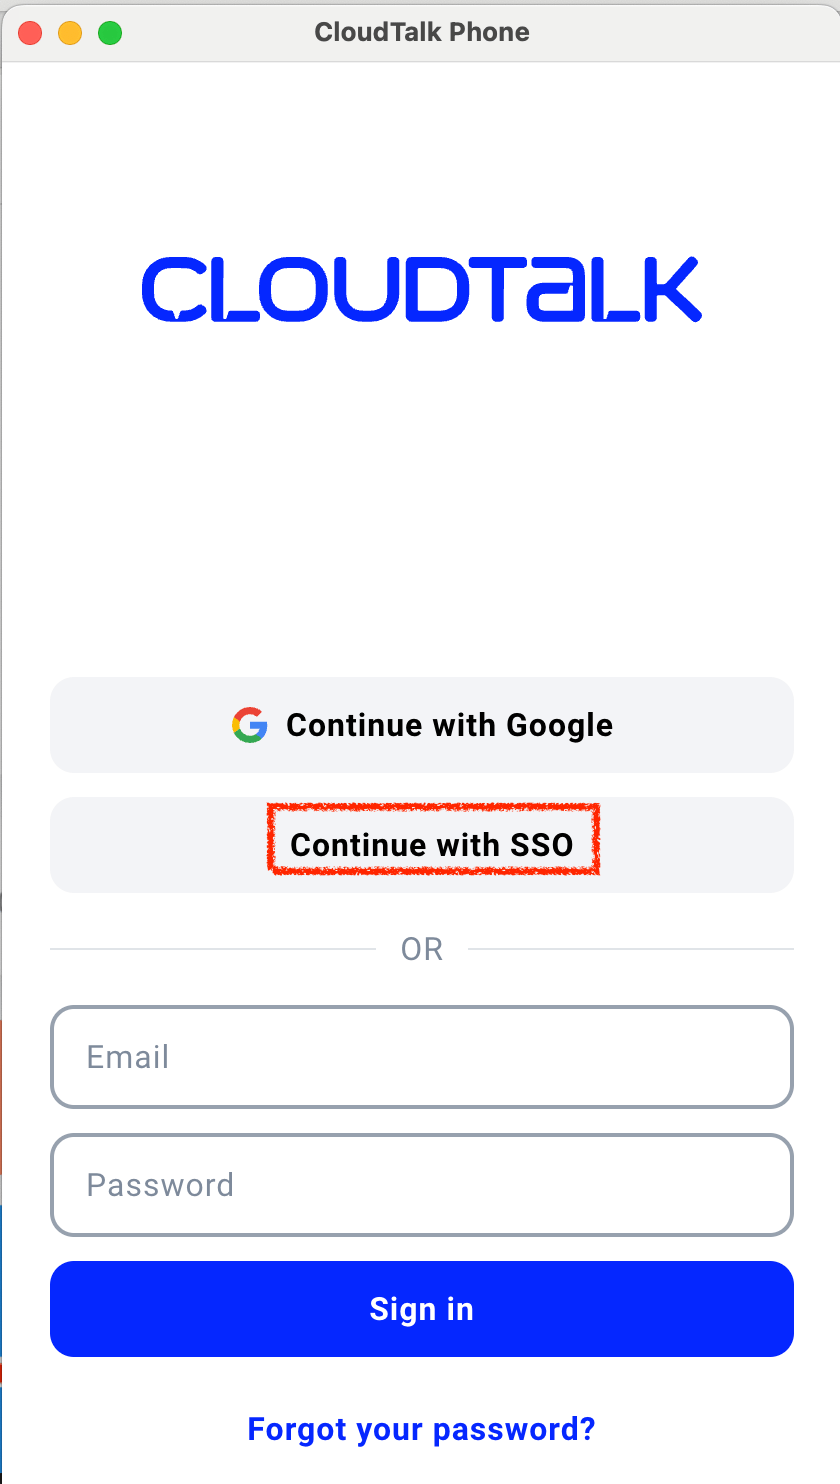
Continuar com SSO ficará visível nos ecrãs de início de sessão.
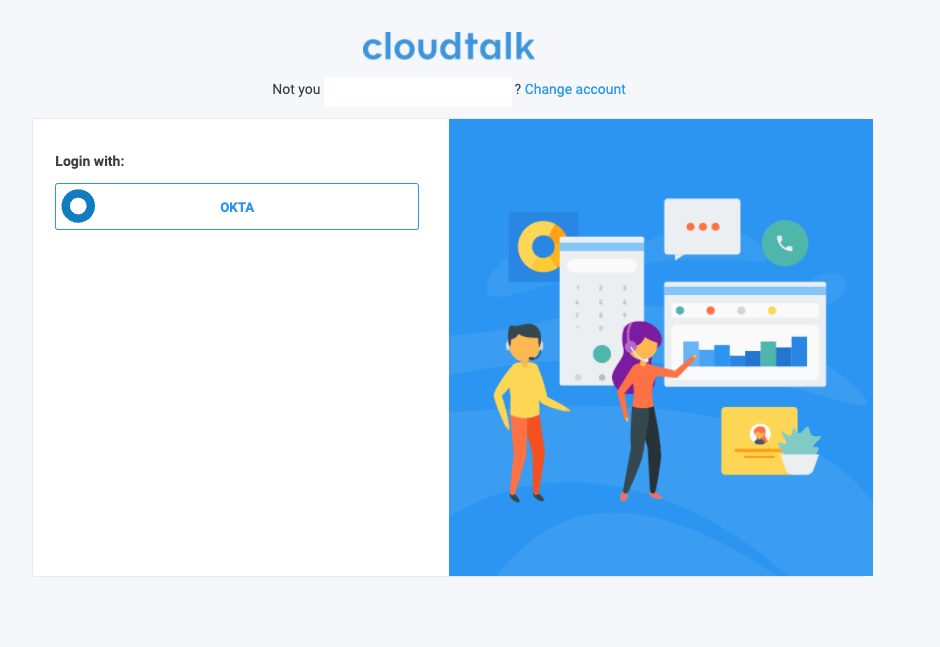
Ao selecionar esta opção, será pedido aos utilizadores que introduzam o respetivo email da CloudTalk.


Precisa de ajuda ou tem alguma questão? Contacte-nos através do nosso Portal de Suporte — estamos aqui para si.