

Warum sollten Sie Okta SSO verwenden?Okta zählt durchweg zu den führenden Anbietern für Identitäts- und Zugriffsmanagement (IAM) und bietet mit seiner SSO-Funktionalität sowohl Sicherheit als auch Benutzerfreundlichkeit. Wenn Sie Okta SSO über das Dashboard einrichten, können CloudTalk-Administratoren ihre Verwaltungsaufgaben weiterhin effizient erledigen, Benutzerrechte besser steuern und ihren Mitarbeitern einen ebenso einfachen wie sicheren Weg bieten, ihre CloudTalk-Anwendungen zu starten.
Okta SSO in Ihrem Dashboard einrichten
Damit die Einrichtung reibungslos verläuft, stellen Sie bitte sicher, dass Sie über Folgendes verfügen:- Administrator-Rechte für ein CloudTalk-Konto
- Administrator-Rechte für ein Okta-Entwicklerkonto
Schritte im CloudTalk Dashboard
-
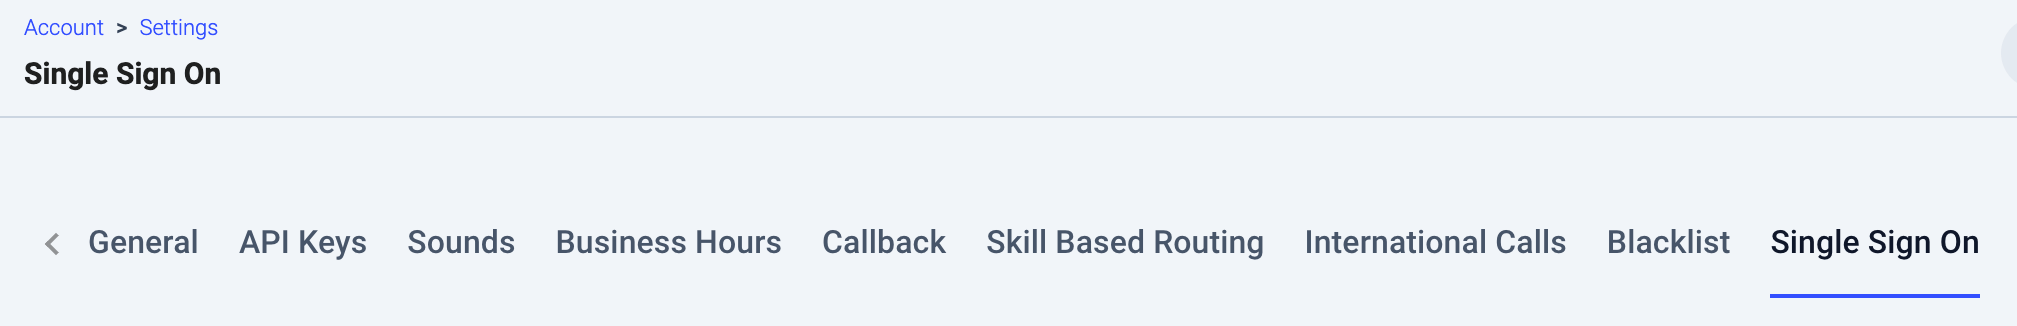
Die Einstellungen für SSO müssen von einem Administrator über das Dashboard angepasst werden. Klicken Sie in der linken Seitenleiste auf Konto -> Einstellungen. Wenn Sie die Überschrift Single-Sign-On (Einmalanmeldung) auswählen, sehen Sie die verfügbaren SSO-Optionen in Form von Schaltern.
-
Administratoren können Ein/Aus umschalten, um Folgendes zu aktivieren oder zu erzwingen:
- Google SSO
- Azure SSO
- Okta SSO
- Keycloak SSO
- Onelogin SSO
Klicken Sie auf den Schalter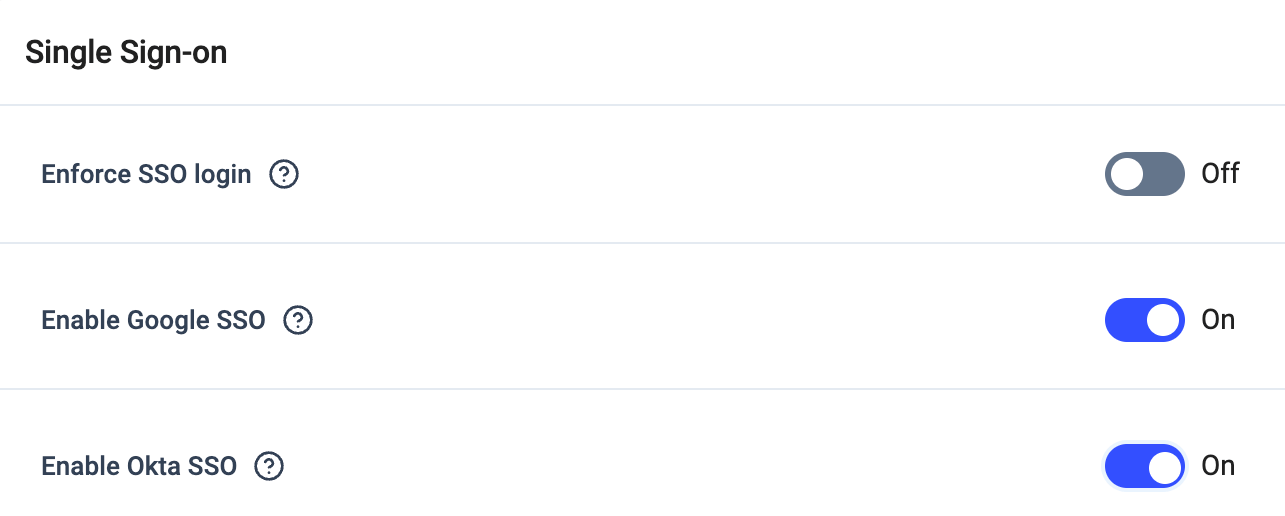
Okta SSO aktivieren. -
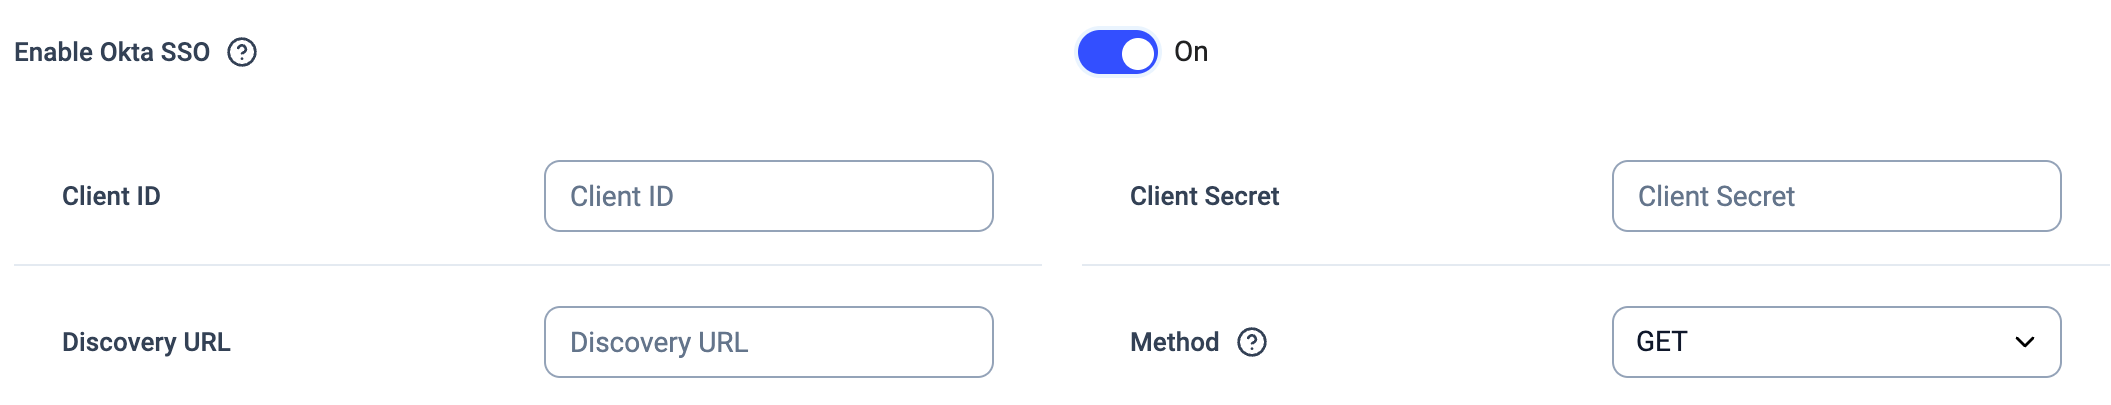
Sobald Okta SSO aktiviert ist, wird der Administrator aufgefordert, die folgenden Werte einzutragen:
- Kunden-ID
- Consumer Secret
-
Entdeckungs-URL (manchmal auch „Resource/Issuer URL“ genannt)
- Methode (GET oder POST)
-
Außerdem müssen Sie eine „Redirect URI“ in das passende Feld in der Oberfläche des jeweiligen Identitätsanbieters eingeben – in diesem Fall Okta. In den folgenden Schritten müssen sich die Benutzer in einem separaten Tab bei ihrem Okta-Entwicklerkonto anmelden, um die oben genannten Werte abzurufen und die Redirect URI einzutragen, die für eine ordnungsgemäße Autorisierung erforderlich ist.
Schritte im Okta Developer Portal
-
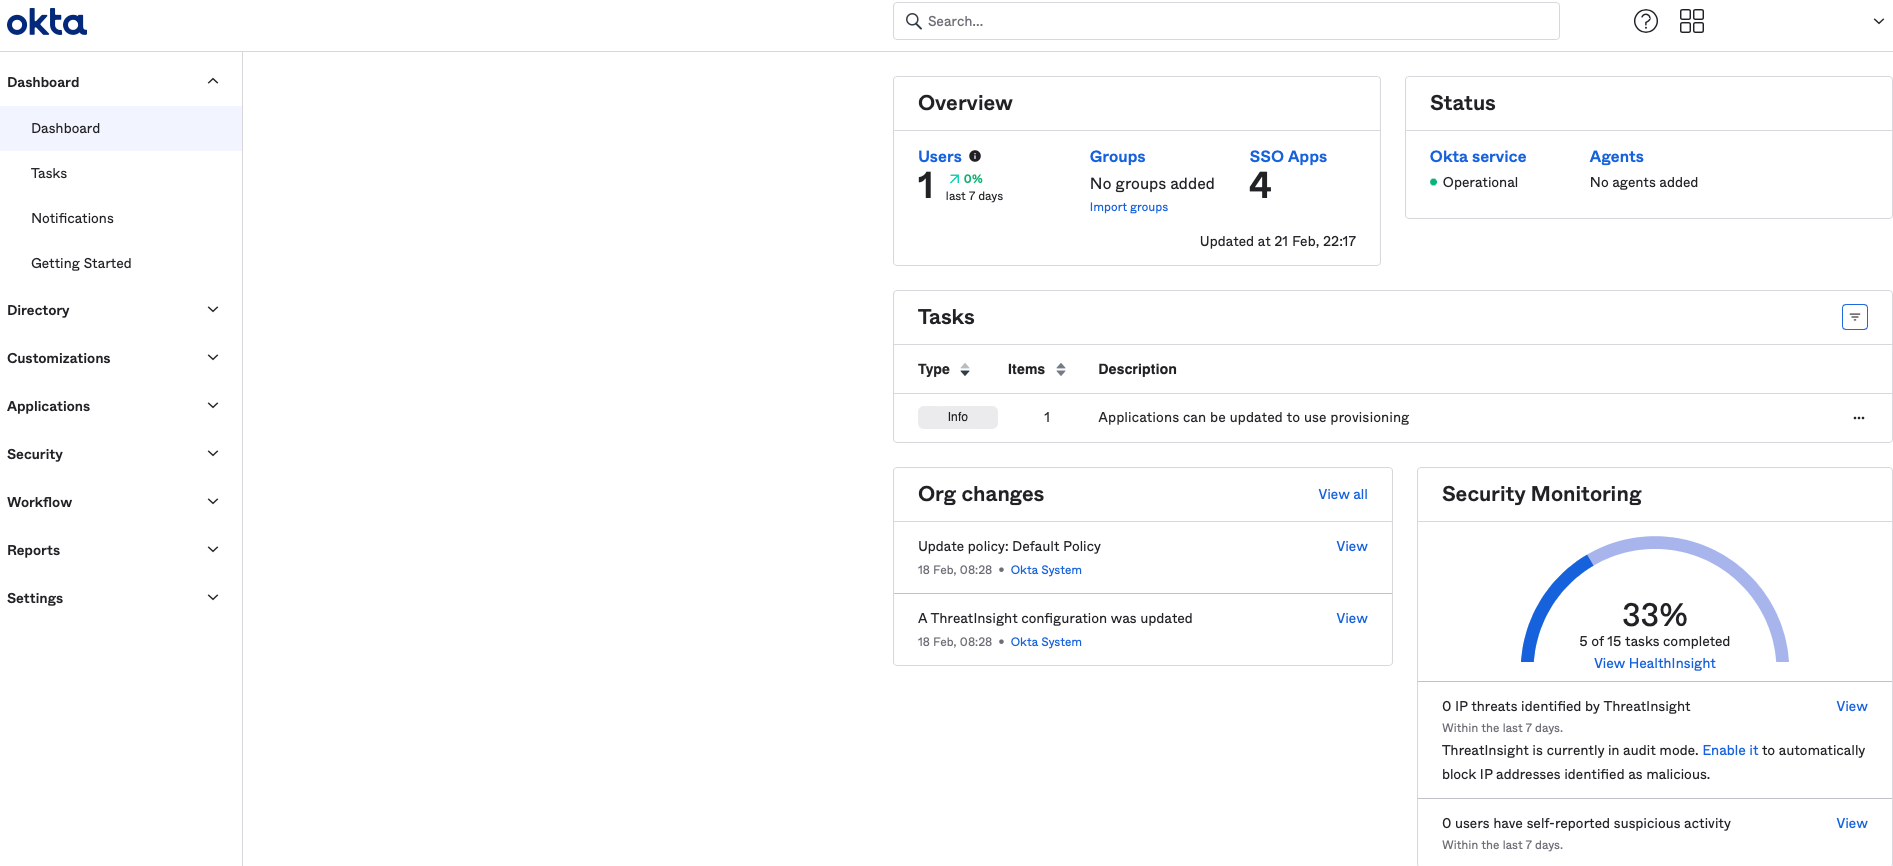
Okta-Entwickler, die bereits eine Anwendung mit dem OpenId-Protokoll betreiben, können direkt zu den Schritten 4–8 springen, um die Redirect URI in ihrer vorhandenen App einzutragen und die erforderlichen Werte abzurufen. Falls noch keine Anwendung mit OpenId-Protokoll erstellt wurde, müssen wir eine neue anlegen. Klicken Sie dazu in der linken Seitenleiste auf den Tab Applications->Applications und anschließend auf
Create App Integration.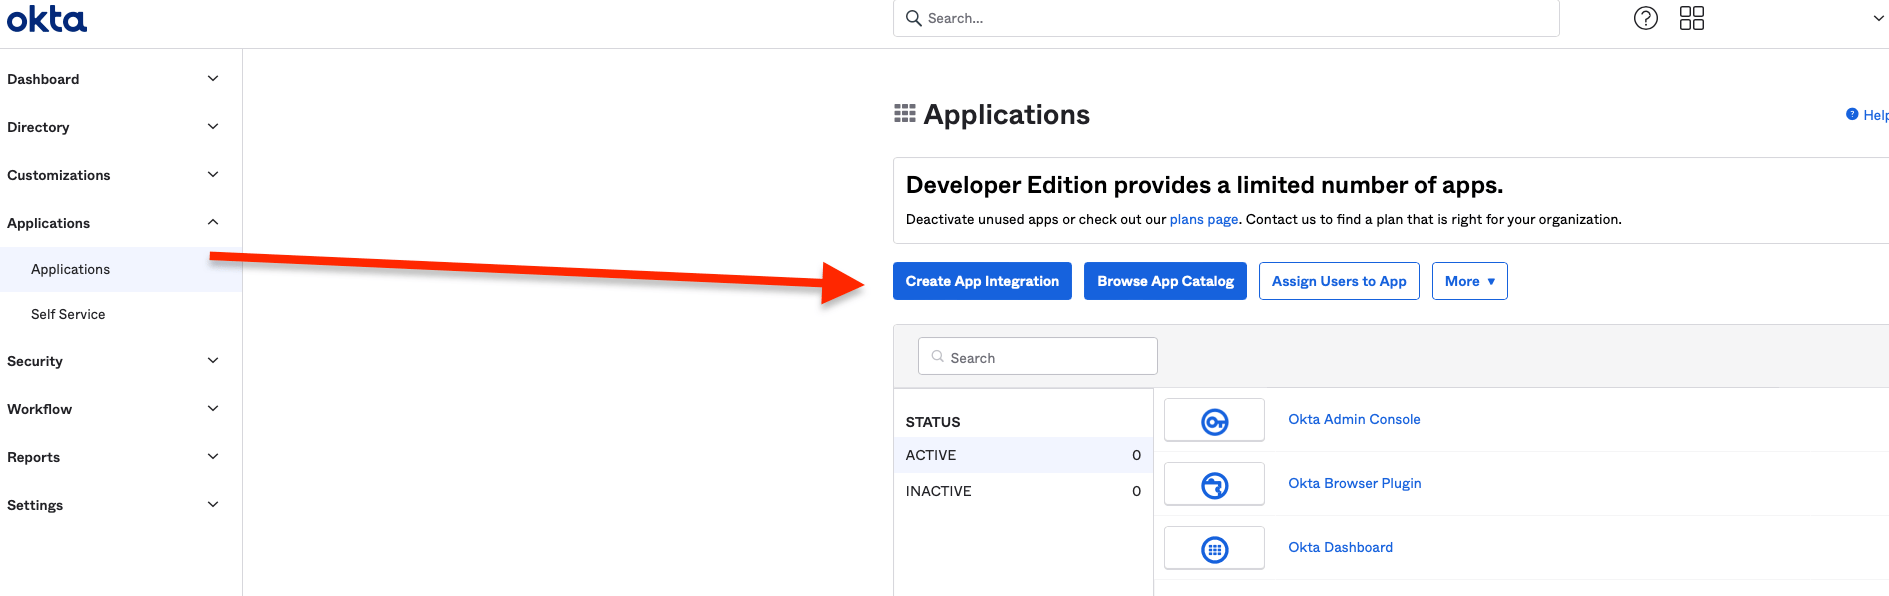
-
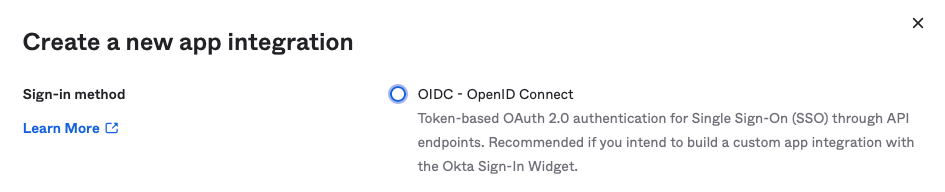
Es werden vier Anmeldeprotokolle zur Auswahl angezeigt; davon wählen wir die erste Option: OIDC - OpenID Connect.
-
Als Application Type wählen wir Web Application und klicken auf die Schaltfläche
Weiter.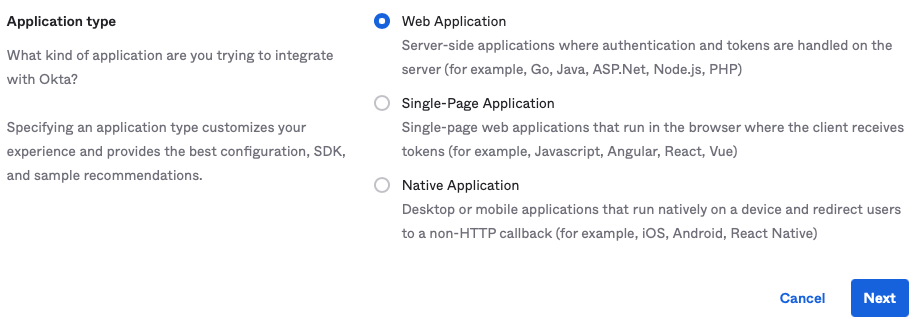
-
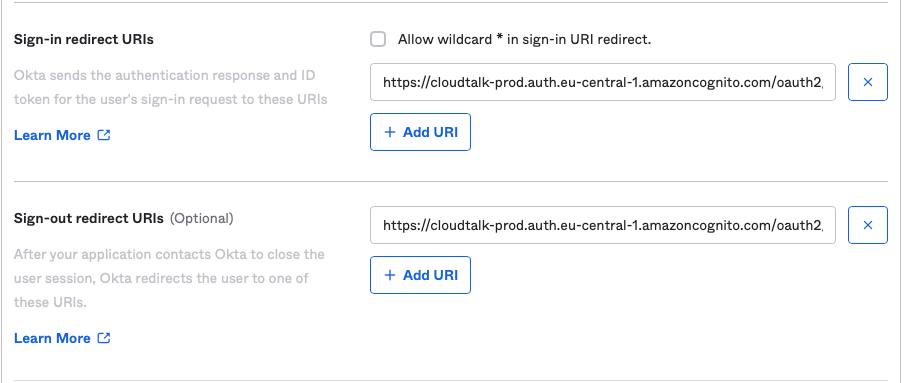
Jetzt können wir den App integration name ändern und bei Bedarf weitere Einstellungen anpassen. Zwei wichtige Einstellungen, die wir hier ändern müssen, sind die Sign-in Redirect URIs und die Sign-out Redirect URIs. In beide Felder tragen wir die zuvor genannten Redirect URIs ein:
-
Sobald wir die ersten Einstellungen unserer neuen App-Integration abgeschlossen haben, sehen wir die Werte für Client ID und Client Secret. Wir können diese jederzeit über den Tab Applications->Applications kopieren und einfügen, indem wir auf den Namen der erstellten Anwendung klicken und unter der Überschrift General nachsehen.
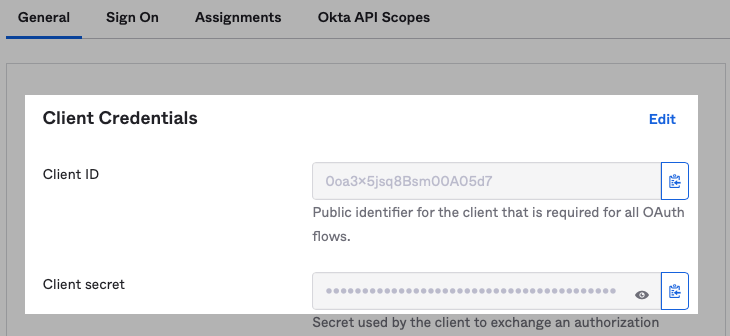
-
Zuletzt müssen wir die Okta-Domain des verwendeten Administratorkontos kopieren oder notieren. Sie befindet sich oben rechts auf der Webseite, wo ein Dropdown-Pfeil neben dem
account usernamezu sehen sein sollte. Klicken Sie auf den Pfeil, um das Menü aufzuklappen. Die Okta-Domain ist die Zeile unter dem Benutzernamen, die mit „dev-“ beginnt, in der Mitte eine Seriennummer enthält und mit „.okta.com“ endet .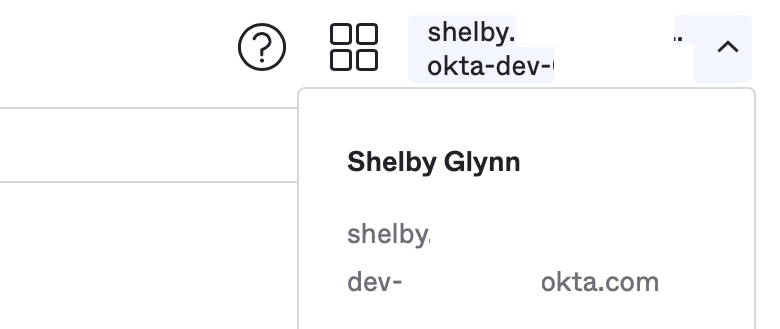
-
Nachdem wir die erforderlichen Werte erhalten haben, wechseln wir zurück zu unserem CloudTalk Dashboard-Tab, um Kunden-ID, Consumer Secret und Entdeckungs-URL in die entsprechenden Felder zu kopieren. Denken Sie daran,
{yourOktaDomain}durch die in Schritt 6 ermittelte tatsächliche Domain zu ersetzen – für die Entdeckungs-URL:https://{yourOktaDomain}.okta.com/ - Für die Methode sollte GET funktionieren. Falls nicht, versuchen Sie es mit POST.
Okta SSO in CloudTalk Phone aktivieren
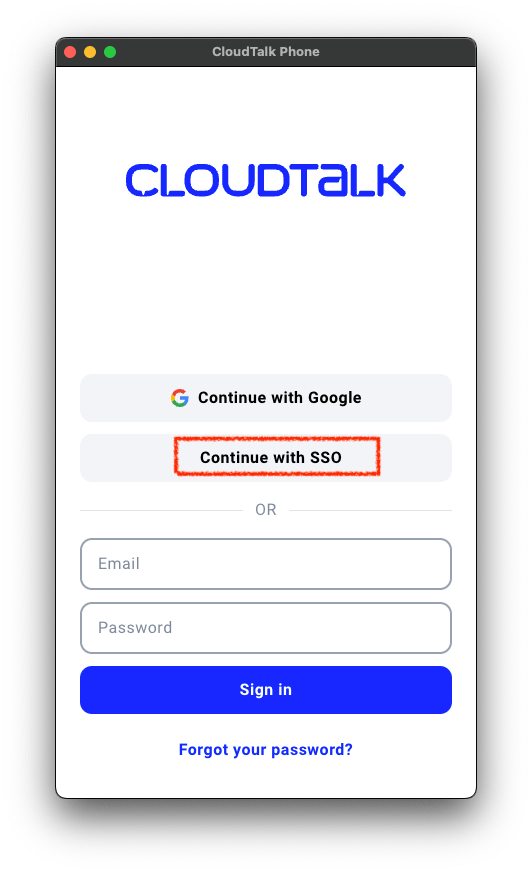
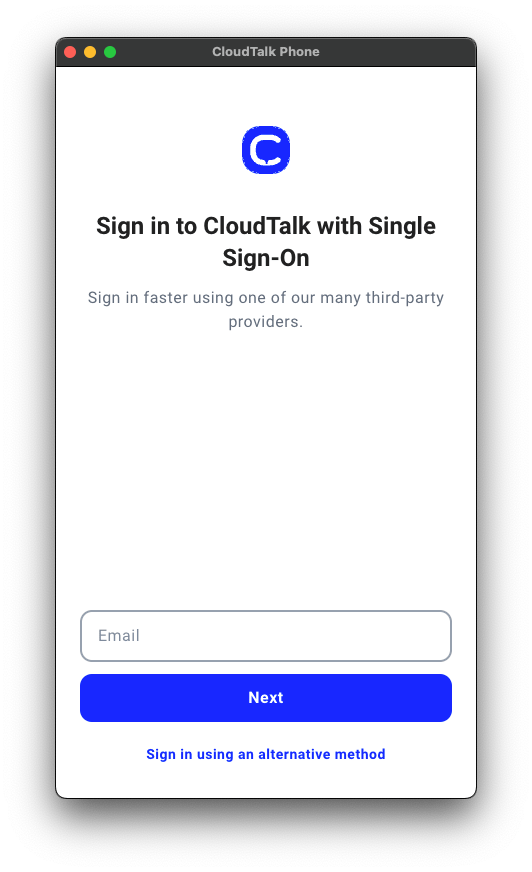
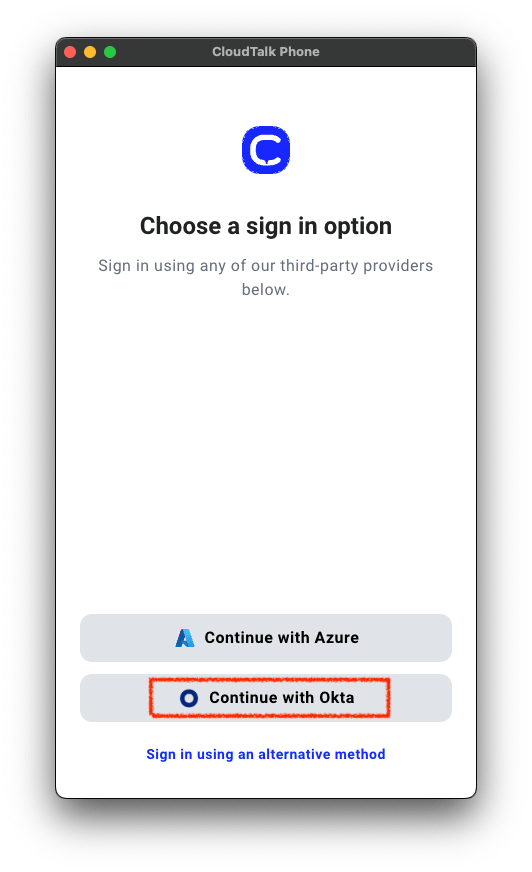
Die im Dashboard gewählten Einstellungen wirken sich darauf aus, was Benutzer auf allen CloudTalk-Anmeldebildschirmen sehen. Bei aktivierter Funktion sollte auf den Anmeldebildschirmen eine Schaltfläche mit der BezeichnungWeiter mit SSO zu sehen sein.
Brauchen Sie Hilfe oder haben Sie eine Frage? Melden Sie sich einfach über unser Support-Portal — wir sind für Sie da.